
 #1
Outils pour l'évaluation, le test et l'exploitation des applications et appareils mobiles (Android, iOS).
Recommandé par Kitploit
 r00tkitsmm/cve-2024-27804
Preuve de concept pour CVE-2024-27804
 pwnipc/badparcel
CVE-2023-20963 PoC (Android WorkSource incohérence logique parcel/unparcel)
 mutur4/cve-2019-2215
Ceci est une exploitation d'une vulnérabilité critique de type UAF qui a affecté le système IPC Android Binder, utilisée dans la nature et découverte…
 niklashigi/apk-mitm
🤖 Une application CLI qui prépare automatiquement les fichiers APK Android pour l'inspection HTTPS
 user1342/droiddetective
Un framework d'analyse de logiciels malveillants par apprentissage automatique pour applications Android.
 user1342/obfu-de-scate
Outil de comparaison floue pour la désobfuscation des APKs Android en identifiant les fonctions renommées entre les versions, générant des fichiers…
 actuator/com.tcl.browser
CVE-2023-43481
 trinadh465/platform_packages_providers_mediaprovider_cve-2023-40127
Analyse de la vulnérabilité Android MediaProvider et correctif pour CVE-2023-40127, axés sur l'évaluation de la sécurité et la remédiation.
 jacobsoo/amtracker
Android Malware Tracker
 hackintoanetwork/arc-browser-address-bar-spoofing-poc
Preuve de concept d'exploitation pour CVE-2024-25733 démontrant l'usurpation de barre d'adresse dans ARC Browser sur iOS/iPadOS à l'aide d'une…
 huntdownproject/koodousfinder
Un outil simple qui permet aux utilisateurs de rechercher et d'analyser les applications Android pour détecter d'éventuelles menaces et…
 t0thkr1s/frida
Scripts Frida pour l'analyse dynamique d'applications mobiles.
 jeffssh/cve-2021-30860
Collection de documents relatifs à FORCEDENTRY
 prateek147/dvia-v2
Damn Vulnerable iOS App (DVIA) est une application iOS qui est diablement vulnérable. Son objectif principal est de fournir une plateforme aux…
 martyx00/collare
Solution de collaboration en rétro-ingénierie multi-outils.
 ox1111/cve-2022-32932
Analyse technique et preuve de concept pour CVE-2022-32932, une vulnérabilité de double récupération (double fetch) dans le pilote du noyau ANE…
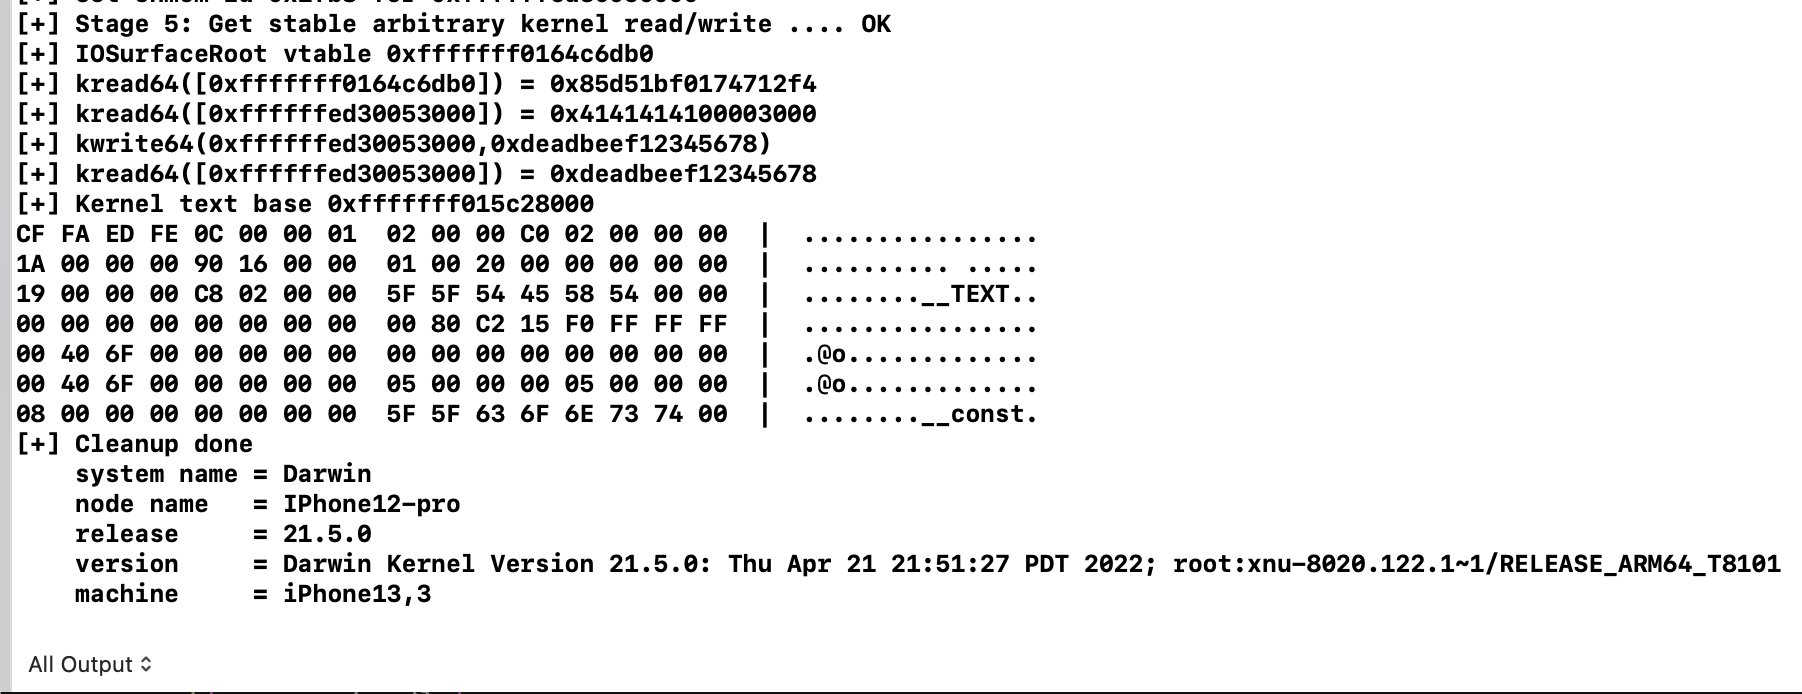 ox1111/cve-2022-32898
Analyse technique et démonstration d'exploitation de CVE-2022-32898, une vulnérabilité de corruption de mémoire du noyau dans le pilote Apple Neural…









