
 #1
Outils pour l'évaluation, le test et l'exploitation des applications et appareils mobiles (Android, iOS).
Recommandé par Kitploit

 adrihd/shiningappmask-reverseengineering
Rétro-ingénierie du masque de l'application Shining
 sastraadiwiguna-purpleeliteteaming/cve-2025-13834-a-bluetooth-rfcomm-out-of-bounds-read-vulnerability-in-modern-wireless-devices
CVE-2025-13834 Résumé technique Type de vulnérabilité : Divulgation de mémoire / Lecture hors limites (OOB) (CWE-125). Score CVSS : 7,5–8,1…
 jwalker/frida-ios-dump-modern
Un outil de dump iOS Frida mis à jour prenant en charge les dernières API de Frida 17.5.2
 zalexdev/wpair-app
WPair est un outil de recherche en sécurité défensive qui démontre la vulnérabilité CVE-2025-36911 (par exemple WhisperPair) dans le protocole Fast…
 0xatharv/cve-2023-20938-public
Un déclencheur de bug pour CVE-2023-20938 pour Android Binder.
 narimangharib/irgc-whatsapp-phishkit
Analyse de l'infrastructure de phishing WhatsApp parrainée par un État avec détournement de QR en temps réel et surveillance des appareils
 jgoyd/glass-cage-ios18-cve-2025-24085-cve-2025-24201
Glass Cage est une chaîne RCE basée sur PNG zero-click dans iOS 18.2.1, contournant la protection du mode LockDown en exploitant ImageIO…
 jacktekno/chrome-forensic_cve-2024-0044
Un outil robuste de criminalistique numérique pour extraire et analyser les artefacts de Google Chrome depuis des appareils Android.
 enovella/tee-reversing
Une liste organisée de ressources TEE publiques pour apprendre à faire de la rétro-ingénierie et à exécuter du code de confiance sur des appareils ARM
 farazsth98/chronomaly
Exploit du noyau Android pour CVE-2025-38352, précédemment exploité in-the-wild. Cible les noyaux Linux x86_64 vulnérables v5.10.x.
 typeconfused/cve-2025-14174-analysis
Analyse et PoC pour CVE-2025-14174 - ANGLE Metal écriture hors limites (iOS Safari, macOS Chrome)
 thomasking2014/slides
Collection organisée de présentations de conférences sur la sécurité couvrant le rooting Android, l'exploitation du noyau, la corruption de mémoire…
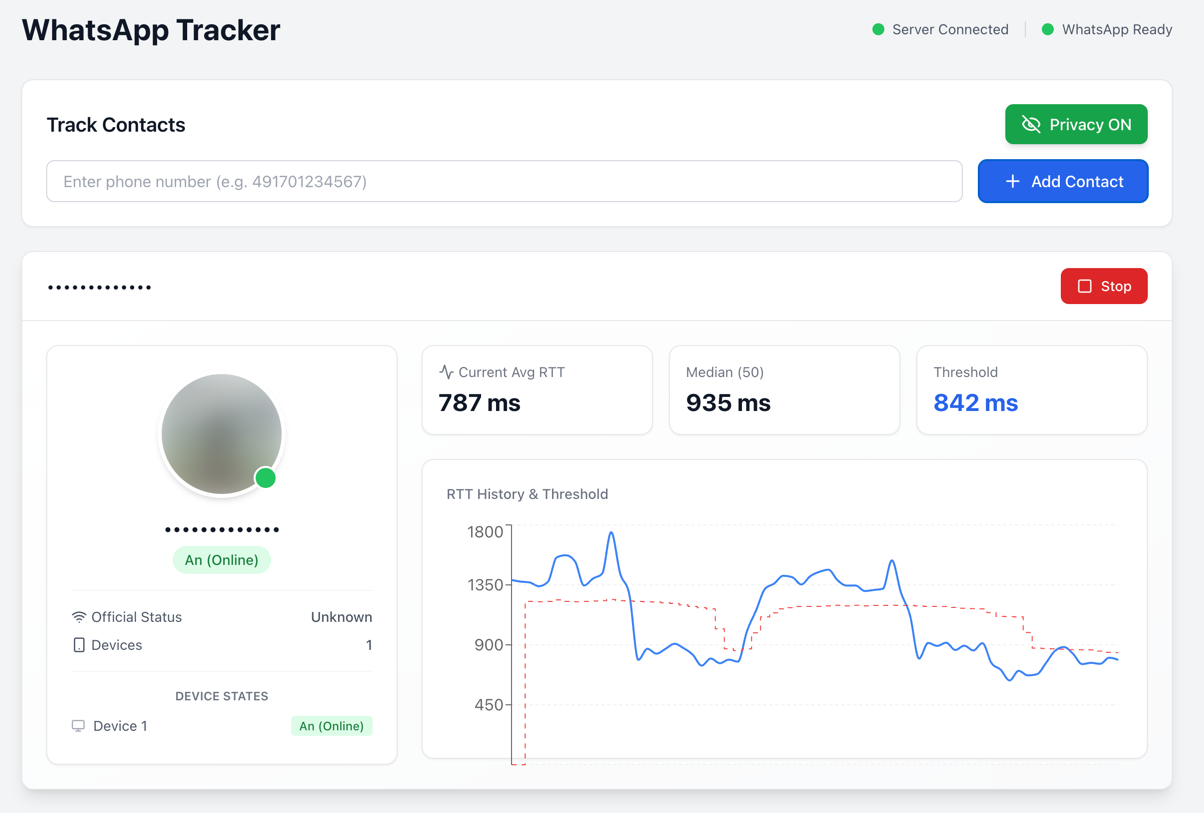 gommzystudio/device-activity-tracker
Un numéro de téléphone peut révéler si un appareil est actif, en veille ou hors ligne (et plus encore). Cette POC démontre comment les accusés de…
 sarabpal-dev/cheese-cake
Une preuve de concept pour CVE-2025-21479, combinée à une technique Dirty Pagetable.
 owasp/igoat-swift
OWASP iGoat (Swift) - Une application Swift délibérément vulnérable pour iOS
 stuxctf/mhf
Mobile Helper Framework (mhf) est un outil qui automatise le processus d'identification du framework/technologie utilisé pour créer une application…
 resi-le/nxloader
Une application qui permet l'injection de payload dans une console Switch depuis un appareil Android en exploitant la vulnérabilité CVE-2018-6242
 fcy10012/cve-2024-31317-deployer
CVE-2024-31317 Outil de recherche et de déploiement de la vulnérabilité d'injection de commande Zygote Android | Cadre d'exploitation de…








