
 #1
Outils pour l'évaluation, le test et l'exploitation des applications et appareils mobiles (Android, iOS).
Recommandé par Kitploit

 vaginessa/cve-2020-0041-pixel-3a
Exploit d'escalade de privilèges locale pour le bug Android Binder CVE-2020-0041 (Pixel 3a)
 quarkslab/cve-2020-0069_poc
Exploit de preuve de concept pour CVE-2020-0069 sur les appareils Android Mediatek, permettant la lecture/écriture de la mémoire noyau et…
 leommxj/cve-2020-0022
Preuve de concept pour CVE-2020-0022, ciblant la pile Bluetooth d'Android afin de déclencher un débordement de tampon via des paquets L2CAP conçus,…
 michaelsplayground/cve-2019-9465
Application Android de démonstration présentant CVE-2019-9465 pour les tests de sécurité et l'analyse des vulnérabilités sur les plateformes mobiles.
 kavidk/cve-2019-6447-in-mobile-application
Rapport de recherche détaillant l'exploitation de CVE-2019-6447 dans des applications mobiles réelles, y compris des exemples pratiques et une…
 vino-theva/cve-2019-6447
Ce document traite de l'exploitation manuelle de la vulnérabilité de port ouvert Android trouvée dans ES file manager. Ce port TCP 59777 ouvert…
 osuni-99/cve-2019-6447
L'investigation ci-dessus de la faille de sécurité de l'explorateur de fichiers ES nous permet de voir le problème dans son intégralité.
 dimitrifourny/cve-2019-6207
Fuite de mémoire du noyau MacOS (4 octets)
 oscardagrach/cve-2019-5700
CVE-2019-5700
 mythicaltree/cve-2019-2215
Preuve de concept de l'exploit pour CVE-2019-2215 (Bad Binder) ciblant l'émulateur Android 10 x86_64. Conçu pour la recherche et l'éducation sur…
 enceka/cve-2019-2215-3.18
pour le noyau 3.18.x
 wired0ut/cve-2019-2215
Exploit complet pour la vulnérabilité Android Bad Binder trouvée sur les premiers téléphones Google Pixel.
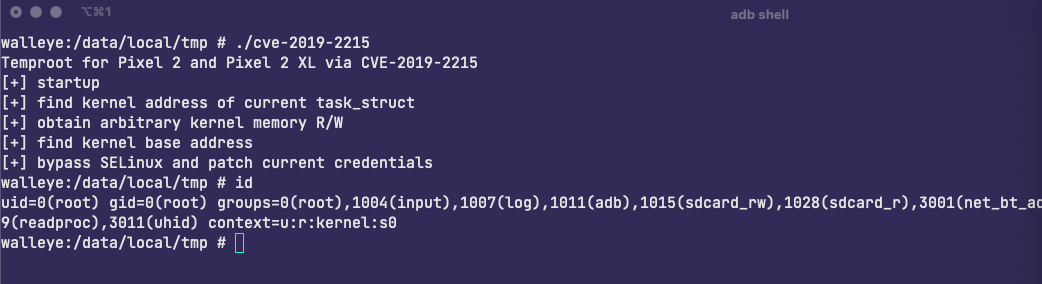 stevejubx/cve-2019-2215
Vulnérabilité du noyau Android (CVE-2019-2215) PoC de root temporaire
 timwr/cve-2019-2215
Exploit d'escalade de privilèges du noyau Android pour CVE-2019-2215, fournissant une preuve de concept pour obtenir un accès root via une…
 mutur4/cve-2019-2215
Ceci est une exploitation d'une vulnérabilité critique de type UAF qui a affecté le système IPC Android Binder, utilisée dans la nature et découverte…
 mufidmb38/cve-2019-2215
CVE-2019-2215
 dimitrifourny/cve-2019-2215
Escalade de privilèges Android via une utilisation après libération dans binder.c
 seqred-s-a/cve-2019-14514
Exécution de code à distance dans Microvirt MEmu








