
 #1
Outils pour l'évaluation, le test et l'exploitation des applications et appareils mobiles (Android, iOS).
Recommandé par Kitploit

 michalbednarski/reparcelbug
CVE-2017-0806 PoC (Android GateKeeperResponse : incohérence writeToParcel/createFromParcel)
 gopartner/realme-c53-unlock-root
Déverrouillage du bootloader (CVE-2022-38694) & guide de root pour Realme C53 / RMX3760 (Unisoc T612)
 wzy114514sb/pwnage24mtk
Exploit de certificat pour les appareils MTK. Il existe une faille logique dans le processus de vérification des certificats MTK. Similaire à…
 genericcoding/pois0nsword
Une démonstration de lecture/écriture utilisant cve-2025-43529 et le contournement de PAC en espace utilisateur sur iOS 26.1
 ktiosz/poc_ios12
PoC Exploit iOS 12 à iOS 12.1 (CVE-2018-4431)
 missaels235/poc-cve-2025-24104-py
Script Python de preuve de concept démontrant l'exfiltration de fichiers iOS via un lien symbolique malveillant lors de la restauration de sauvegarde…
 secmob/pocforcve-2015-1528
Je soumettrai le poc après blackhat.
 missaels235/poc-cve-2024-44258-py
Preuve de concept conceptuelle pour CVE-2024-44258, une vulnérabilité de lien symbolique iOS lors de la restauration de sauvegarde. Démontre le…
 xqi1337/poc-cve-2026-0073
Preuve de concept en Python pour CVE-2026-0073, exploitant une faille logique dans la vérification des certificats du démon ADB afin de contourner…
 yohanes/poc-cve-2025-31931
Exploit de preuve de concept pour CVE-2025-31931 démontrant le chargement arbitraire de bibliothèque partagée dans l'API Intel ITT sur Android,…
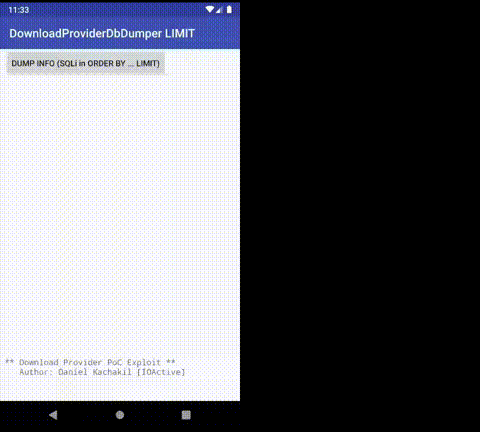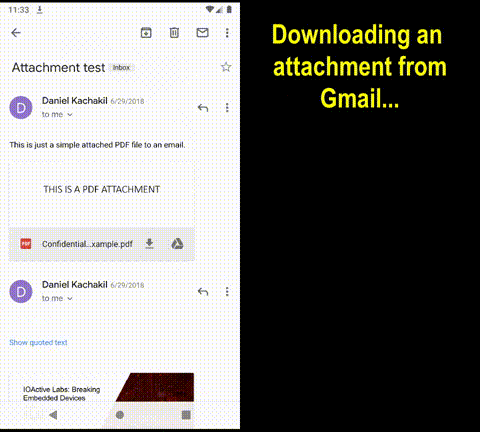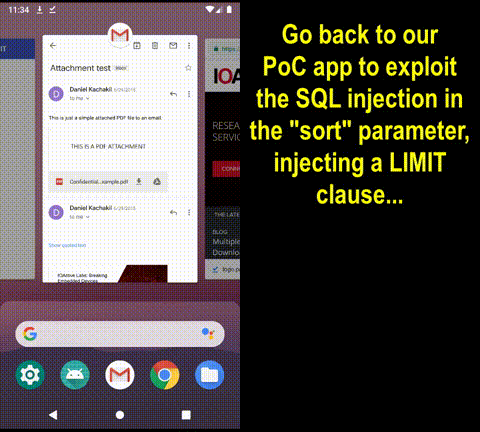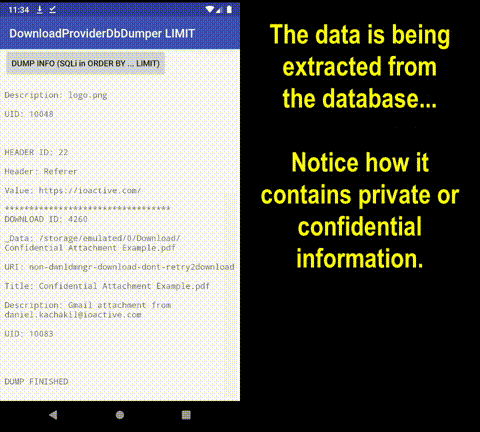 ioactive/aosp-downloadproviderdbdumpersqlilimit
PoC exploitant l'injection SQL dans le fournisseur de téléchargement d'Android dans le paramètre de tri (CVE-2019-2196)
 ioactive/aosp-downloadproviderdbdumpersqliwhere
PoC Exploitation de SQL Injection dans Android's Download Provider dans le paramètre de sélection (CVE-2019-2198)
 lulusudoku/poc
Exploit de preuve de concept pour CVE-2017-0411, une vulnérabilité d'élévation de privilèges dans le noyau Android, démontrant l'exploitation via…
 cunninglogic/pixeldump_cve-2016-8462
Exploit du bootloader Pixel pour lire le stockage flash
 geosn0w/pentagram-exploit-tester
Une application de test pour vérifier si votre appareil est vulnérable à CVE-2021-30955
 michaelroland/omapi-cve-2015-6606-exploit
Simple exploit pour la vérification de CVE-2015-6606
 jacktekno/chrome-forensic_cve-2024-0044
Un outil robuste de criminalistique numérique pour extraire et analyser les artefacts de Google Chrome depuis des appareils Android.
 straight-tamago/nohomebar
CVE-2022-46689








