
 #1
Outils pour l'évaluation, le test et l'exploitation des applications et appareils mobiles (Android, iOS).
Recommandé par Kitploit

 timwr/cve-2019-2215
Exploit d'escalade de privilèges du noyau Android pour CVE-2019-2215, fournissant une preuve de concept pour obtenir un accès root via une…
 laginimaineb/cve-2016-2431
Escalade de privilèges du noyau Qualcomm TrustZone
 michalbednarski/reparcelbug
CVE-2017-0806 PoC (Android GateKeeperResponse : incohérence writeToParcel/createFromParcel)
 ioactive/aosp-exploituserdictionary
Exploit PoC pour le Content Provider UserDictionary d'AOSP (CVE-2018-9375)
 jailbreaks/empty_list
empty_list - exploit pour le problème p0 1564 (CVE-2018-4243) iOS 11.0 - 11.3.1 lecture/écriture du noyau
 xyzasian/janus-cve-2017-13156
Outil d'exploitation basé sur Java pour CVE-2017-13156 qui contourne la vérification de signature des APK Android en ajoutant un fichier DEX à un APK…
 ilgobbo00/cve-2023-6241-pixel7_adaptation
Adaptation de CVE-2023-6241 pour Google Pixel 7 à partir de Google Pixel 8 tirée de securitylab/SecurityExploits/Android/Mali/CVE_2023_6241
 c3r34lk1ll3r/cve-2019-2215
PoC pour une ancienne vulnérabilité de Binder (basé sur l'exploit P0)
 narimangharib/irgc-whatsapp-phishkit
Analyse de l'infrastructure de phishing WhatsApp parrainée par un État avec détournement de QR en temps réel et surveillance des appareils
 josephshenton/triple_fetch-kernel-creds
Tentative de voler les credentials du noyau depuis launchd + pointeur task_t (Basé sur : CVE-2017-7047)
 jaf0rk/cve-2026-14382
Preuve de concept d'exploit pour CVE-2026-14382, une vulnérabilité ANGLE de haute sévérité dans Chromium, avec des PoCs 32 bits et AArch64 obtenant…
 tea9/cve-2020-0114-systemui
Exploit d'élévation de privilèges SystemUI Android pour CVE-2020-0114, démontrant une surface d'attaque de fonction d'appel cachée avec un code de…
 mutur4/cve-2019-2215
Ceci est une exploitation d'une vulnérabilité critique de type UAF qui a affecté le système IPC Android Binder, utilisée dans la nature et découverte…
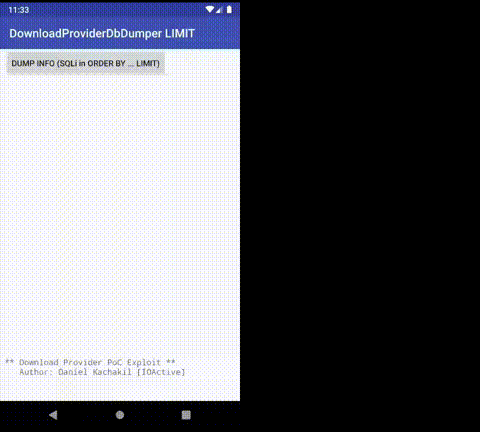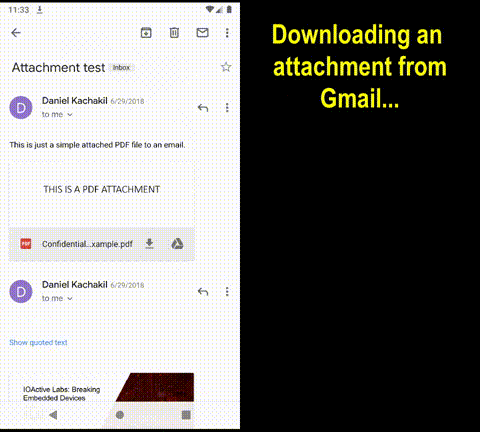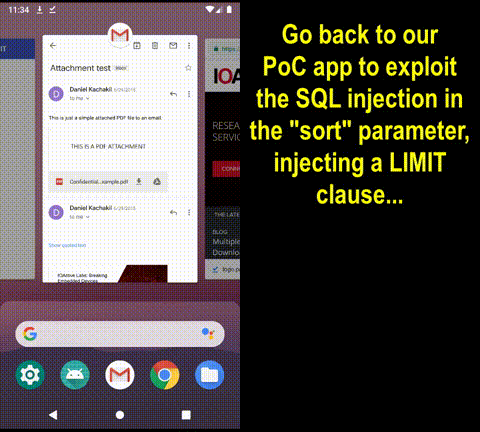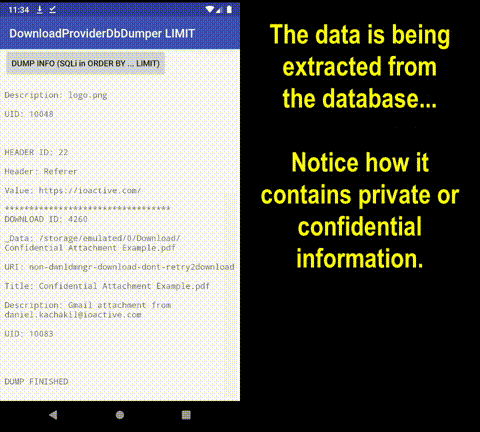 ioactive/aosp-downloadproviderdbdumpersqlilimit
PoC exploitant l'injection SQL dans le fournisseur de téléchargement d'Android dans le paramètre de tri (CVE-2019-2196)
 jordelmir/elysium-vanguard-sentinel-audit
L'édition officielle Sentinel v7.11 - Suite de détection d'hyperviseur et d'audit de la mémoire du noyau pour Honor Magic V2. Enquête sur la…
 skorpion96/cve-2026-40000
Un PoC pour une vulnérabilité dans ZTE File Manager (zte.com.cn.filer) qui permet de lire des fichiers arbitraires d'autres applications avec les…
 tdquang266/mdc
Je fais quelques modifications pour iOS de 16.0 à 16.1.2 basé sur l'exploit MacDirtyCow (CVE-2022-46689).
 purseclab/cve-2023-33768
DoS contre les prises intelligentes Belkin via une injection de firmware spécialement conçue








