
 #1
Outils pour l'évaluation, le test et l'exploitation des applications et appareils mobiles (Android, iOS).
Recommandé par Kitploit

 justsoman/cybermeowfia-ace3
Exploit CVE-2026-43499 avec prise en charge du OnePlus Ace3
 michaelsplayground/cve-2019-9465
Application Android de démonstration présentant CVE-2019-9465 pour les tests de sécurité et l'analyse des vulnérabilités sur les plateformes mobiles.
 eddinos2/cve-2026-28956-jxl-messages-surface
Notes de sonde de surface de livraison JPEG XL d'iOS Messages et de diff de correctif pour CVE-2026-28956.
 0xblackash/cve-2026-73296
Outil d'évaluation de sécurité non destructif pour CVE-2026-73296, vérifiant les limites d'authentification sur les serveurs HTTP Mobile MCP exposés…
 jaf0rk/cve-2026-5281-cve-2026-11057-fullchain
# Chaîne d'exploitation complète pour Android Chromium combinant la fuite d'informations CVE-2026-11057 et l'use-after-free CVE-2026-5281 pour…
 daniel224455/echidna
Déverrouiller le bootloader de tout appareil exploitable vulnérable à CVE-2021-30327
 camsshaft/ionstack-s22-cve-2026-43499
Exploit du noyau Android pour Samsung Galaxy S22 qui obtient un accès root au niveau du noyau via CVE-2026-43499, avec SELinux permissif, kallsyms…
 hacker0x01/hacker101
Code source pour Hacker101.com - une formation gratuite en ligne sur la sécurité web et mobile.
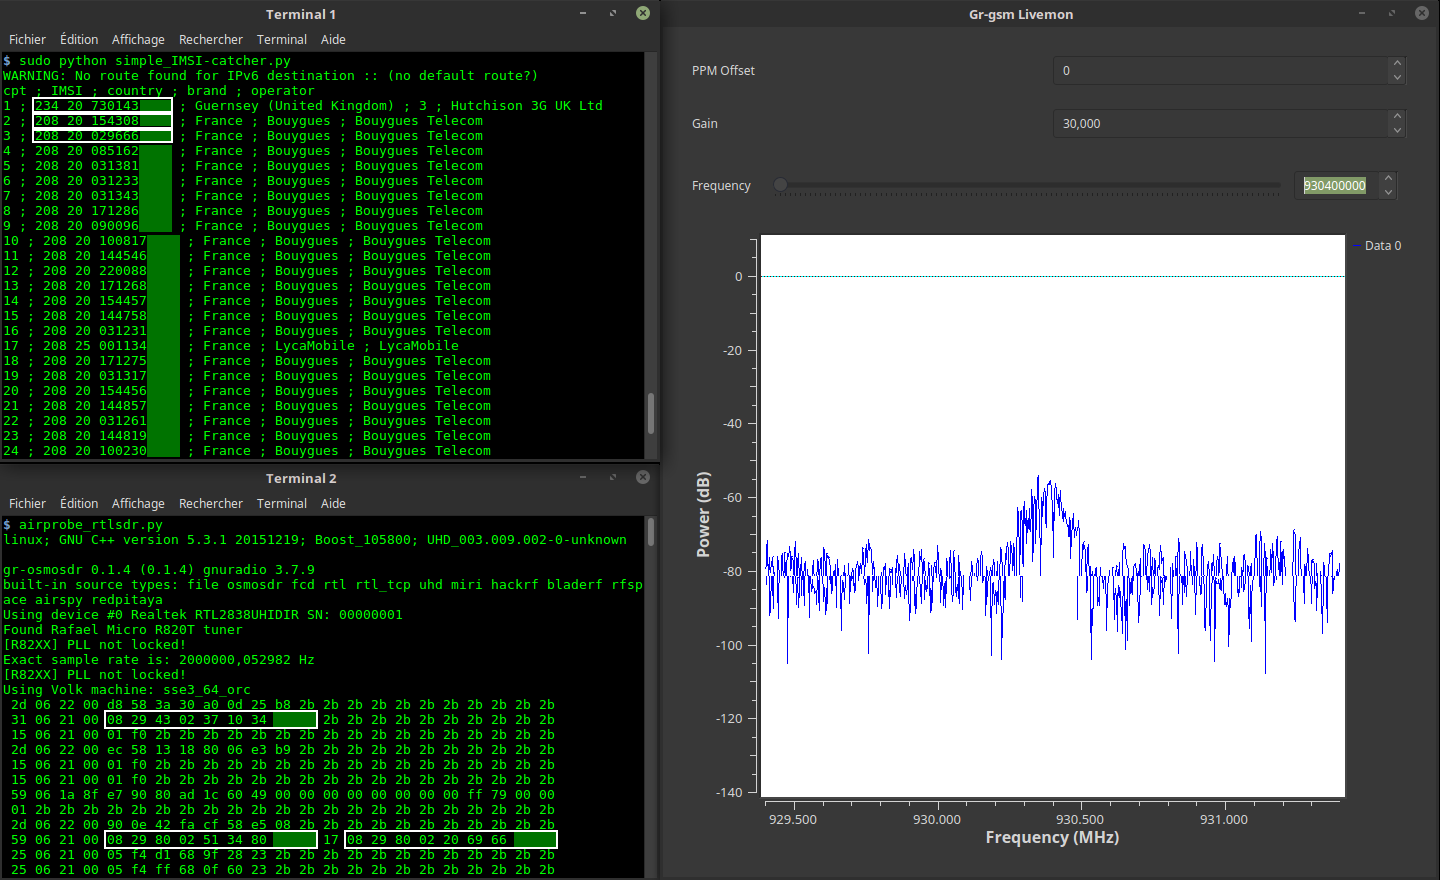 oros42/imsi-catcher
Ce programme vous montre les numéros IMSI des téléphones portables autour de vous.
 adrmxr/kithack
Pack d'outils de hacking & générateur de backdoors.
 facebook/mariana-trench
Un outil d'analyse statique orienté sécurité pour les applications Android et Java.
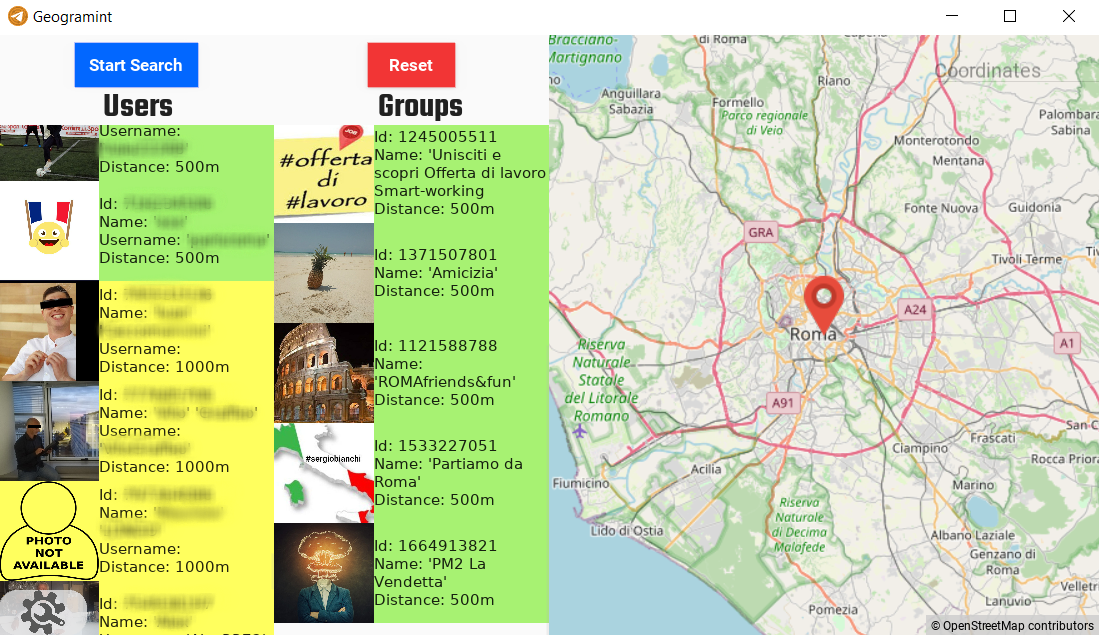 alb-310/geogramint
Un outil de géolocalisation OSINT pour Telegram qui trouve les utilisateurs et groupes à proximité 📡🌍🔍
 novoda/gradle-static-analysis-plugin
Configuration facile des outils d'analyse statique pour les projets Android et Java.
 0xkol/badspin
Bad Spin: Exploit d'escalade de privilèges du Binder Android (CVE-2022-20421)
 huntoai/rdroid
[Android RAT] Gérez à distance votre téléphone Android à l'aide d'une interface PHP
 census/whatsapp-mitd-mitm
Preuve de concept et outils pour exploiter CVE-2020-6516 (Chrome) et CVE-2021-24027 (WhatsApp)
 commando-x/vuln-bank-mobile
Une application bancaire mobile délibérément vulnérable conçue pour pratiquer les tests de sécurité mobile. Présente des vulnérabilités courantes…
 creeeeger/cve-2024-56426
Un PoC de la vulnérabilité CVE-2024-56426.








