
 #1
Outils pour l'évaluation, le test et l'exploitation des applications et appareils mobiles (Android, iOS).
Recommandé par Kitploit

 michalbednarski/reparcelbug2
Writeup et exploit pour une application installée afin d'élever les privilèges système sur Android 12 Beta via CVE-2021-0928, une inadéquation de…
 elder-plinius/t3mp3st
plateforme de red teaming autonome ; méta-harnais de sécurité offensive multi-agents
 rednaga/apkid
Identifiant d'application Android pour Packers, Protectors, Obfuscators et Oddities - PEiD for Android
 viperbluff/firebase-extractor
Un outil écrit en python pour extraire des données firebase
 feiman55/cve-2026-98260-ghostkey
GhostKey - Outil d'élévation de privilèges en un clic pour CVE-2026-98260 (Shizuku + NDK Native)
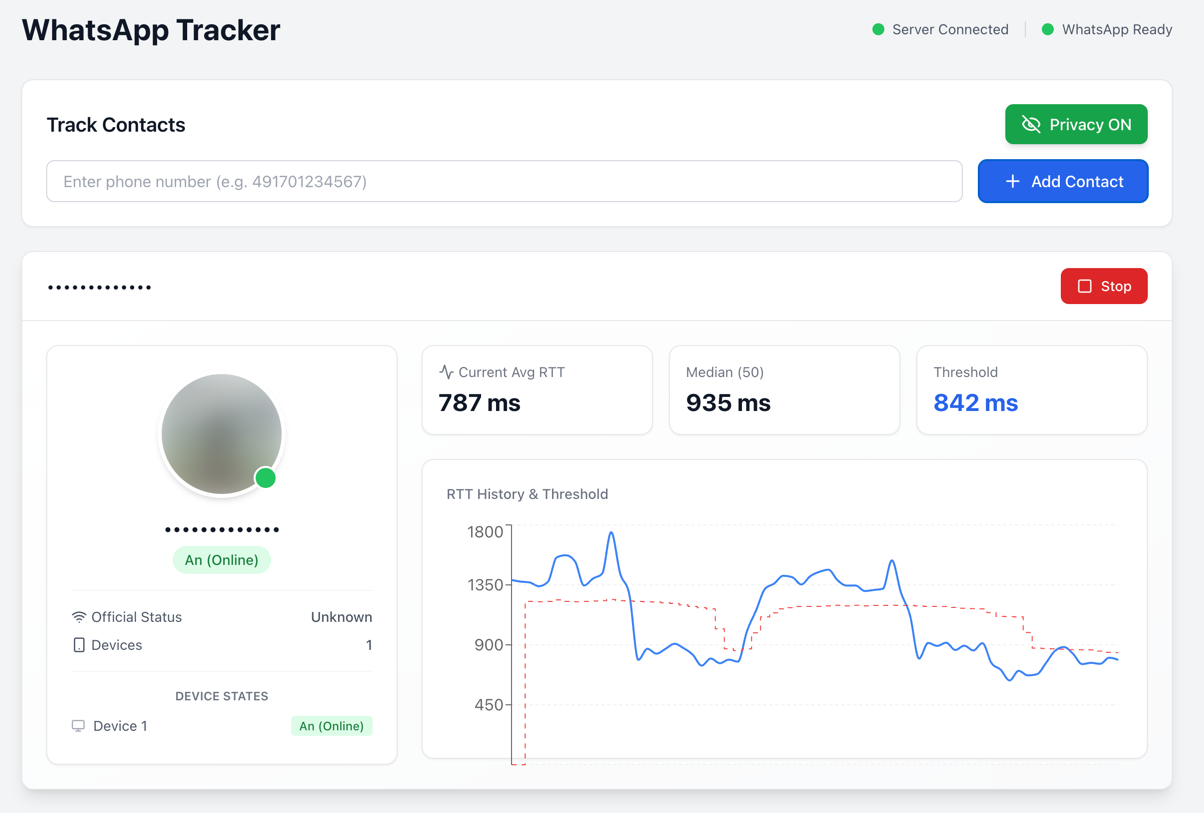 gommzystudio/device-activity-tracker
Un numéro de téléphone peut révéler si un appareil est actif, en veille ou hors ligne (et plus encore). Cette POC démontre comment les accusés de…
 rabobank-cdc/dettect
Détecter les tactiques, techniques et menaces de combat.
 h9zdev/wiretapper
Plateforme OSINT sans fil passive qui détecte et cartographie les réseaux Wi-Fi, Bluetooth, CCTV, appareils IoT et antennes relais en utilisant…
 ucsb-seclab/bootstomp
BootStomp : un outil de recherche de vulnérabilités de bootloader
 kalilinux/nethunter/build-scripts/kali-nethunter-installer
Génère des ZIP d’installation flashables qui déploient un environnement de test de pénétration mobile sur Android, incluant le patch du noyau au…
 become-illusory/cve-2026-64560-a16
Boîte à outils CVE-2026-64560 : chaîne d'outils Go en binaire unique + port cible realme RMX5010 (A16, SM8750)
 artur9010/amazon-mustang-hack
Recherche d'exploit noyau permettant d'obtenir un root temporaire sur Amazon Fire 7 (Fire OS 7.3.3.1) via la faille use-after-free du JIT Mali kbase…
 bytev0rtex/cve-2026-65330
Preuve de concept pour un contournement du diversificateur PAC corrigé dans le gestionnaire setxattr de tmpfs sur iOS 26.6, démontrant…
 tom0li/collection-document
Collection d'articles de sécurité de qualité. Des articles géniaux.
 dnspyex/dnspy
Renaissance non officielle du célèbre débogueur et éditeur d'assemblage .NET, dnSpy
 six2dez/pentest-book
Wiki de tests d'intrusion organisé avec des techniques, scripts et listes de vérification mis à jour quotidiennement pour la reconnaissance, le web,…
 perongh/ghostlock-selinux-disabler
Utilisez CVE-2026-43499 pour désactiver SELinux sur Android
 stolevchristian/sylvia
Explorateur d'appels système iOS pour IDA 9.X







