
 #1
Outils pour l'extraction, la préservation et l'analyse des données des appareils mobiles (smartphones, tablettes).
Recommandé par Kitploit

 sleuthkit/autopsy
Autopsy® est une plateforme de criminalistique numérique et une interface graphique pour The Sleuth Kit® et d'autres outils de criminalistique…
 nowsecure/fsmon
Outil de surveillance de système de fichiers pour Linux/Android iOS/macOS
 charles2gan/gda-android-reversing-tool
le décompilateur Android le plus rapide et le plus puissant (outil natif fonctionnant sans machine virtuelle Java) pour les fichiers APK, DEX, ODEX,…
 jtsylve/lime
Module noyau pour l'acquisition de mémoire volatile sur des appareils Linux et Android, produisant des captures fiables sur le plan forensique, vers…
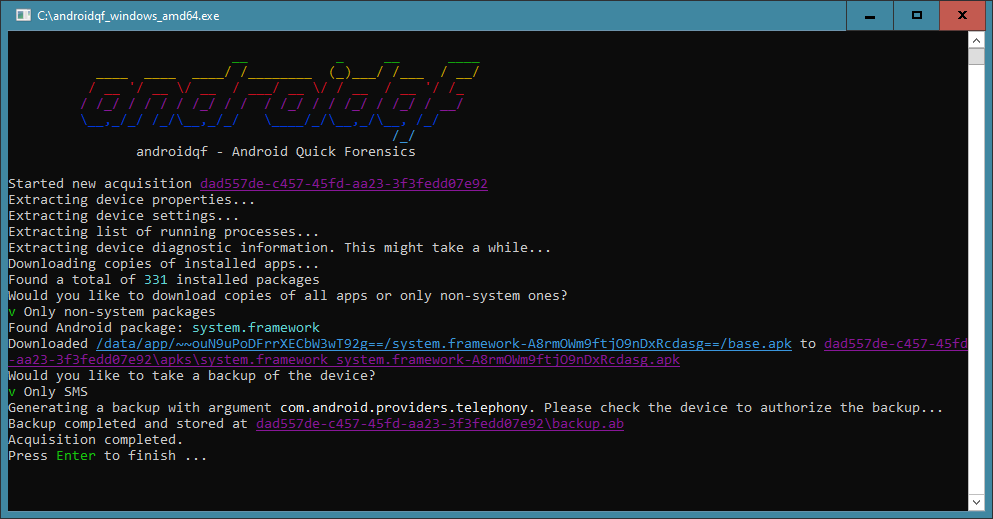 botherder/androidqf
Outil portable d'acquisition forensique pour appareils Android qui collecte les données pertinentes via le débogage USB pour identifier les traces…
 jacktekno/chrome-forensic_cve-2024-0044
Un outil robuste de criminalistique numérique pour extraire et analyser les artefacts de Google Chrome depuis des appareils Android.
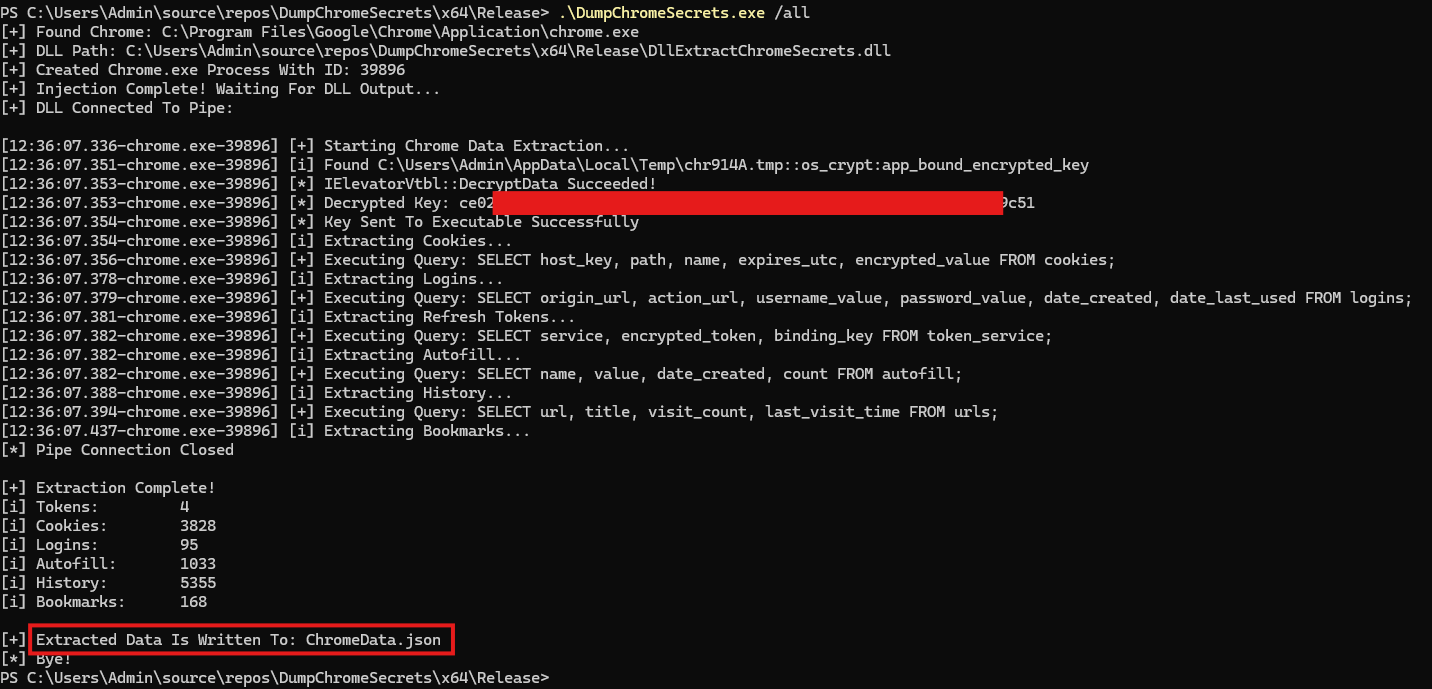 maldev-academy/dumpchromesecrets
Extraire des données des versions modernes de Chrome, y compris les refresh tokens, cookies, identifiants enregistrés, données de saisie automatique,…
 realitynet/android-forensics-references
Référence organisée d'artefacts forensiques Android et de chemins de logs, avec des liens vers des writeups de CTF, des articles de recherche et des…
 cakescats/airborn-ios-cve-2025-24252
Extracteur d'artefacts de journaux de vulnérabilités Airborne pour iOS depuis LogArchive CVE-2025-24252
 qeeqbox/analyzer
Analyser, extraire et visualiser les caractéristiques, artefacts et IoCs de fichiers et de dumps mémoire (binaires Windows, Linux, Android, iPhone,…
 labcif/fama
Analyse forensique pour applications mobiles (FAMA) -- module pour le navigateur forensique Autopsy
 mikeroyal/digital-forensics-guide
Guide de la criminalistique numérique. Apprenez tout sur la criminalistique numérique, la criminalistique informatique, la criminalistique des…
 orlikoski/skadi
Collecter, traiter et chasser avec des données basées sur l'hôte depuis MacOS, Windows et Linux
 den4uk/andriller
📱 Andriller - est un utilitaire logiciel avec une collection d'outils forensiques pour smartphones. Il effectue une acquisition en lecture seule,…
 telegrip/telegrip
Outil forensique graphique pour acquérir et analyser les données Telegram à partir d'appareils Android. Analyse les messages, médias et métadonnées ;…
 levilutz/cve-2021-30860
Recherche de preuves de l'exploit CVE-2021-30860 (FORCEDENTRY)
 marcog3/whatsdump
Extraire la clé privée WhatsApp depuis n'importe quel appareil Android non rooté (Android 7+ supporté)
 ddz/whatsapp-media-decrypt
Déchiffrer les fichiers multimédias chiffrés de WhatsApp (images, vidéos, audio, documents) à l'aide de clés multimédias extraites des bases de…








