
 #1
Outils pour l'extraction, la préservation et l'analyse des données des appareils mobiles (smartphones, tablettes).
Recommandé par Kitploit

 qeeqbox/analyzer
Analyser, extraire et visualiser les caractéristiques, artefacts et IoCs de fichiers et de dumps mémoire (binaires Windows, Linux, Android, iPhone,…
 owasp/mastg
Guide OWASP complet pour les tests de sécurité des applications mobiles, le reverse engineering et la vérification des faiblesses MASVS/MASWE via des…
 realitynet/android-forensics-references
Référence organisée d'artefacts forensiques Android et de chemins de logs, avec des liens vers des writeups de CTF, des articles de recherche et des…
 labcif/fama
Analyse forensique pour applications mobiles (FAMA) -- module pour le navigateur forensique Autopsy
 cakescats/airborn-ios-cve-2025-24252
Extracteur d'artefacts de journaux de vulnérabilités Airborne pour iOS depuis LogArchive CVE-2025-24252
 nowsecure/r2frida
Radare2 et Frida : mieux ensemble.
 den4uk/andriller
📱 Andriller - est un utilitaire logiciel avec une collection d'outils forensiques pour smartphones. Il effectue une acquisition en lecture seule,…
 flo354/iosforensic
Outil de criminalistique iOS

 ustayready/physical-analyzer-scripts
Scripts Python pour Cellebrite Physical Analyzer afin d'aider les analystes avec des fonctionnalités étendues.
 jfarley248/meat
Cette boîte à outils vise à aider les enquêteurs judiciaires à réaliser différents types d'acquisitions sur des appareils iOS.
 ddz/whatsapp-media-decrypt
Déchiffrer les fichiers multimédias chiffrés de WhatsApp (images, vidéos, audio, documents) à l'aide de clés multimédias extraites des bases de…
 cristianzsh/forensictools
Collection d'outils forensiques
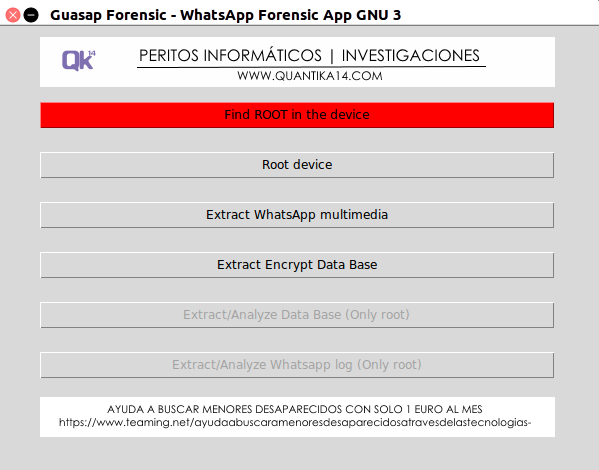 quantika14/guasap-whatsapp-foresincs-tool
Outil forensique WhatsApp
 nowsecure/android-forensics
Application et framework open source de criminalistique Android
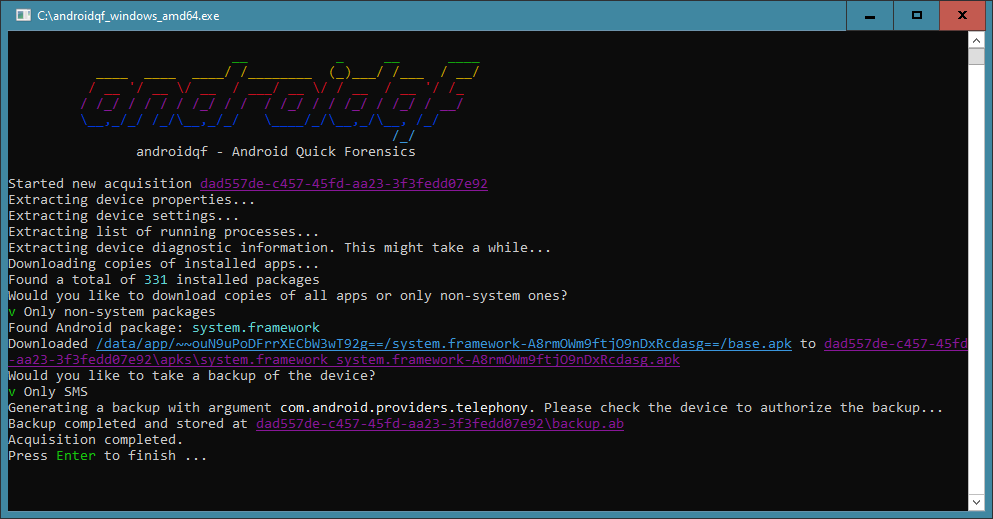 botherder/androidqf
Outil portable d'acquisition forensique pour appareils Android qui collecte les données pertinentes via le débogage USB pour identifier les traces…
 andrewrathbun/dfirartifactmuseum
Le but de ce dépôt est d'archiver les artefacts de toutes les versions de différents OS et de les catégoriser par type. Cela aidera aux processus de…
 marcog3/whatsdump
Extraire la clé privée WhatsApp depuis n'importe quel appareil Android non rooté (Android 7+ supporté)







