
 #1
Outils d'analyse de journaux, SIEM, journalisation centralisée, chronologie forensique et corrélation d'événements de sécurité.
Recommandé par Kitploit

 aixisstudio/snitch
Real-time network traffic visualizer — see every connection your computer makes. Privacy-first, 100% local. / Visualiseur de trafic réseau en temps…
 pranshuchittora/simvyn
Outil de développement mobile universel pour Agents & Humains - contrôlez les simulateurs iOS, les émulateurs Android et les appareils réels depuis…
 r3nzsec/irflow-timeline
DFIR Analyse de Chronologie pour macOS — Visualiseur basé sur SQLite pour fichiers CSV, TSV, XLSX, EVTX, Plaso, $MFT et $J avec Artefacts IA, Chasse…
 aker-gateway/aker
bastion SSH/hôte de rebond/serveur de rebond
 securityclaw/securityclaw
Un agent autonome modulaire et basé sur des compétences pour un Centre d'Opérations de Sécurité (SOC) qui surveille les données…
 sigmahq/sigma-cli
L'interface en ligne de commande Sigma basée sur pySigma
 trustedsec/artillery
Outil blue team open source qui protège les systèmes Linux et Windows à l'aide de multiples méthodes de défense et de détection sur l'hôte et le…
 fenkohq/dnsmonster
Kit d'outils de capture et de surveillance DNS passif
 mthcht/threathunting-keywords
Awesome list de mots-clés et d'artefacts pour les sessions de Threat Hunting
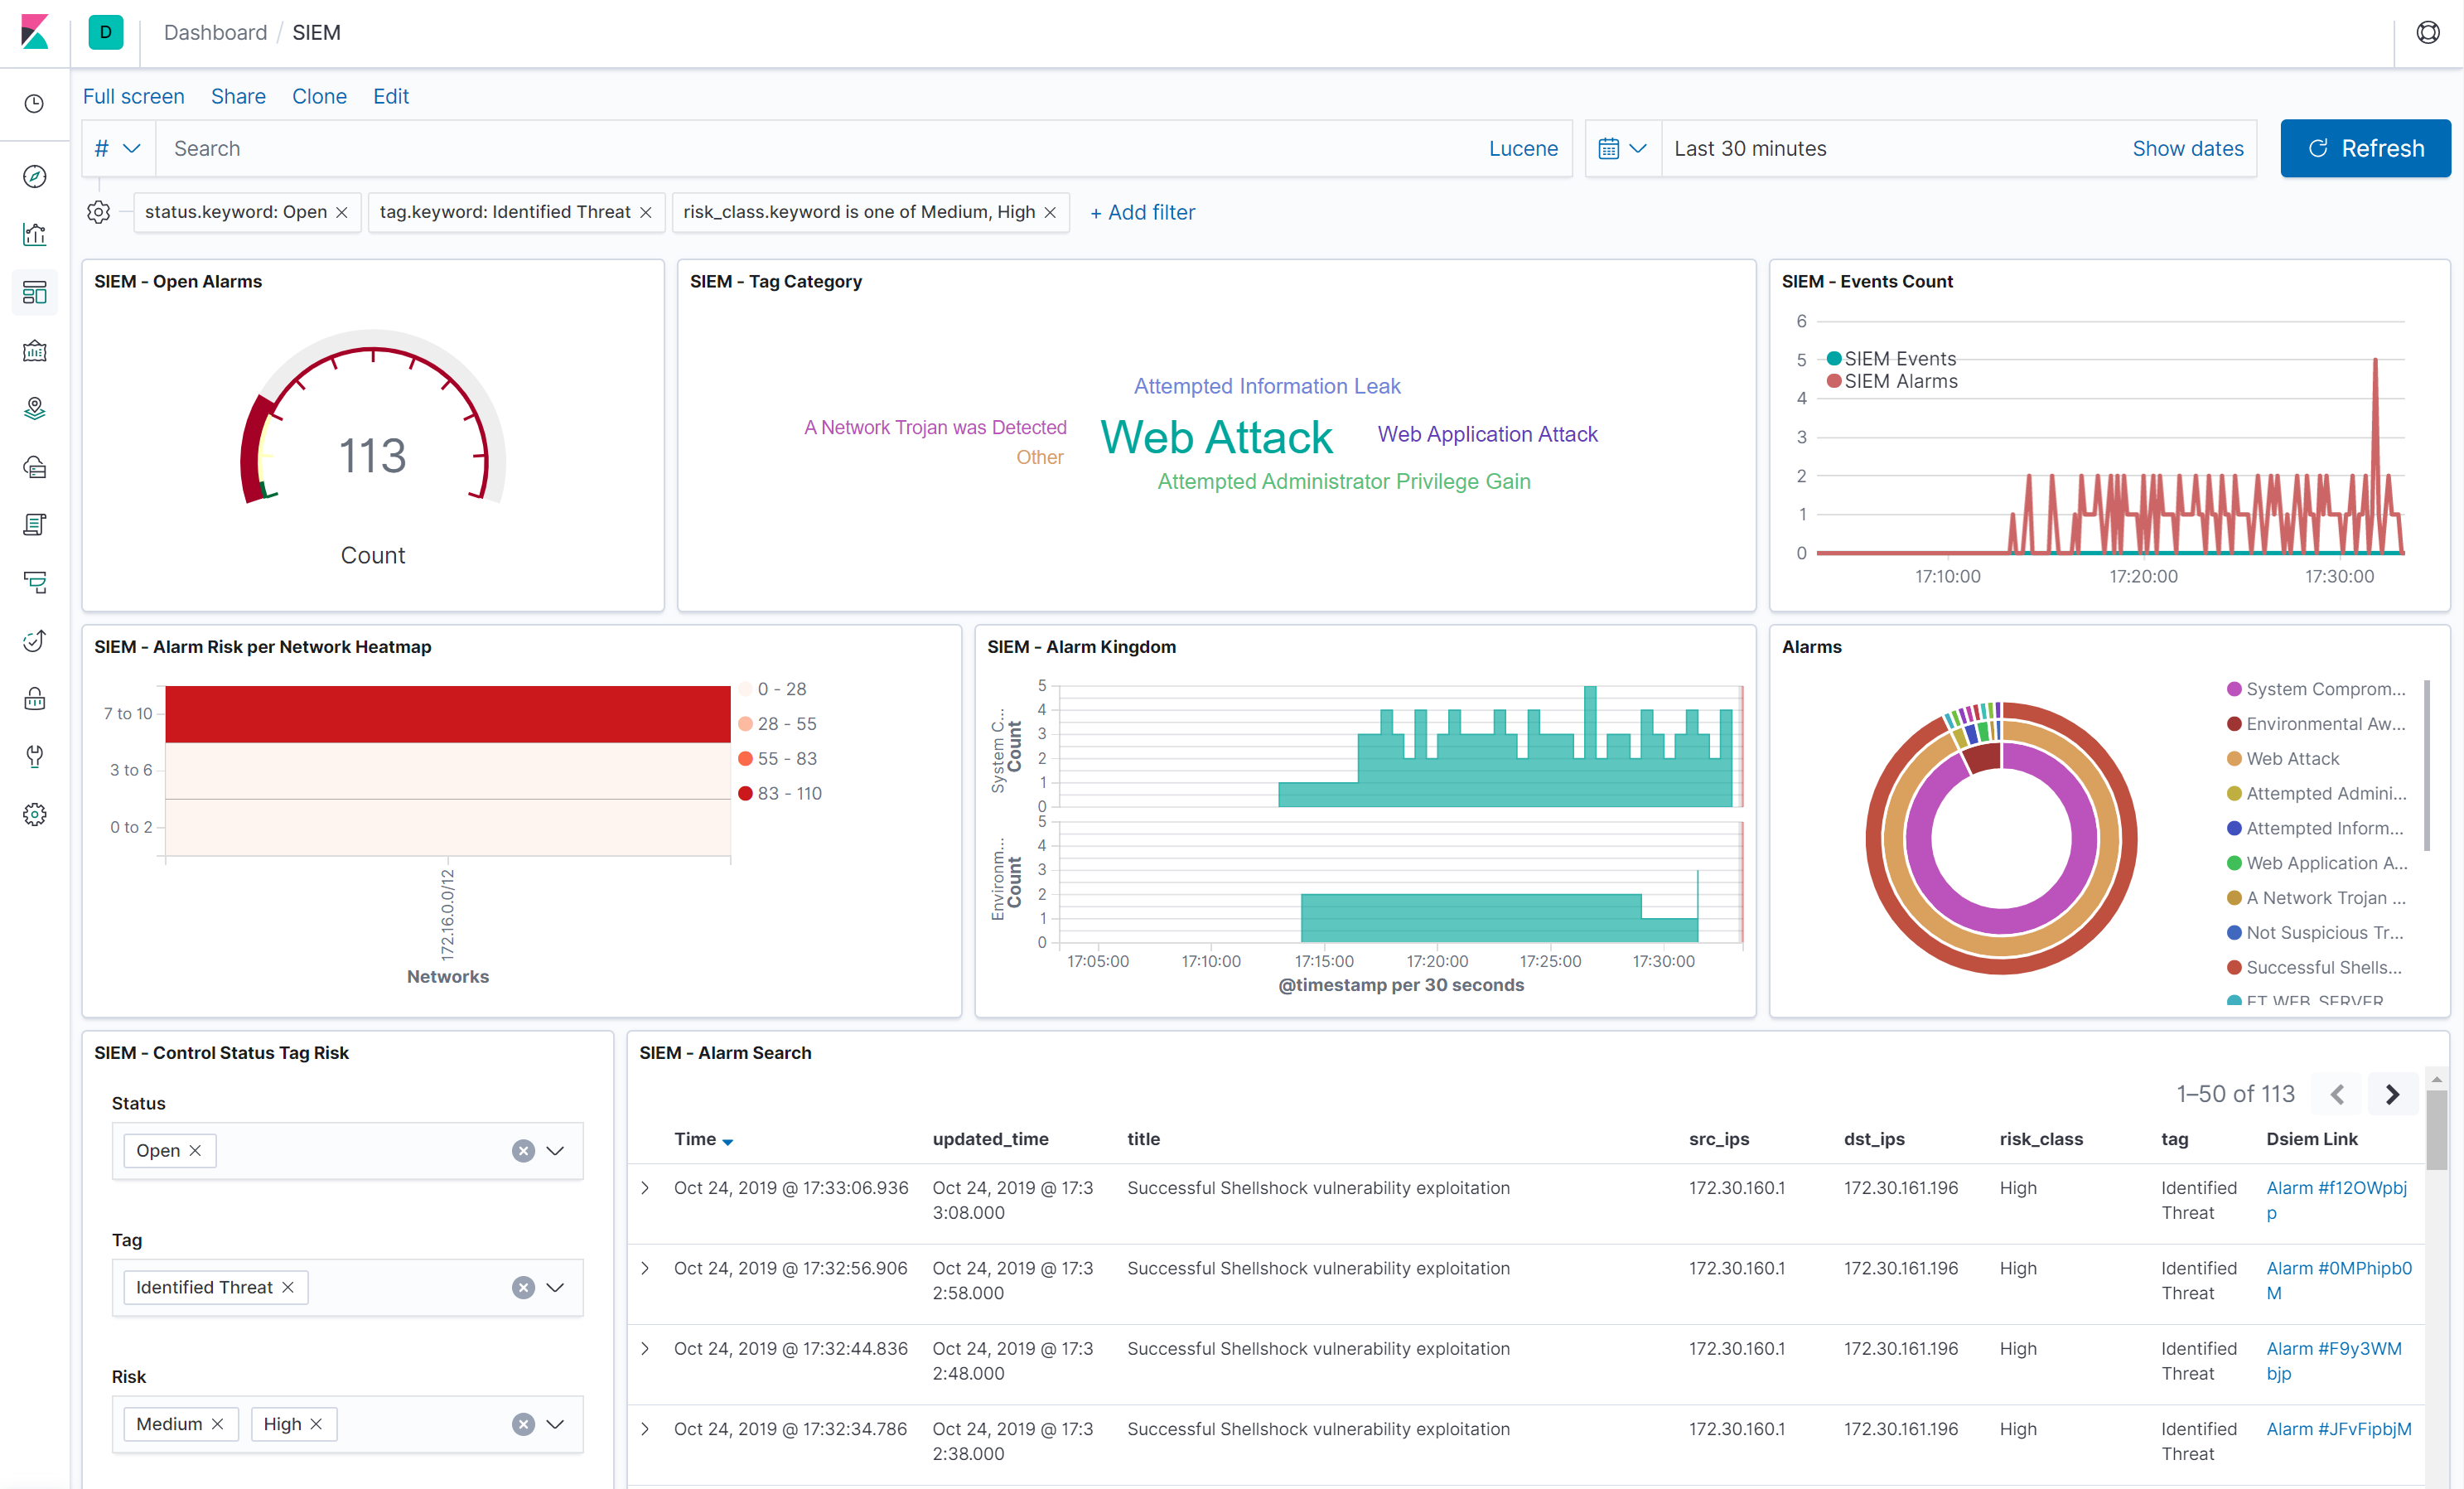 defenxor/dsiem
Moteur de corrélation d'événements de sécurité pour ELK stack
 orlikoski/skadi
Collecter, traiter et chasser avec des données basées sur l'hôte depuis MacOS, Windows et Linux
 kvasirsecurity/kvasir
Kvasir : Gestion des données de tests d'intrusion
 kerlenton/mcpsnoop
Wireshark for MCP. A transparent proxy between your AI client and MCP server. Watch every call live in your terminal, fail CI on what it finds,…
 jamf/aftermath
Framework de réponse aux incidents macOS basé sur Swift pour la collecte et l'analyse d'artefacts hôtes, incluant les horodatages du système de…
 tsale/awesome-dfir-skills
Une collection organisée de compétences et de workflows DFIR pour les praticiens de l'InfoSec.
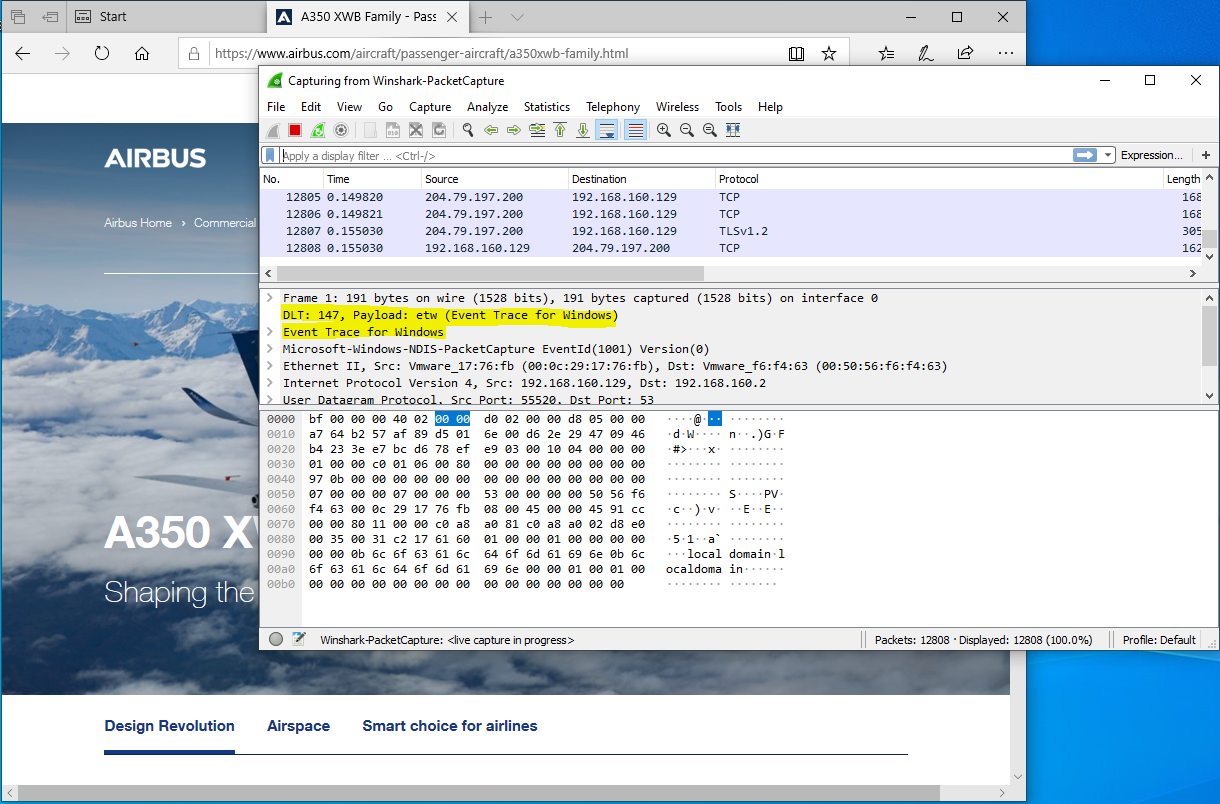 airbus-cert/winshark
Un plugin Wireshark pour instrumenter ETW
 mrash/psad
psad : Détection d'intrusion et analyse des logs avec iptables
 v1d1an/s1em
Ce projet est un SIEM avec SIRP et Threat Intel, le tout en un.








