#1
Outils pour tester et sécuriser les appareils, protocoles et plateformes de l'Internet des Objets (IoT).
Recommandé par Kitploit

 florentineprinzessinzusachsen/badbox-h713-projector
Guide d'analyse et de nettoyage du malware BadBox sur les projecteurs Android Allwinner H713 : accès ADB, preuve d'infection, sauvegarde du firmware,…
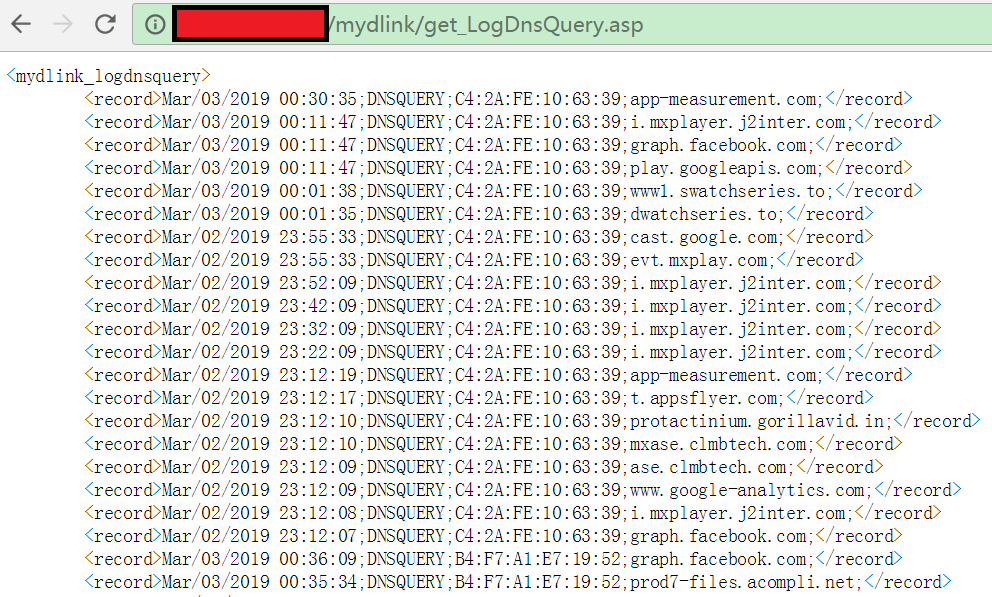 xw77cve/cve-2019-7642
Exploit de preuve de concept pour CVE-2019-7642 démontrant un accès non authentifié aux journaux de requêtes DNS et à l'historique de connexion sur…
 gh-ost00/cve-2024-7120
Preuve de concept d'exploitation pour la vulnérabilité d'injection de commandes CVE-2024-7120 dans les passerelles RAISECOM. Fournit les détails…
 hanianis/cve-2025-63353
Une vulnérabilité dans le routeur ONU GPON FiberHome HG6145F1 RP4423 permet de prédire le mot de passe Wi-Fi par défaut de l'appareil (clé…
 misakamikato/cve-2017-7921-golang
Exploit de contournement d'accès pour caméras IP Hikvision, développé en golang.
 olivierlaflamme/unibleed
Unitree G1 RCE PoC & Scripts (CVE-2026-76639 / CVE-2026-76640) — détails techniques sur boschko.ca/g1-ble-rce/
 keowu/sjcam
Recherche en rétro-ingénierie et firmware personnalisé pour les caméras IoT basées sur Allwinner V3, incluant des analyseurs de firmware, un client…
 h3xdum/xiaomi-c200-firmware-analysis
De l'UART au Root : Pénétrer dans la Xiaomi C200 via U-Boot
 0xkol/ripple20-digi-connect-exploit
Exploit RCE pour CVE-2020-11896 (Vulnérabilité de débordement de tas IP-in-IP Ripple20) ciblant Digi Connect ME 9210
 nocoderrandom/sunsetscan
Audit de sécurité du réseau local avec EOL, CVE, identité des appareils et rapports HTML
 zzz66686/cve-2017-14262
Exploit pour CVE-2017-14262 ciblant les appareils Samsung NVR : extrait le hash MD5 du mot de passe admin via une requête CGI non authentifiée et se…
 v0lp3/cve-2022-39066
Preuve de concept de la vulnérabilité d'injection SQL affectant le routeur ZTE MF286R.
 dest-3/cve-2023-46012
Vulnérabilité de débordement de tampon de pile et d'exécution de code à distance dans l'IGD UPnP du LINKSYS AC1900 EA7500v3
 0xnslabs/cve-2022-36267-poc
Script PoC pour CVE-2022-36267 : Exploite une vulnérabilité d'injection de commande à distance non authentifiée dans l'antenne Airspan AirSpot 5410.
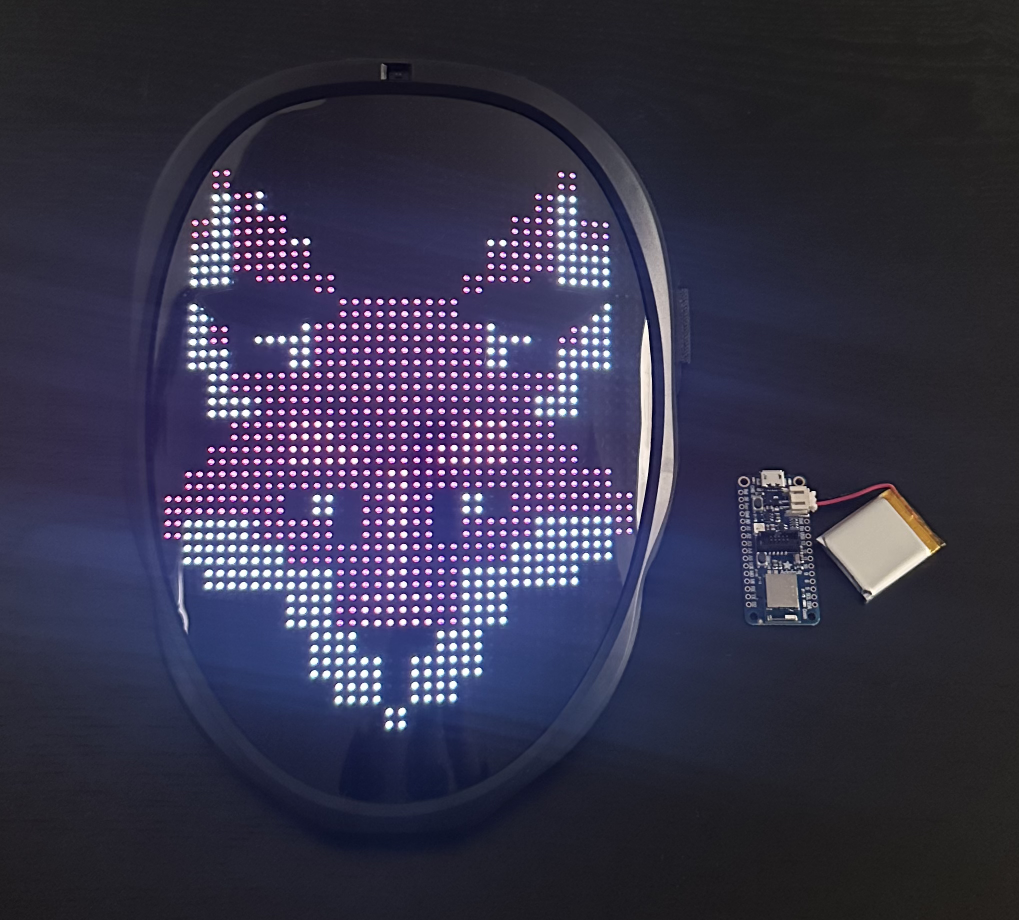 bishopfox/shining-mask
Outil basé sur BLE qui découvre automatiquement et exploite les masques LED Shining en téléversant une image personnalisée sans interaction de…
 dreadlocked/netwave-dosvulnerability
[CVE-2018-6479] Serveur Netwave IP Camera vulnérable à un déni de service via une seule énorme requête POST.
 dylvie/cve-2024-9570_d-link-dir-619l-bof
Exploit de débordement de tampon à distance pour le routeur D-Link DIR-619L (CVE-2024-9570) ciblant la fonction formEasySetTimezone pour les tests…