
 #1
Outils pour tester et sécuriser les appareils, protocoles et plateformes de l'Internet des Objets (IoT).
Recommandé par Kitploit
 shlln/cve-2026-90847
Preuve de concept pour CVE-2026-90847, une RCE authentifiée dans iux_set.cgi via le téléversement d'une archive .cfg malveillante qui écrit des…
 dkstar11q/cve-2024-29269
Exploit pour CVE-2024-29269 permettant l'exécution de commandes OS sans authentification sur les routeurs TLR-2005KSH, avec des requêtes dork ZoomEye…
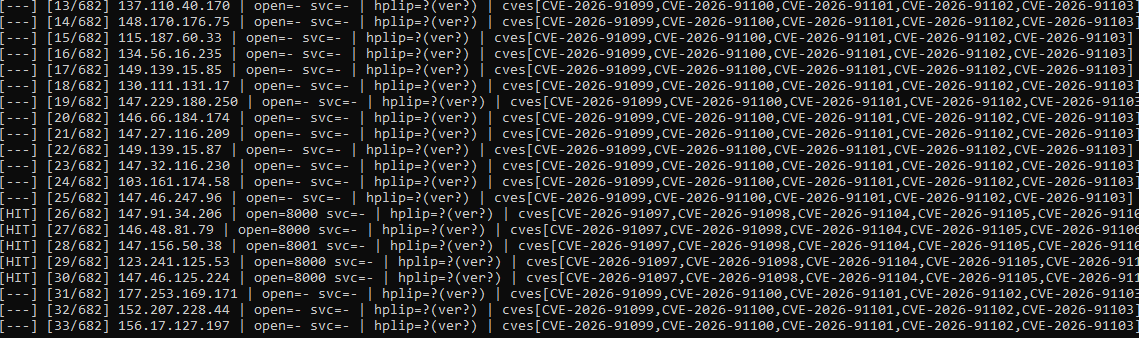 murrez/hp-hplip-mass-cve-checker-2026-09-
Vérification/recherche d'exploits en masse pour HP HPLIP CVE-2026-91097–91106 (<3.26.6), sondes IPP PAPPL :8000 + modèles hpssd
 hackspeak/cve-2026-94095
PoC pour CVE-2026-94095, une injection de commande traceroute dans le firmware Netcore NBR200V2 via ubus JSON-RPC, permettant une RCE root pour des…
 mattgsys/cve-2026-19586
PoC Python exploitant CVE-2026-19586, une injection de commande non authentifiée dans le VPN SSL TP-Link Omada qui exécute des commandes arbitraires…
 hackspeak/cve-2026-93958
PoC d'injection de commande authentifiée pour D-Link R95/BE9500 DHMAPI SetTimeSettings, permettant une RCE root via l'injection de backticks dans…
 wh02m1/cve-2026-78306
Proof-of-concept exploiting DJI drone Bluetooth DUML command injection, sending unauthenticated commands to read credentials, alter Wi-Fi config, and…
 snyi001/cve-2026-79551-tenda
Tenda Technology Co., Ltd NVR_4H : CH3 v2.1.V27.5.58.6 a été découvert comme contenant une clé cryptographique codée en dur.
 saaedimam/sony-bravia-root-toolkit
CVE-2019-2215 & DirtyCOW automatisation d'exploit + débloat post-root + modules Magisk pour Sony BRAVIA KDL-43W800C
 harbingerse7en/cve-2024-20154
Analyse technique de CVE-2024-20154, un débordement de tampon basé sur la pile dans le firmware de bande de base NB-IoT MediaTek MT6769, couvrant…
 luel-4013/misfortune-cookie
Suite de PoC interactive pour CVE-2014-9222 (Misfortune Cookie) et exploits de routeurs associés, proposant des modules de détection, de…
 poxsky/cve-2026-38577
Preuve de concept démontrant des identifiants root codés en dur (admin/system) dans le firmware du modem XPON Tenda HG21, permettant un accès root…
 hellkkid/cve-2026-56718
AJCloud AJY IPC Firmware Path Traversal via jdbhttpd
 on3sk-0x1/cve-2026-19900-poc
Preuve de concept d'exploitation pour CVE-2026-19900, une vulnérabilité de contournement d'authentification et d'exécution de code à distance dans…
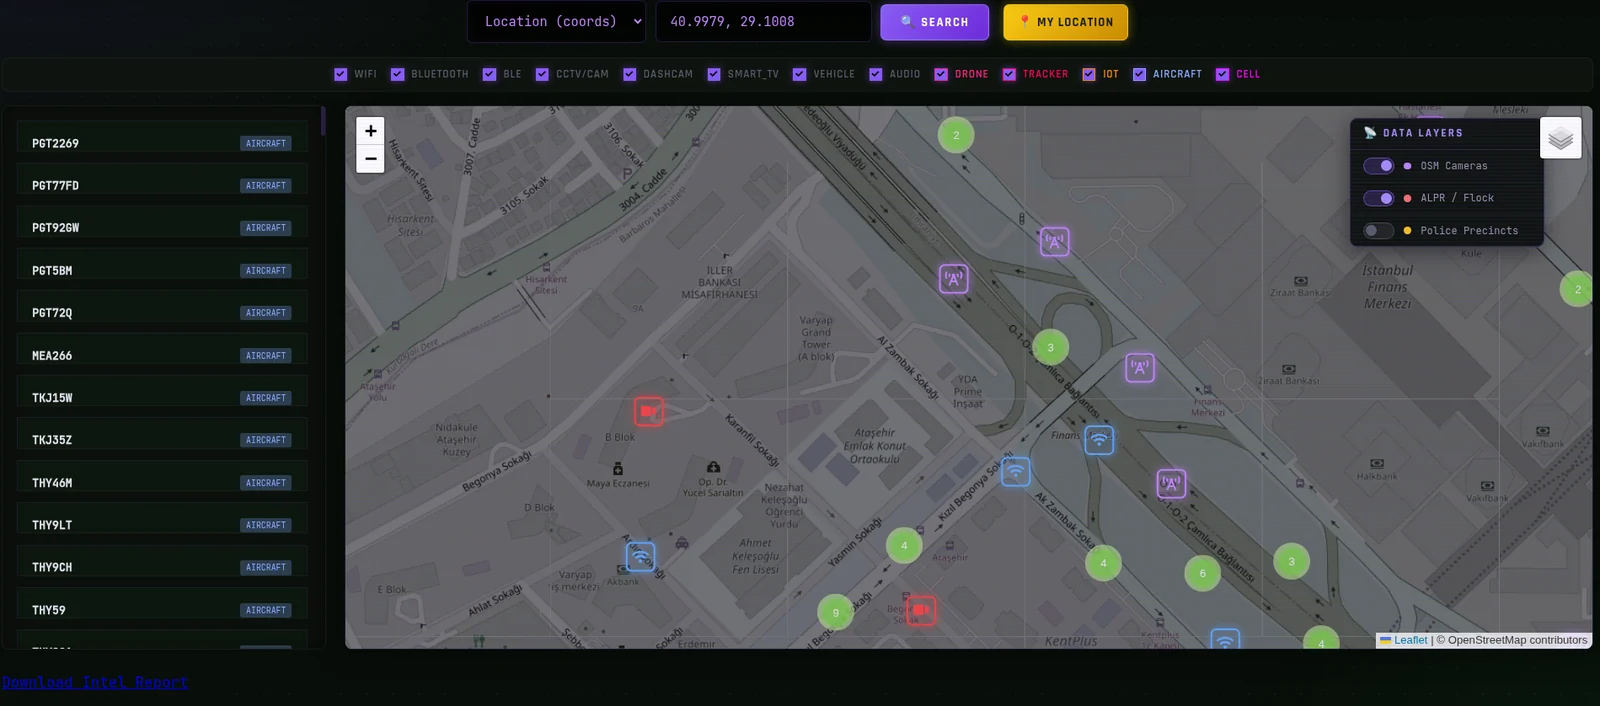 emrekybs/signalops
# Tableau de bord de fusion de renseignements toutes sources — WiFi, cellulaire, CCTV, ADS-B, orbital et flux SDR unifiés en une seule carte…
 amiraliuks/ip-camera-research
Recherche en sécurité sur une caméra IP grand public basée sur le SoC Fullhan FH8626V100 (modèle AJL30PG0803).
 electroniccats/catsniffer-firmware
Dépôt de firmware pour CatSniffer, une carte de recherche en sécurité IoT multi-protocole prenant en charge BLE, Zigbee, Sub-1 GHz, et plus encore,…
 nickdaria/wyze-bulb-color-pwned
No-open firmware exploit for the Wyze WLPA19CV2 color bulb








