
 #1
Outils pour la création de fausses identités, l'usurpation de communications et l'usurpation d'identité des cibles pour l'ingénierie sociale.
Recommandé par Kitploit
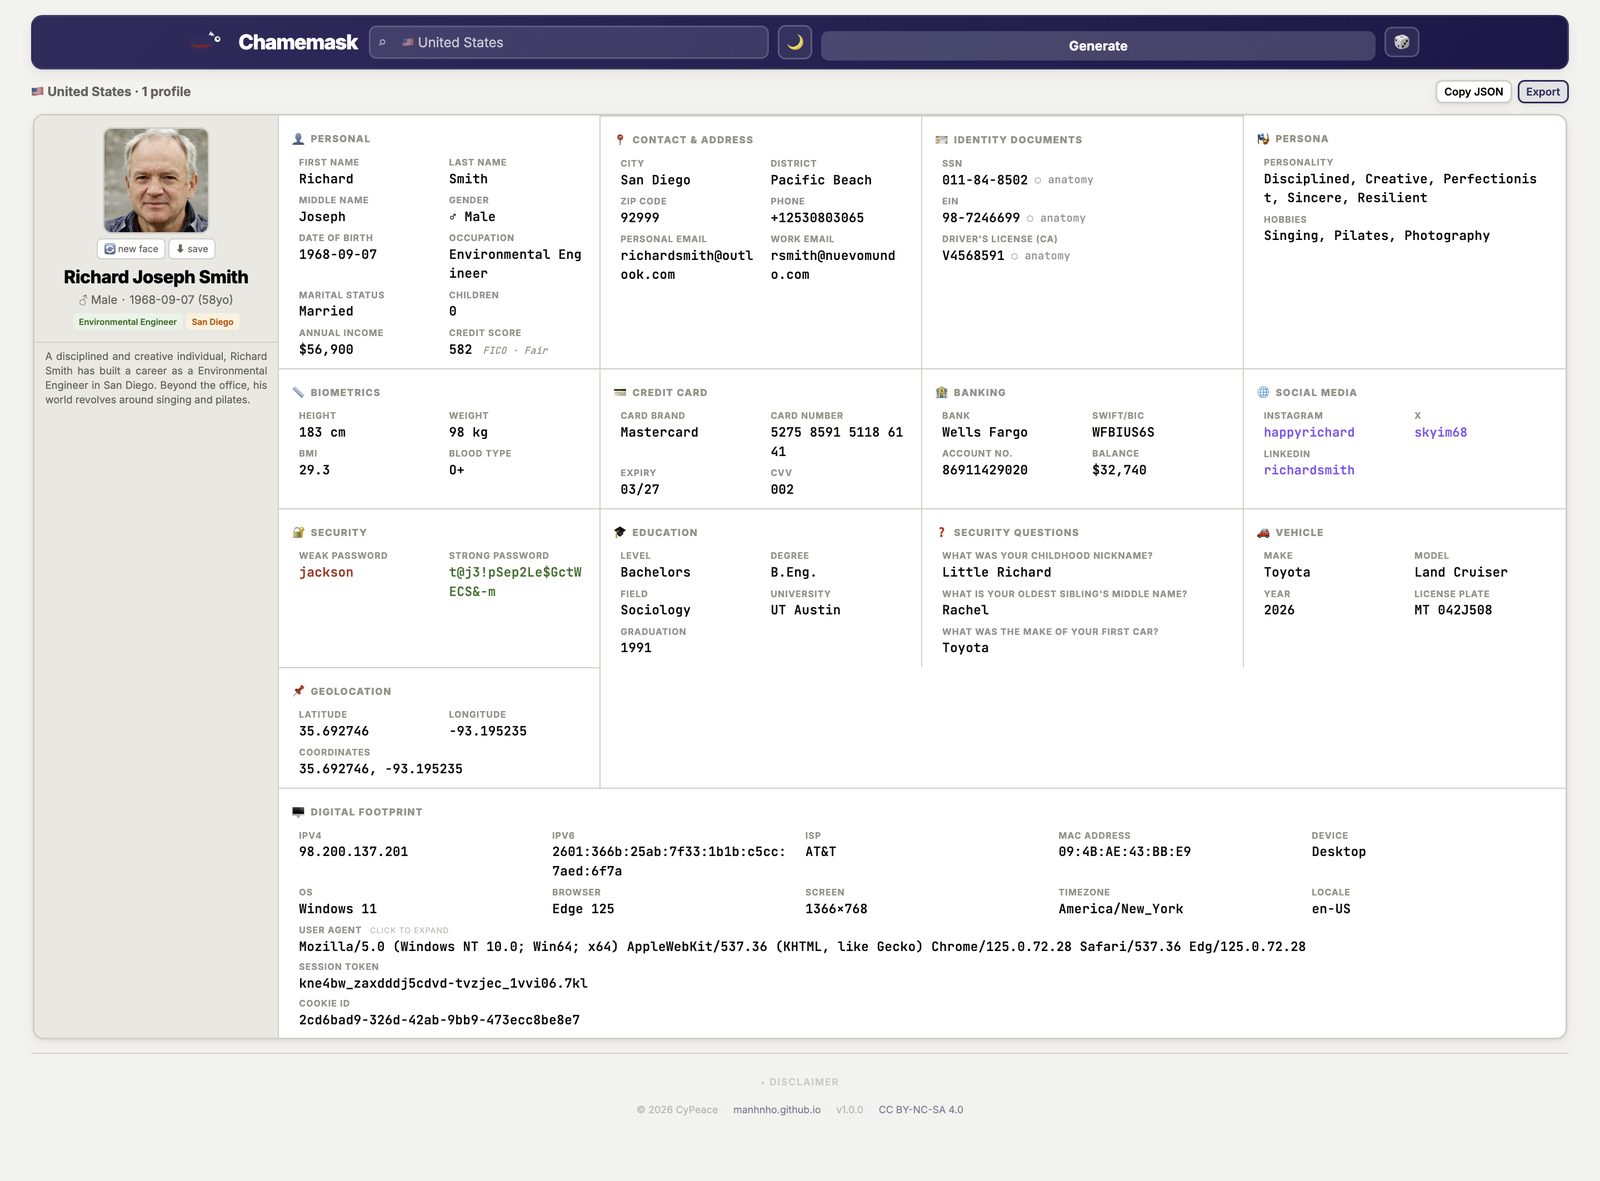
 manhnho/chamemask
Générateur de fausses identités. 102 pays, un seul fichier HTML, aucune installation.

 dtrecherel/dnsspoof
Un outil d'empoisonnement DNS écrit en Python3.
 quinnbast/malicious-mcp
Un dépôt de preuve de concept montrant comment un serveur MCP non fiable peut voler littéralement tout...
 sam00/poc-cve-2026-54121-certighost
Kit d'exploitation pour AD CS CVE-2026-54121 : les utilisateurs de domaine à faibles privilèges peuvent usurper l'identité d'un contrôleur de…
 eliangonzi00/pockeycloakcve-2023-0264
Exploit de preuve de concept pour CVE-2023-0264 (détournement de session Keycloak OIDC) avec un frontend pour la substitution de session_id et un…
 kernelfl00d/incriminator
Incriminator est un projet Open Source à but éducatif qui vous permet d'incriminer d'autres appareils lors d'un cybercrime.
 sanupl/cve-2021-46067
CVE-2021-46067 - Dans Vehicle Service Management System 1.0, un attaquant peut voler les cookies, entraînant une prise de contrôle totale du compte.
 x48ps/cve-2026-8181
Cette vulnérabilité permet à des attaquants non authentifiés qui connaissent un nom d'utilisateur administrateur valide d'usurper cet administrateur…
 cappricio-securities/socialengineering
SEt framework
 millad7/sogo_web_mail-vulnerability-cve-2025-50340
Insecure Direct Object Reference (vulnérabilité IDOR) dans SOGo Webmail permet à un utilisateur d'envoyer des e-mails au nom d'un autre utilisateur.
 m4rm0k/cve-2020-10135-bias
CVE 2020-10135 alias BIAS (Attaque par usurpation Bluetooth)
 gmh5225/pcileech-asus-xg-c100c
Déguisé en carte réseau ASUS XG C100C et met en œuvre une fonction de communication de trafic factice
 gar-re/cve-2022-27438
Preuve de concept de l'exploit pour CVE-2022-27438, démontrant l'exécution de code à distance via un serveur de mise à jour usurpé dans Advanced…
 b0marek/cve-2023-4279
Dépôt pour la vulnérabilité CVE-2023-4279.
 b0marek/cve-2023-4281
Dépôt pour la vulnérabilité CVE-2023-4281.
 abdurahmon3236/cve-2022-4539
Exploit pour CVE-2022-4539 qui falsifie les en-têtes X-Forwarded-For pour contourner les restrictions de connexion et de journalisation basées sur IP…
 b0marek/cve-2023-4631
Dépôt pour la vulnérabilité CVE-2023-4631.








