
 #1
Modules de sécurité matérielle, TPM, enclave sécurisée et outils de confiance matérielle.
Recommandé par Kitploit
 mav3r1ck0x1/cve-2023-23583-reptar-
Ce script peut vous aider à déterminer le CPU ID du processeur de votre système. Veuillez noter que je n'ai pas ajouté tous les CPU ID à ce script,…
 0xxon/roca
Réimplémentation du vérificateur CVE-2017-15361 en C
 uthrasri/cve-2021-21401_nanopb-c_aosp10_r33
Implémentation légère de Protocol Buffers en C ANSI pour microcontrôleurs et systèmes embarqués à mémoire restreinte, permettant une sérialisation et…
 yasindce1998/barzakh
Ring -4 à Ring 0 : plateforme de recherche firmware offensif-défensif. Nous créons les bootkits, puis nous les interceptons. Boucle fermée. Zéro…
 mein-0/knockgiga
Preuve de concept d'élévation de privilèges locale exploitant les IOCTL de Gigabyte gdrv3.sys pour écrire le jeton SYSTEM dans un processus…
 abraxas/litebox-snp-novalidation-userptr
Primitive d'écriture locale élevée : LiteBox v0.1.0 SNP UserPtr est NoValidation donc le tampon d'appel système invité peut être une VA du noyau
 abraxas/litebox-snp-fixed-crng
High local crypto : LiteBox v0.1.0 SNP CrngProvider est un FastRng à graine publique 0x4d595df4d0f33173
 memn0ps/illusion-rs
Rusty Hypervisor - Hyperviseur de type 1 Blue Pill UEFI Windows en Rust (Nom de code : Illusion)
 isec-tugraz/meltdown
Démos de preuve de concept et bibliothèque libkdump illustrant l'attaque microarchitecturale Meltdown, permettant la fuite de la mémoire du noyau et…
 ptresearch/inteltxe-poc
Preuve de concept JTAG du moteur de gestion Intel
 iceman1001/proxmark3
[Obsolète] Iceman Fork, le fork le plus totalement génial qui soit si vous êtes dans le proxmark3
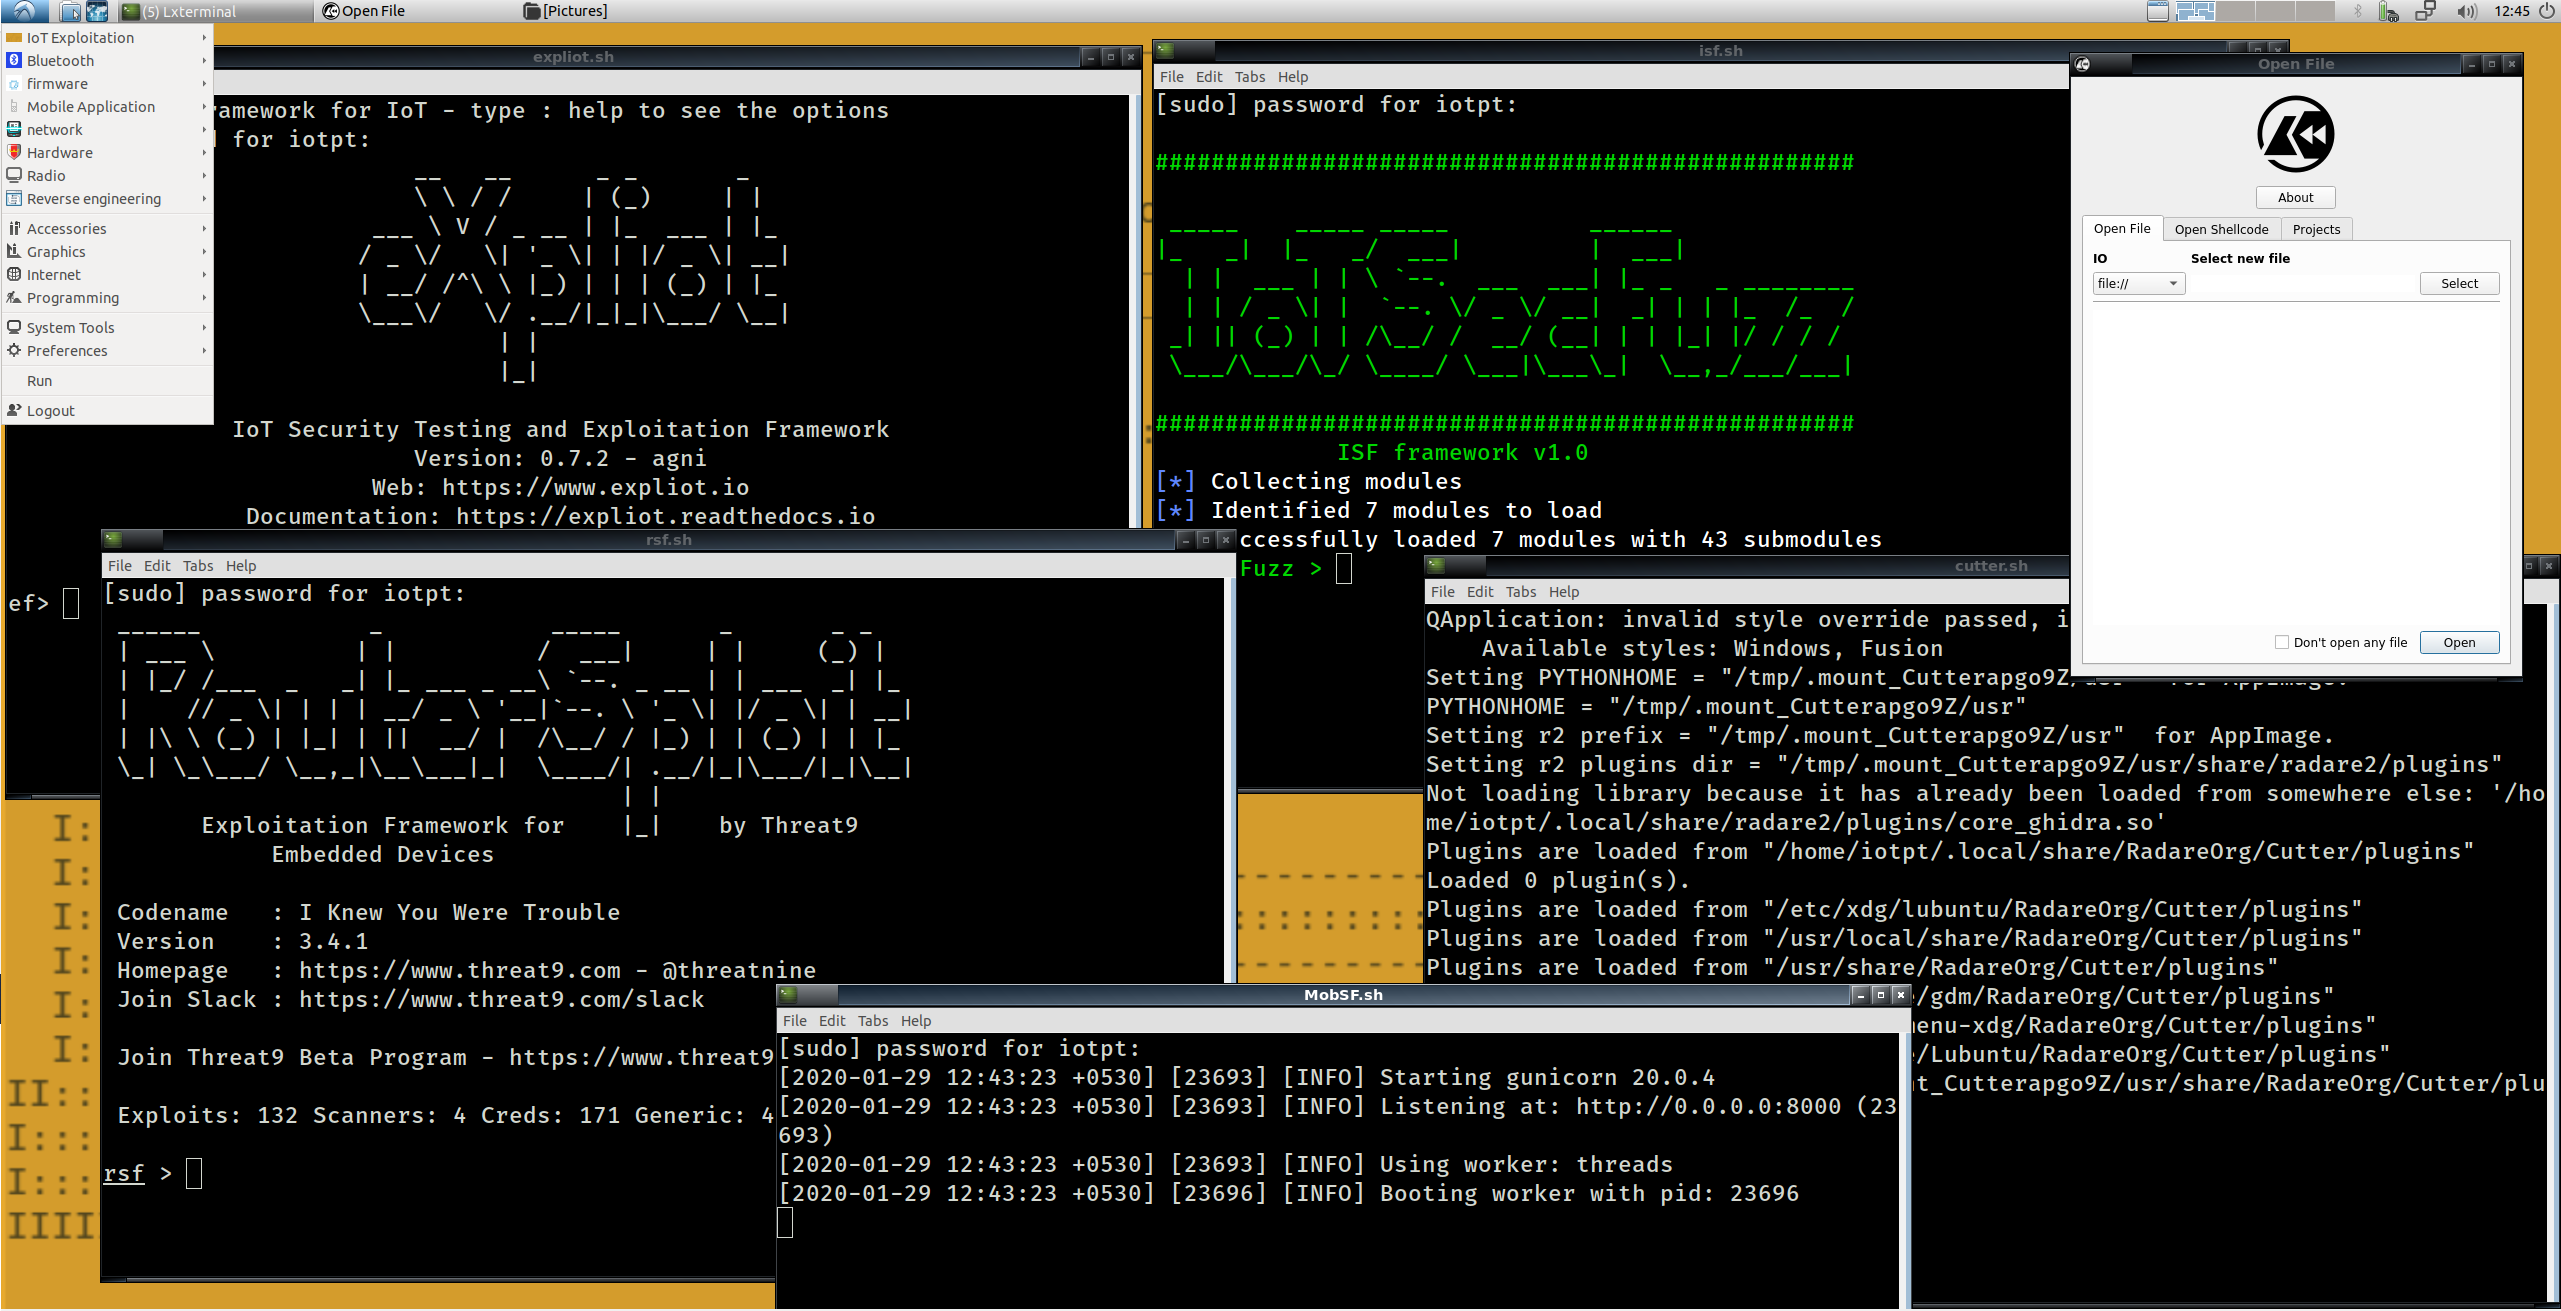 iot-ptv/iot-pt-v1
Un environnement virtuel pour le pentest d'appareils IoT
 yeggor/uefi_retool
Un outil pour la rétro-ingénierie du firmware UEFI
 certcc/trommel
TROMMEL : Tamiser les fichiers des appareils embarqués pour identifier les indicateurs potentiels de vulnérabilité.
 boschresearch/gdbfuzz
Fuzzing des systèmes embarqués à l'aide de points d'arrêt matériels
 linuxoid-cn/mi8e5-unlocker-by-cve-2026-43499
Outil d’assistance au déverrouillage automatisé pour les appareils de la gamme 8E5 basé sur CVE-2026-43499, à utiliser exclusivement dans le cadre de…
 microsoft/hvloader
HvLoader.efi est une application EFI permettant de charger un chargeur d'hyperviseur externe.
 nsacyber/detect-cve-2017-15361-tpm
Détecte les systèmes Windows et Linux avec des modules de plateforme sécurisée (TPM) activés vulnérables à CVE-2017-15361. #nsacyber








