
 #1
Outils pour évaluer la sécurité du matériel physique, des systèmes embarqués et des dispositifs IoT.
Recommandé par Kitploit

 marcnewlin/presentation-clickers
Vulnérabilités d’injection de frappes clavier dans les télécommandes de présentation sans fil
 tateydq/cve-2018-9995-modifiedbygwolfs
Exploit pour CVE-2018-9995 pour récupérer les identifiants DVR via un parcours de répertoire, avec deux méthodes à des fins éducatives.
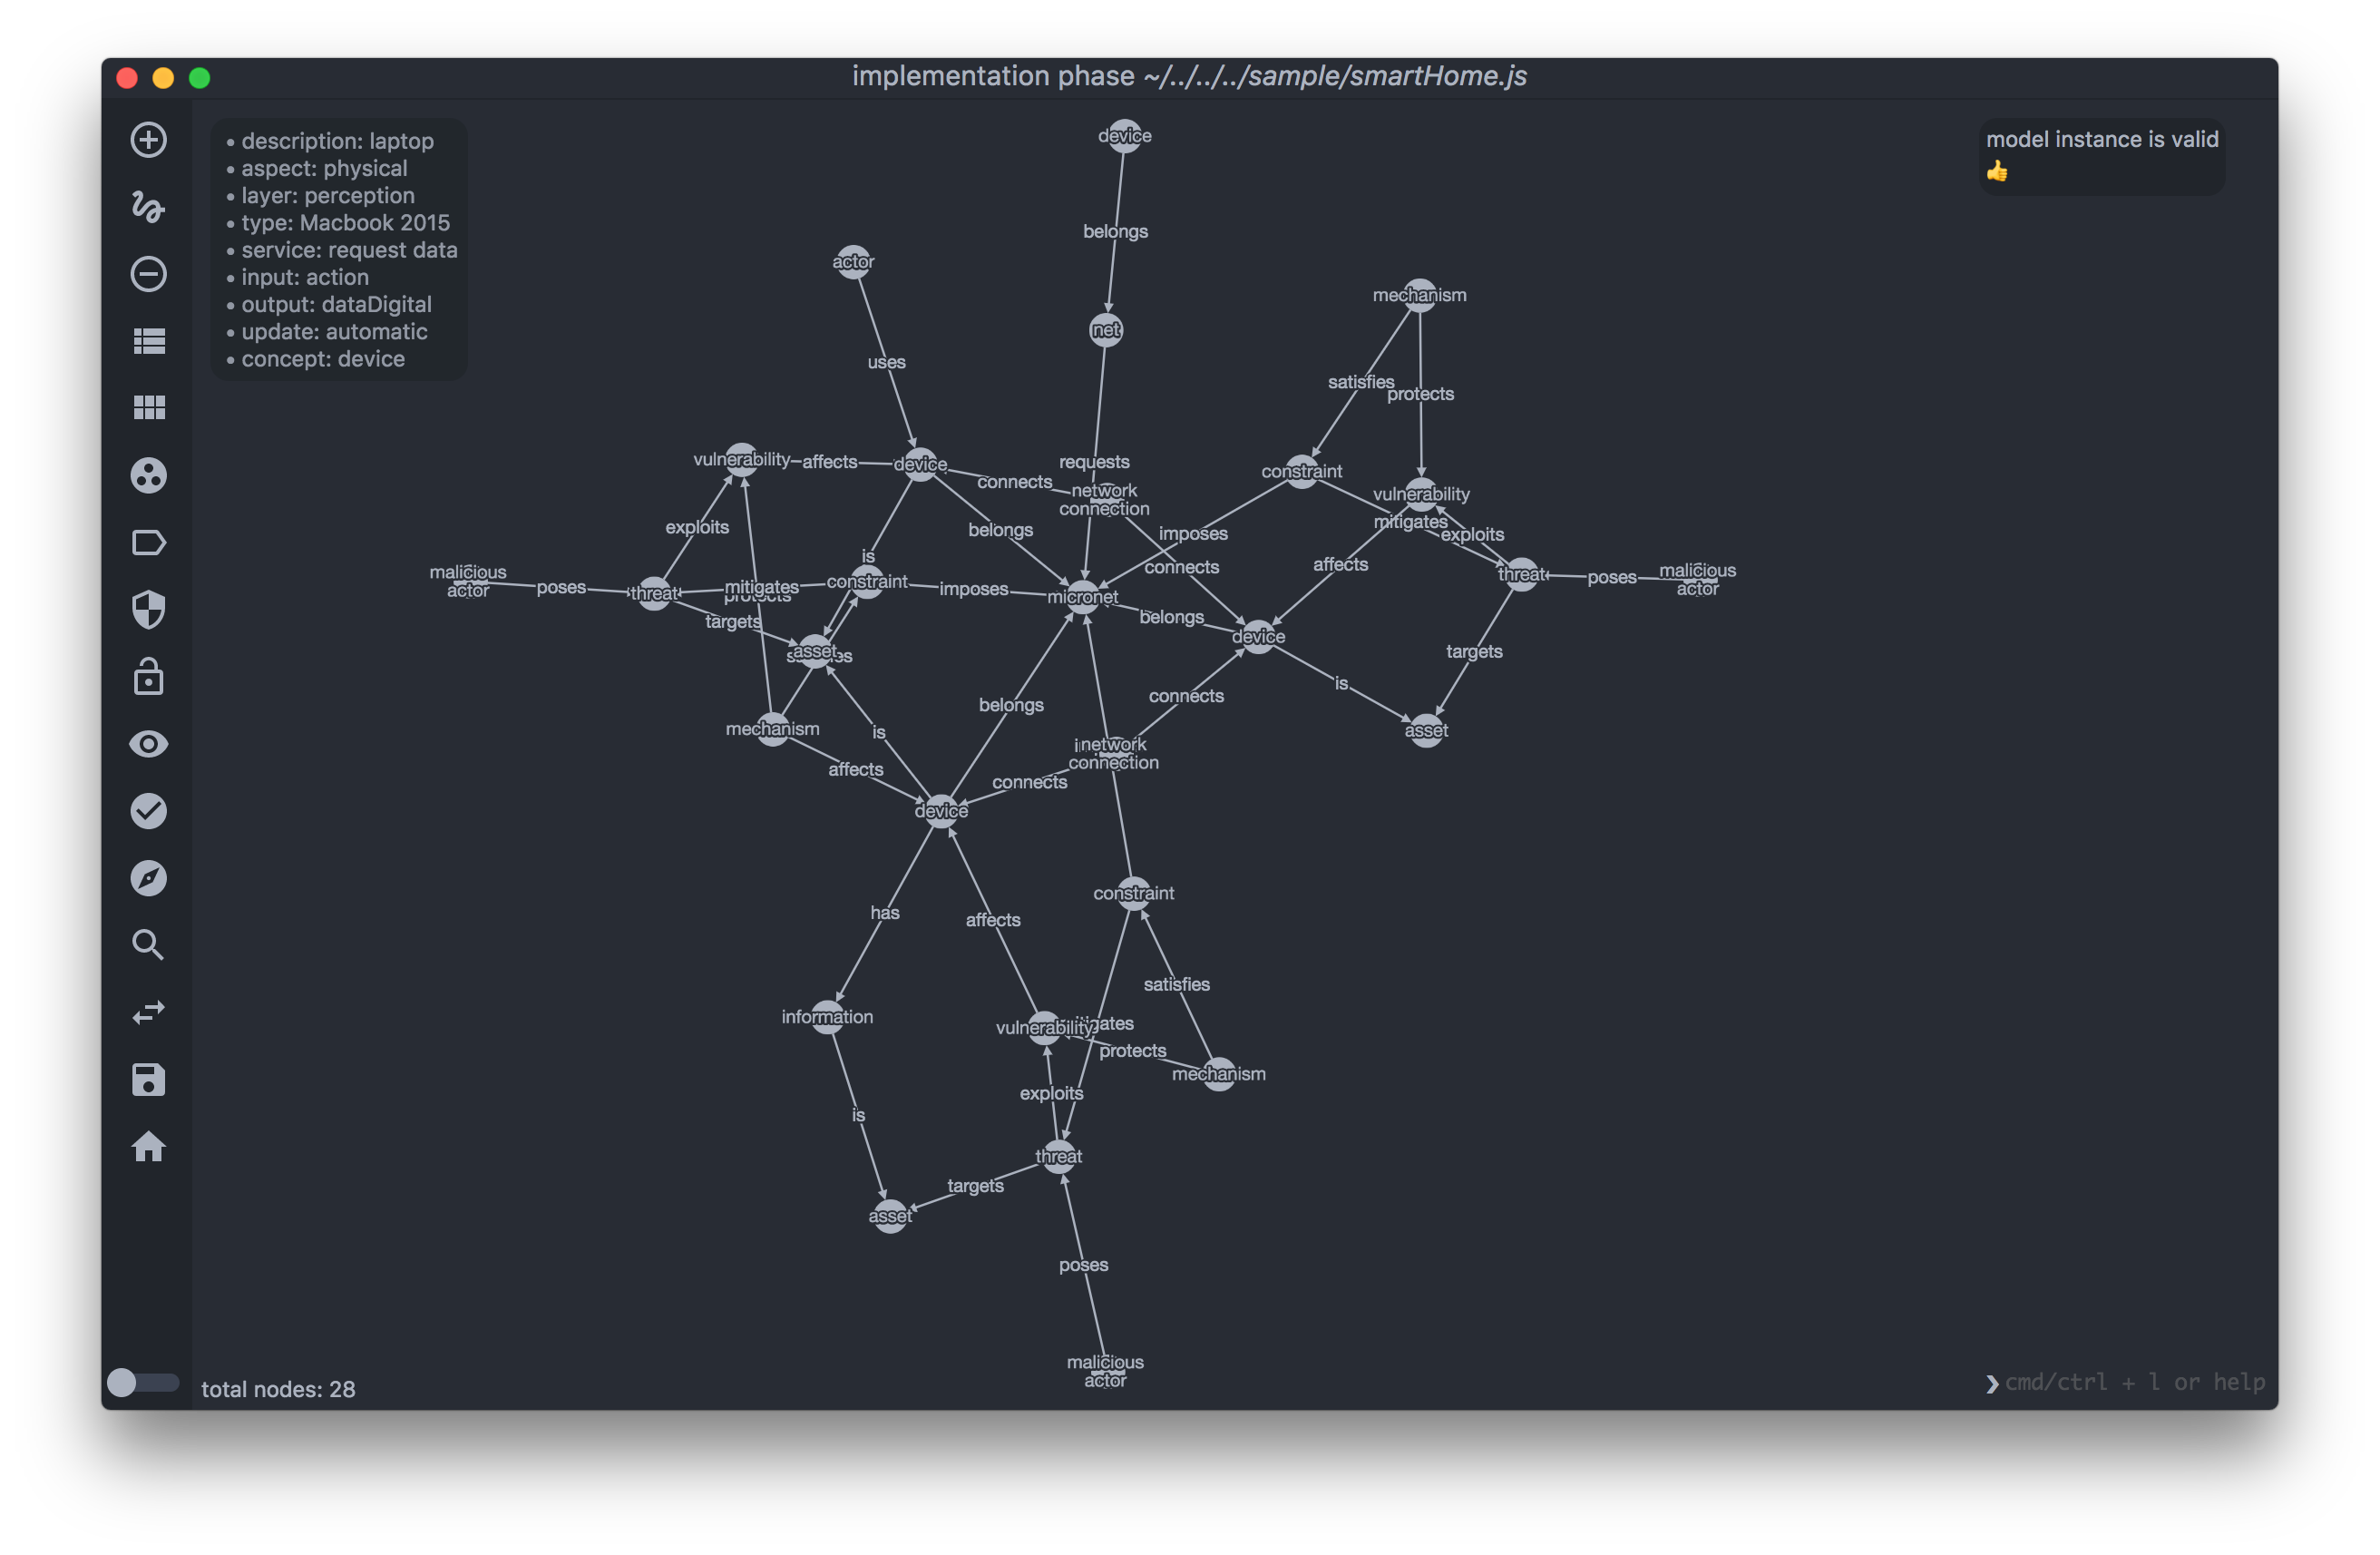 or3stis/apparatus
Un outil graphique d'analyse de sécurité pour les réseaux IoT
 9aylas/backdooring-zmm100-fingerprint-devices
AuthBypass & Backdooring automatique d'appareils
 seemoo-lab/fitness-app
Outil de recherche Fitbit basé sur BLE pour le rejeu d'authentification, le déchiffrement de vidage d'activité chiffré, l'extraction de…
 nurdilin/cve-2018-16706
Ou comment j'éteins ma télévision via un cronjob
 applied-risk/loracrack
LoRaWAN session cracker - Une preuve de concept pour exploiter des clés d'application faibles ou partagées
 tothi/kali-rpi-luks-crypt
Chiffrement complet du disque pour Kali sur Raspberry avec LUKS
 grayoneday/cve-2019-9653
Exploit de preuve de concept pour CVE-2019-9653 démontrant une exécution de code à distance non authentifiée en tant que root sur les dispositifs…
 ndureiss/e1000_vulnerability_exploit
Exploitation de la vulnérabilité VirtualBox (https://nvd.nist.gov/vuln/detail/CVE-2018-3295)
 xw77cve/cve-2019-7642
Exploit de preuve de concept pour CVE-2019-7642 démontrant un accès non authentifié aux journaux de requêtes DNS et à l'historique de connexion sur…
 evilsocket/bleah
Ce dépôt est DÉPRÉCIÉ, veuillez utiliser bettercap car cet outil a été porté sur ses modules BLE.
 stigtsp/cve-2018-20162-digi-lr54-restricted-shell-escape
Preuve de concept d'exploit pour CVE-2018-20162 : évasion de sandbox dans le routeur LTE Digi TransPort LR54 via une faille de gestion SIGINT,…
 d4vinci/humax-cli
Un client terminal non officiel pour Humax IR4000HD avec des fonctionnalités améliorées.
 b1ack0wl/miniupnpd_poc
PoC de lecture hors limites pour miniupnpd <= v2.1
 codeholic2k18/cve-2018-9995
Récupération du nom d'utilisateur et du mot de passe du DVR.
 hook-s3c/cve-2018-18852
Exploit d'exécution de code à distance authentifiée pour les routeurs CERIO (DT300N, DT100G, AMR-3204, WMR-200N) utilisant les identifiants par…
 bitfu/sricam-gsoap2.8-dos-exploit
Sricam gSOAP2.8 DoS exploit PoC








