
 #1
Outils pour évaluer la sécurité du matériel physique, des systèmes embarqués et des dispositifs IoT.
Recommandé par Kitploit

 g-rubert/cve-2020-14965
TP-LINK Multiples vulnérabilités d'injection HTML
 fans0n-fan/treck20-related
PoC pour CVE-2020-11896 pile TCP/IP Treck et investigation des actifs de l'appareil
 nccgroup/proxmark3-amiimicyou
Simulateur Amiibo Proxmark3, tel que présenté à Recon Montréal 2018
 murataydemir/active-scanning-and-information-gathering-in-ics-scada-networks-using-network-mapper-nmap
Analyse active et collecte d'informations dans les réseaux ICS/SCADA à l'aide de Network Mapper (NMAP) (Turc)
 murataydemir/purdue-model-for-industrial-control-system-environments
Modèle Purdue pour les environnements de systèmes de contrôle industriels (ICS) (turc)
 alexdetrano/4can
HAT Raspberry Pi open source fournissant 4 interfaces CAN pour les tests de bus automobiles, les attaques CAN-in-the-middle et la surveillance…
 coleshelly/bandexploit
Script Python d'exploit Bluetooth Low Energy pour la M1 Band Smart Watch (CVE-2018-11631)
 jrdw0/cve-2017-7921-exp
Caméra Hikvision CVE-2017-7921-EXP
 algosecure/iotmap
Projet de recherche sur la modélisation de protocoles IoT hétérogènes
 breaktoprotect/cve-2017-16778-intercom-dtmf-injection
Une divulgation coordonnée et un avis de sécurité concernant la vulnérabilité d'injection DTML de l'interphone Fermax. Remerciements particuliers à…
 thewhiteh4t/killcast
Manipuler les appareils Chromecast sur votre réseau
 varangamin/cve-2017-6206
La série de firmwares des commutateurs Websmart DGS-1510 présente des vulnérabilités de sécurité. Ces vulnérabilités incluent un contournement de…
 sadfud/exploits
Monde réel et CTFs exploitant des POCs web/binaires.
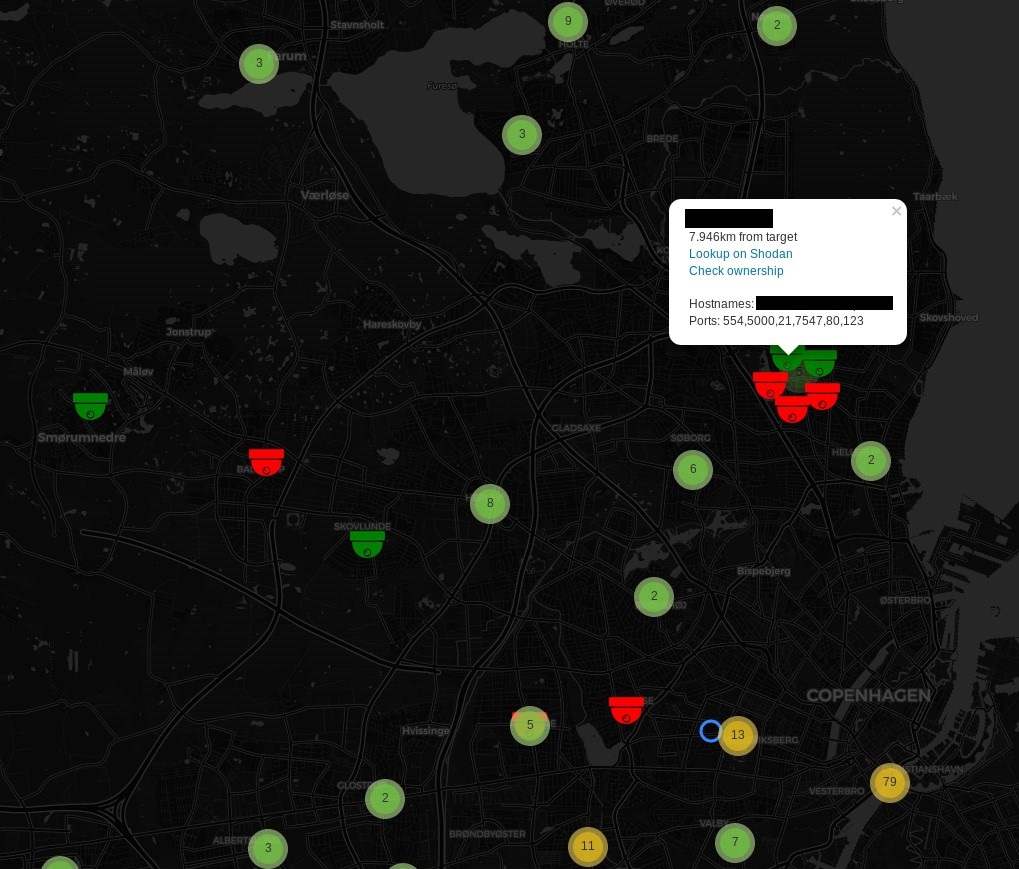 woj-ciech/kamerka
Construire une carte interactive des caméras depuis Shodan
 certcc/trommel
TROMMEL : Tamiser les fichiers des appareils embarqués pour identifier les indicateurs potentiels de vulnérabilité.
 cyberharsh/mini_httpd-cve-2018-18778
PoC exploit pour CVE-2018-18778 : lecture arbitraire de fichier dans mini_httpd 1.29 via un en-tête Host vide, affectant les appareils IoT de Huawei,…
 synacktiv/shannon-dbg
Débogueur pour la bande de base Shannon
 saeed22487/cve-2018-9995
Piratage de caméras de surveillance avec la vulnérabilité CVE-2018-9995








