
 #1
Outils pour évaluer la sécurité du matériel physique, des systèmes embarqués et des dispositifs IoT.
Recommandé par Kitploit

 smittix/intercept
iNTERCEPT, une plateforme gratuite et open source qui réunit les meilleurs outils de renseignement d'origine électromagnétique dans une interface…
 googlesky/cve-2026-129353
Preuve de concept et laboratoire QEMU-mipsel pour CVE-2026-129353, un débordement de pile avant authentification dans D-Link DIR-600L…
 googlesky/cve-2026-129352
TRENDnet TEW-657BRM 1.00.1 upgrade_flash.cgi : strncpy de la première ligne multipart dans un tampon de pile de 128 octets (ra +192), délimiteur non…
 googlesky/cve-2026-129351
Reproduit CVE-2026-129351, une écriture hors limites avant authentification dans mini_httpd du TRENDnet TEW-657BRM, en exécutant le firmware MIPS…
 googlesky/cve-2026-129354
Laboratoire de reproduction et PoC pour CVE-2026-129354, un débordement de pile pré-authentification dans D-Link DIR-600L HNAP hnap_main via…
 theopolis/uefi-firmware-parser
Analyser les structures liées au firmware BIOS/Intel ME/UEFI : Volumes, FileSystems, Files, etc.
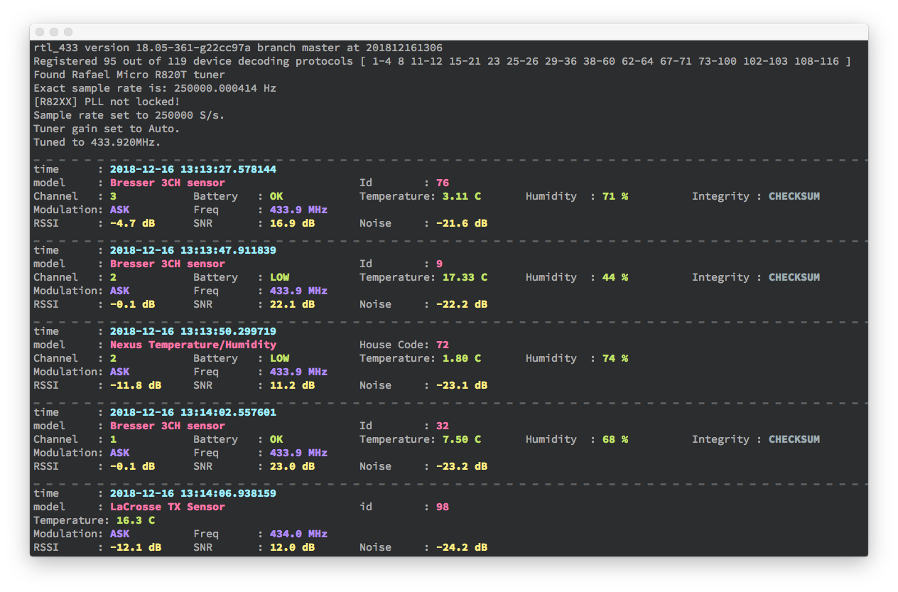 merbanan/rtl_433
Programme pour décoder les transmissions radio des appareils sur les bandes ISM (et autres fréquences)
 pq-code-package/mlkem-native
Implémentation C90 sécurisée, rapide et portable de ML-KEM / FIPS 203
 al4n4n/cve-2026-58115
PoC, scanner non destructif, laboratoire Docker, PCAP et règles de détection Suricata/Sigma pour CVE-2026-58115 : RCE root sans authentification via…
 mafarricos/badbox-tv-audit
Audite les appareils Android TV et Google TV via ADB pour détecter les malwares BadBox, XCPE et Vo1d, avec une sentinelle de trafic VPN, des listes…
 flipperdevices/flipperzero-firmware
Firmware Flipper Zero — code source
 fixedbyreboot/cve-2026-124002-poc
PoC Python pour cinq CVE pre-auth dans Copeland/Dixell XWEB EVO : injection de commandes OS via des sinks .lua, escalade setuid-root wlua, mot de…
 meshcore-dev/meshcore
Un nouveau protocole de routage maillé léger et hybride pour les radios par paquets
 geeoon/fault-injection-finder
Trouver et exécuter automatiquement des attaques par injection de fautes
 commit-regrets/samsung_tizen_tv_root
Boîte à outils de recherche qui obtient un accès root sur un téléviseur Samsung Tizen 9 via une RCE Chromium WasmGC et un accès arbitraire à la…
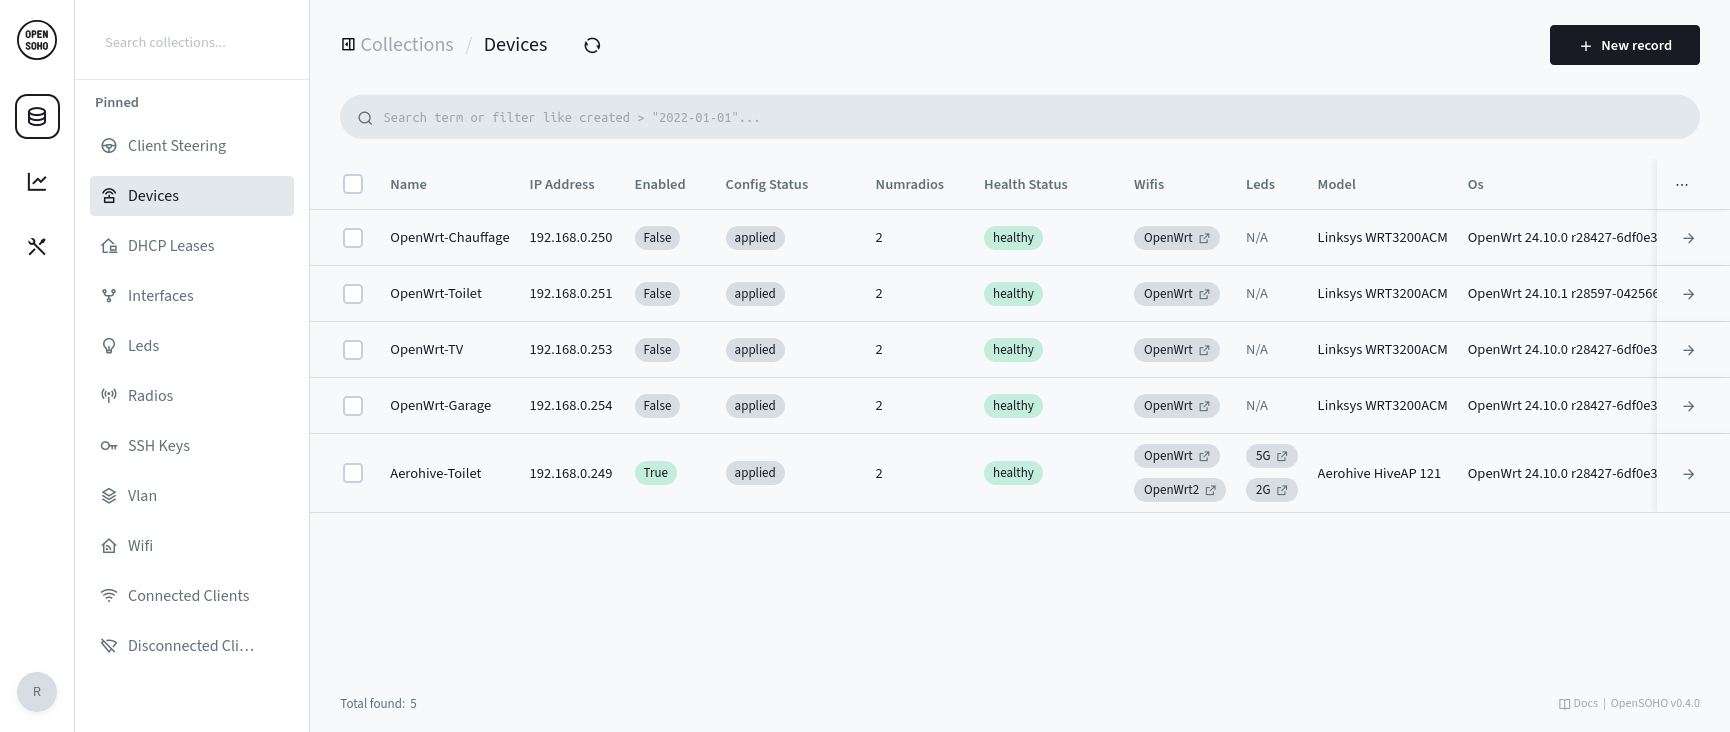 rubenbe/opensoho
Plateforme légère de gestion d'appareils OpenWRT pour les petits réseaux. Configuration centralisée, supervision et gestion WiFi pour 2 à 20…
 yasindce1998/barzakh
Ring -4 to Ring 0: offense-defense firmware research platform. We build the bootkits, then we catch them. Closed-loop. Zero trust in silicon.
 qmonnet/rbpf
Machine virtuelle Rust et compilateur JIT pour programmes eBPF







