
 #1
Outils pour évaluer la sécurité du matériel physique, des systèmes embarqués et des dispositifs IoT.
Recommandé par Kitploit

 kyssk00l/cve-2024-40617
PoC d'exploitation pour CVE-2024-40617
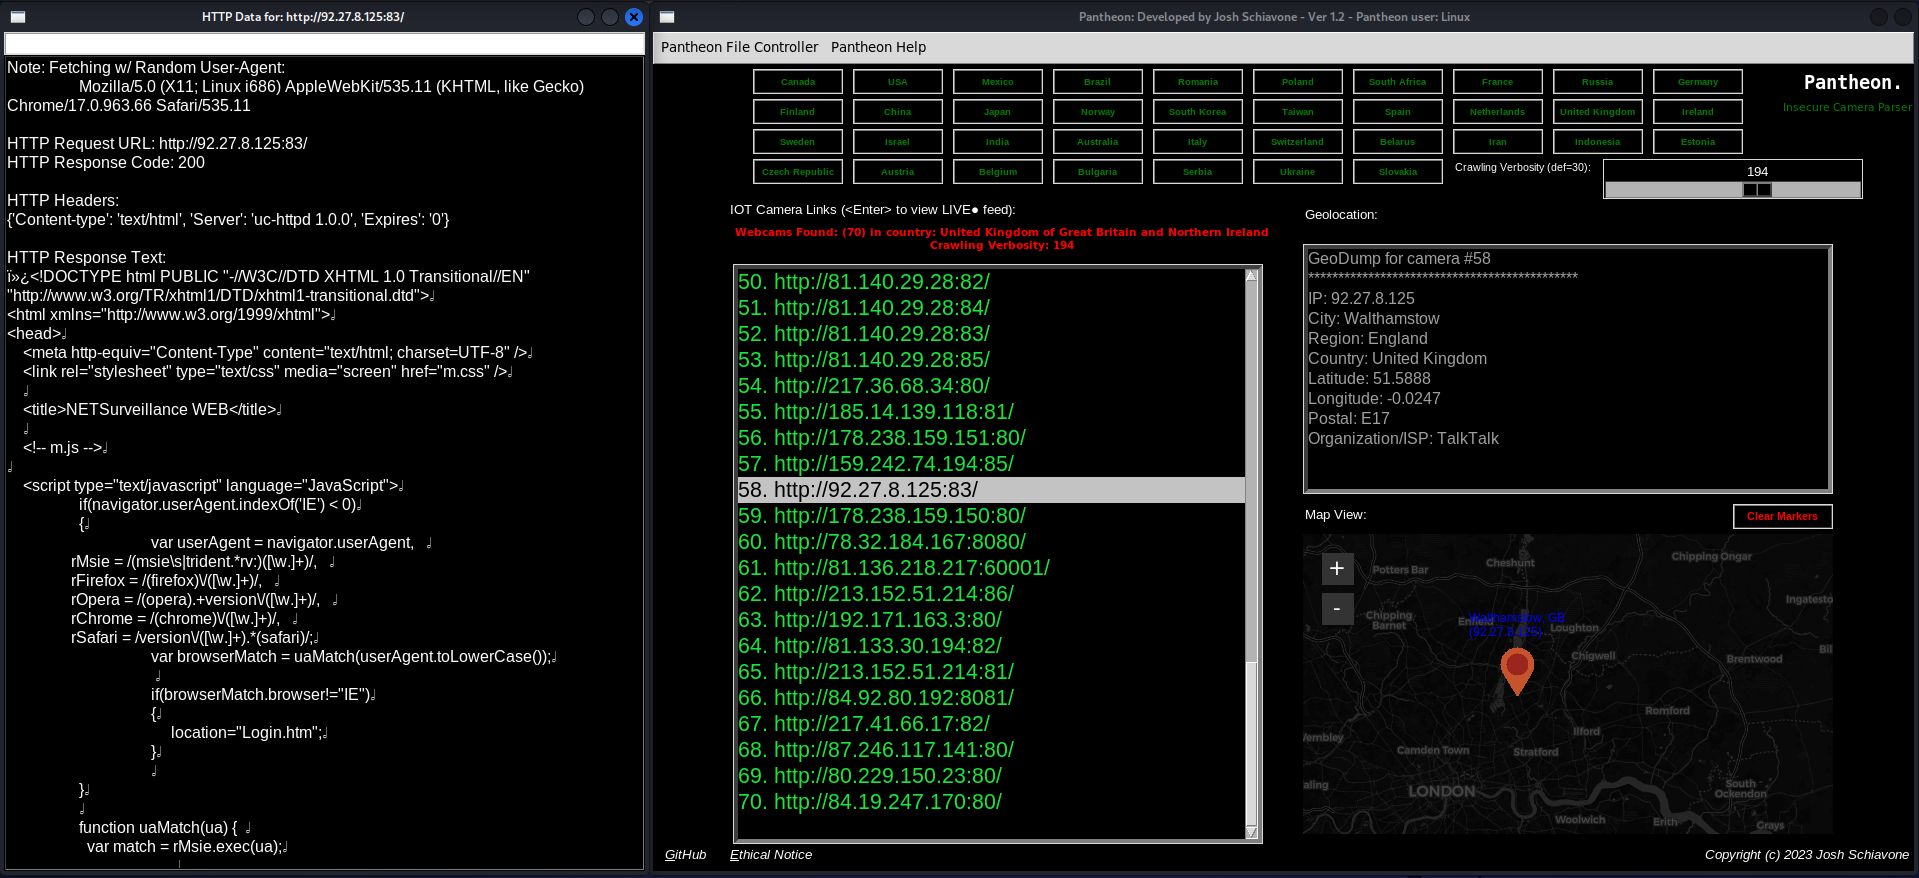 josh0xa/pantheon
Reconnaissance de caméras IoT et visualisation en direct
 abrarkhan/g3_frameworks_av_cve-2024-0023
Preuve de concept d'exploitation pour CVE-2024-0023 dans frameworks/av d'Android, implémentée en C++ pour démontrer la vulnérabilité du framework…
 flojboj/cve-2021-31630
Exploit POC pour CVE-2021-31630 écrit en Python3 et utilisant un reverse shell C en mode non bloquant
 vulncheck-oss/cisco-ios-xe-implant-scanner
Scanner basé sur Go qui détecte les systèmes Cisco IOS XE implantés en envoyant des requêtes HTTP forgées pour identifier les appareils compromis et…
 manuelsantosiglesias/cve-2021-31630
OpenPLC 3 WebServer : exécution de code à distance authentifiée.
 ret2/pwn2own-auto-2024-charx
Exploit fonctionnel pour Phoenix Contact CHARX SEC-3100 utilisant des paquets Ethernet bruts Scapy pour déclencher des vulnérabilités et obtenir un…
 adikso/cve-2024-5633
PoC pour CVE-2024-5633
 firmadyne/firmadyne
Plateforme d'émulation et d'analyse dynamique de firmware basé sur Linux
 ze0r/vmware-escape-cve-2023-20872-poc
Exploit de preuve de concept pour CVE-2023-20872, démontrant une évasion de la machine virtuelle vers l'hôte via un binaire conçu pour cibler une…
 entysec/rombuster
RomBuster est un outil d'exploitation de routeur qui permet de divulguer le mot de passe administrateur du routeur réseau.
 entysec/camover
CamOver est un outil d'exploitation de caméras qui permet de divulguer le mot de passe administrateur d'une caméra réseau.
 entysec/camraptor
CamRaptor est un outil qui exploite plusieurs vulnérabilités dans les caméras DVR populaires pour obtenir les identifiants des caméras réseau.
 baroi-ai/nepstech-xpon-router-cve-2024-40119
Vulnérabilité de falsification de requête inter-site (CSRF) dans la fonction de changement de mot de passe, qui permet à des attaquants distants de…
 mmiszczyk/cve-2024-33352
Escalade de privilèges de BlueStacks via backdooring de VM
 retr0reg/tenda-ac8v4-rop
Exploits pour Tenda Ac8v4 débordement de pile vers une exécution de code à distance via Mipsel Ropping (CVE-2023-33669 - CVE-2023-33675)
 lord-feistel/power_analysis
Preuve de concept démontrant une attaque par canal auxiliaire d'analyse de puissance contre une implémentation RSA vulnérable sur Arduino…
 phuchaudeveloper/badblue
Implémentation de CVE-2024-21306 BadBlue (avec DuckyScript)








