
 #1
Outils pour évaluer la sécurité du matériel physique, des systèmes embarqués et des dispositifs IoT.
Recommandé par Kitploit

 webraybtl/cve-2022-1068
Vulnérabilité de débordement de tampon Modbus Slave CVE-2022-1068 — analyse et reproduction
 hev0x/cve-2021-31630-openplc_rce
Exploit pour l'exécution de code à distance authentifiée sur le serveur web OpenPLC v3
 dumitory-dev/cve-2020-35391-poc
Tenda N300 Contournement d'authentification via un en-tête de requête HTTP malformé
 codeholic2k18/cve-2018-9995
Récupération du nom d'utilisateur et du mot de passe du DVR.
 satheesh575555/system_bt_aosp_10_r33_cve-2021-0316
Pile Bluetooth corrigée pour Android 10 (AOSP r33) corrigeant la vulnérabilité de dépassement de tampon CVE-2021-0316.
 miapatsune/cve-2026-43499
Exploit noyau pour Redmi Pad Pro (dizi) / POCO Pad 5G avec interface de téléversement et d'exécution basée sur navigateur, panneau d'administration…
 j4ck3lsyn-gen2/cve-2026-13768
Azure IoT Hub où l'exposition d'une clé d'accès partagée de niveau propriétaire permet une exécution de code à distance (RCE) non authentifiée contre…
 piffd0s/cve-2021-3310
Vulnérabilité de divulgation d'informations par résolution de lien sur Western Digital MyCloud PR4100
 ap425q/whisper-pair
Scanne les appareils Bluetooth Low Energy à la recherche de vulnérabilités Fast Pair (CVE-2025-36911), en testant si les accessoires acceptent des…
 rizzziom/cve-2024-30167
Exploit de preuve de concept pour l'injection de commande authentifiée dans Atlona AT-OME-RX21, permettant l'exécution de commandes au niveau root…

 spiralbl0ck/microc-u-os2-vuln-code-extracted-from-
Attaque par débordement de tampon et prévention pour un système à processeur logiciel basé sur FPGA - 7e Conférence internationale sur l'innovation…
 vanlam2001/netis-n5vn-ac1200-dos
Preuve de concept d'exploitation pour une vulnérabilité de débordement de tampon (CVE-2024-44596) dans les routeurs Netis N5VN AC1200, provoquant un…
 michaeladamgroberman/cve-2026-55726
CVE-2026-55726 : Conteneur Azure Blob Storage listable publiquement (journaux d'appareils) - Gardyn (ICSA-26-183-03)
 michaeladamgroberman/cve-2026-13768
CVE-2026-13768 : identifiants IoT Hub privilégiés iothubowner — énumération de flotte, exécution de code à distance sur appareil, pivot réseau…
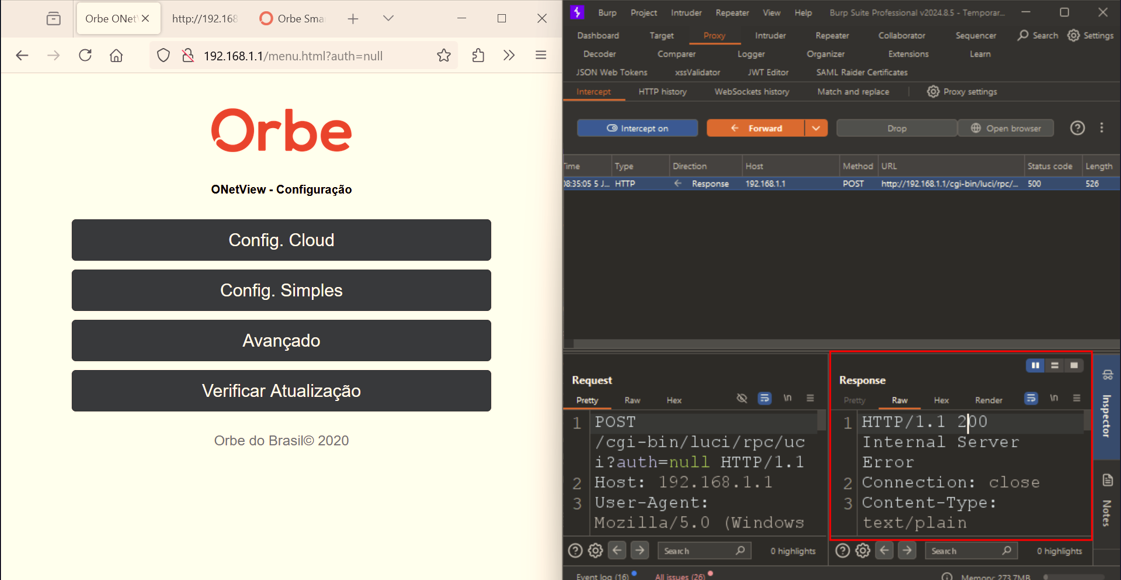 kuk3n4n/cve-2024-57778
Un problème dans Orbe ONetView Roteador Onet-1200 Orbe 1680210096 permet à un attaquant distant d'élever ses privilèges via la réponse du serveur…
 flojboj/cve-2021-31630
Exploit POC pour CVE-2021-31630 écrit en Python3 et utilisant un reverse shell C en mode non bloquant
 yarienkiva/honeypot-dlink-cve-2024-3273
Honeypot rapide et sale pour CVE-2024-3273








