
 #1
Outils pour évaluer la sécurité du matériel physique, des systèmes embarqués et des dispositifs IoT.
Recommandé par Kitploit

 h4ckusaur/cve-2024-57366
Exploit d'exécution de code à distance pour CVE-2024-57366 ciblant les routeurs WAVLINK via un contournement de validation d'adresse MAC et une…
 deepwoodssec/cve-2026-36522
Exploit de preuve de concept pour CVE-2026-36522 : injection NaN non authentifiée via MAVLink PARAM_SET dans ArduPilot ArduPlane, causant un DoS ou…
 alxsourin/firmware-cve-2025-7545
Configuration d'exploitation pour CVE-2025-7545 ciblant Binutils vulnérables dans des environnements de firmware, y compris la configuration de…
 trinadh465/linux-4.19.72_cve-2019-19447
Arborescence source du noyau Linux 4.19.72 avec un correctif ou une analyse pour CVE-2019-19447, une vulnérabilité de type use-after-free dans le…
 satheesh575555/system_bt_aosp10_r33_cve-2021-0589
Pile Bluetooth AOSP avec un correctif pour CVE-2021-0589, fournissant une version vulnérable pour la recherche en sécurité et le développement…
 blasty/wake-and-break
Exploit PSP pour les GPU AMD navi31 (RX 7900) qui désactive les vérifications de signature du firmware afin que la carte charge des firmwares SMU,…
 innotecsystem/device-reversing
Ce dépôt contient des write-ups de reversing de dispositifs.
 pazhanivel07/system_bt_a10-r33_cve-2021-0474
# Code source de la pile Bluetooth Android Fluoride, axé sur CVE-2021-0474, fournissant une base pour la recherche de vulnérabilités et l'analyse de…
 ali-py3/exploit-cve-2026-2670
Preuve de concept d'exploitation pour CVE-2026-2670, une vulnérabilité d'injection de commandes dans les routeurs Advantech WISE-6610, permettant à…
 rampagex/firmware-mod-kit
Exporté automatiquement depuis code.google.com/p/firmware-mod-kit
 icicle-emu/icicle
Fuzzer basé sur l'émulation pour les firmwares MSP430 qui détecte et analyse les bugs de corruption mémoire avec des rapports de crash détaillés et…
 chrisjd20/hikvision_cve-2017-7921_auth_bypass_config_decryptor
Ce fichier python déchiffrera le configurationFile utilisé par les caméras Hikvision vulnérables à la CVE-2017-7921.
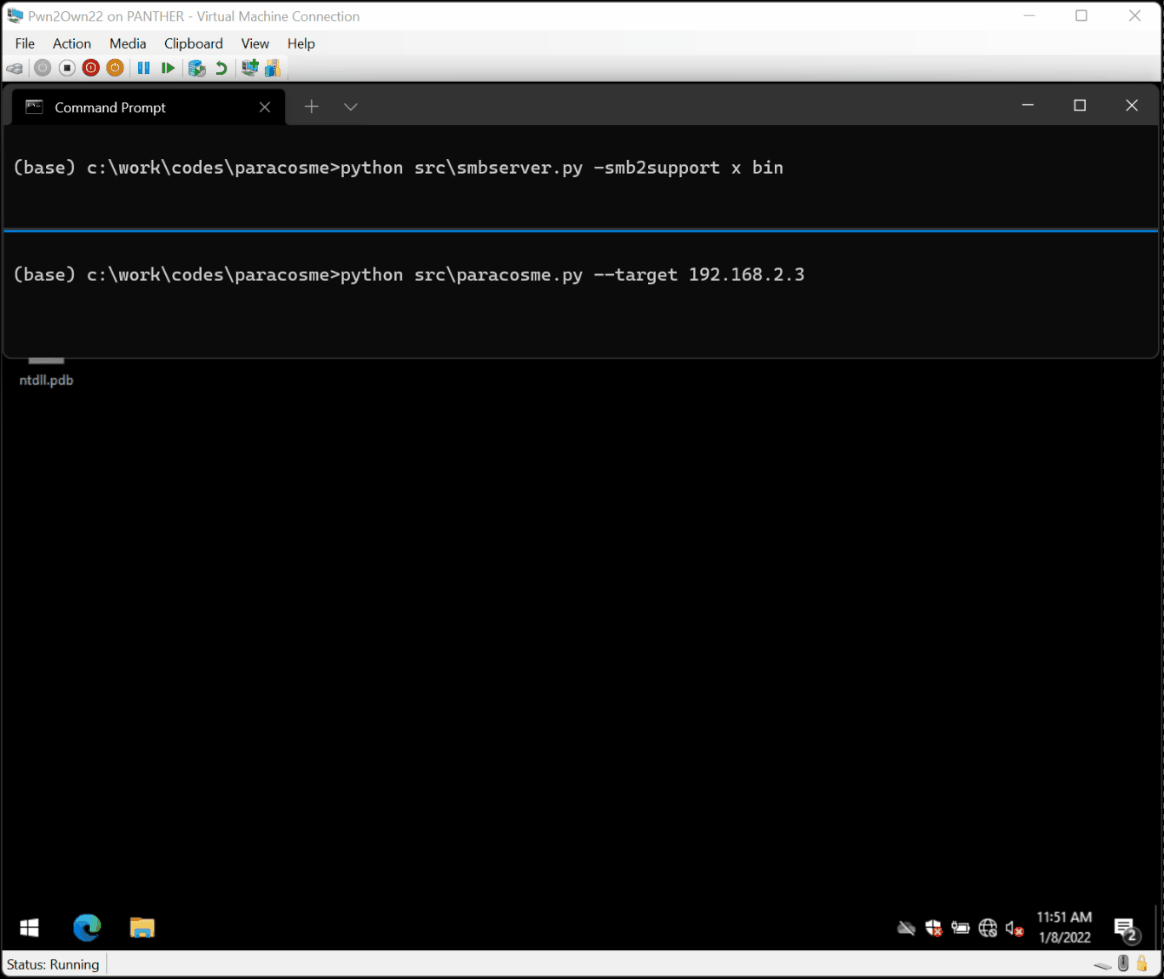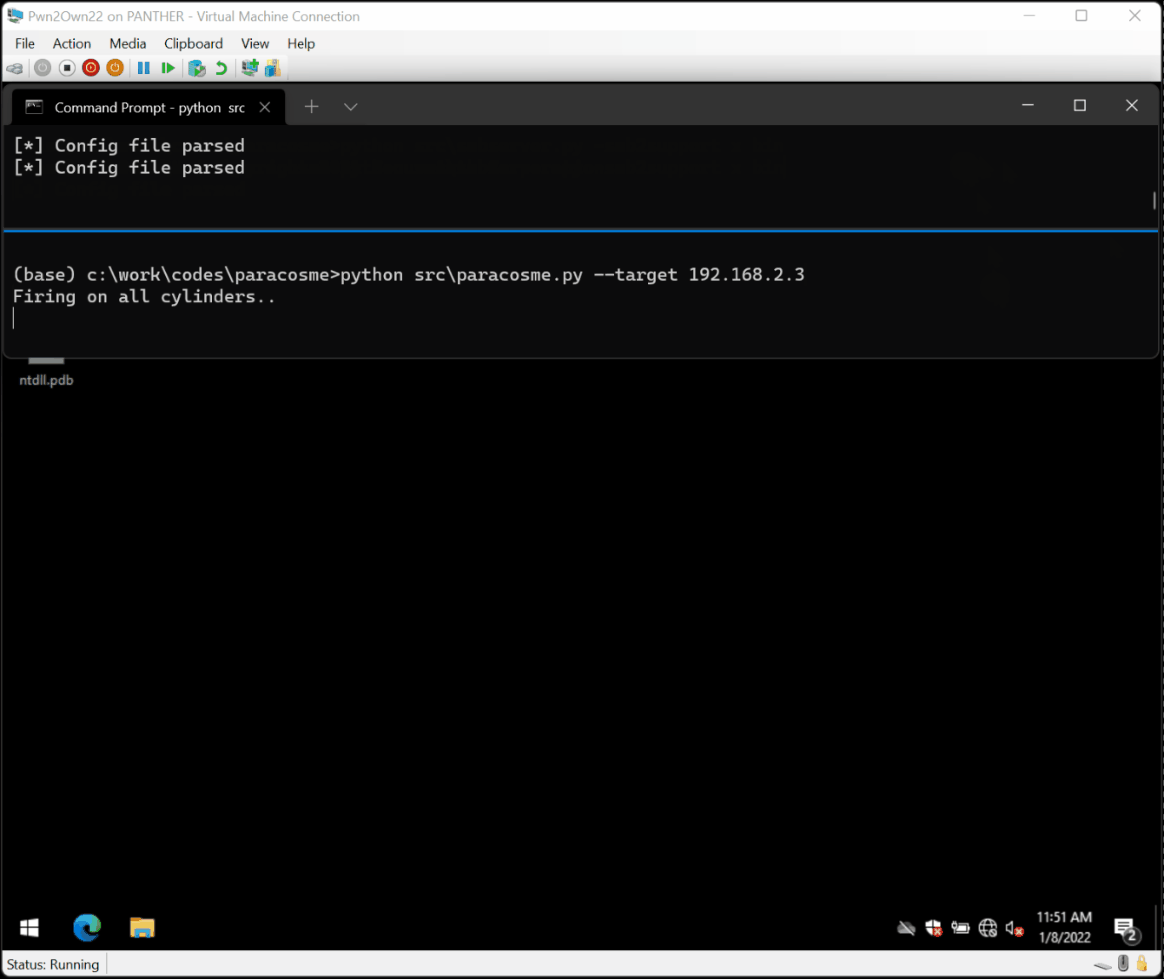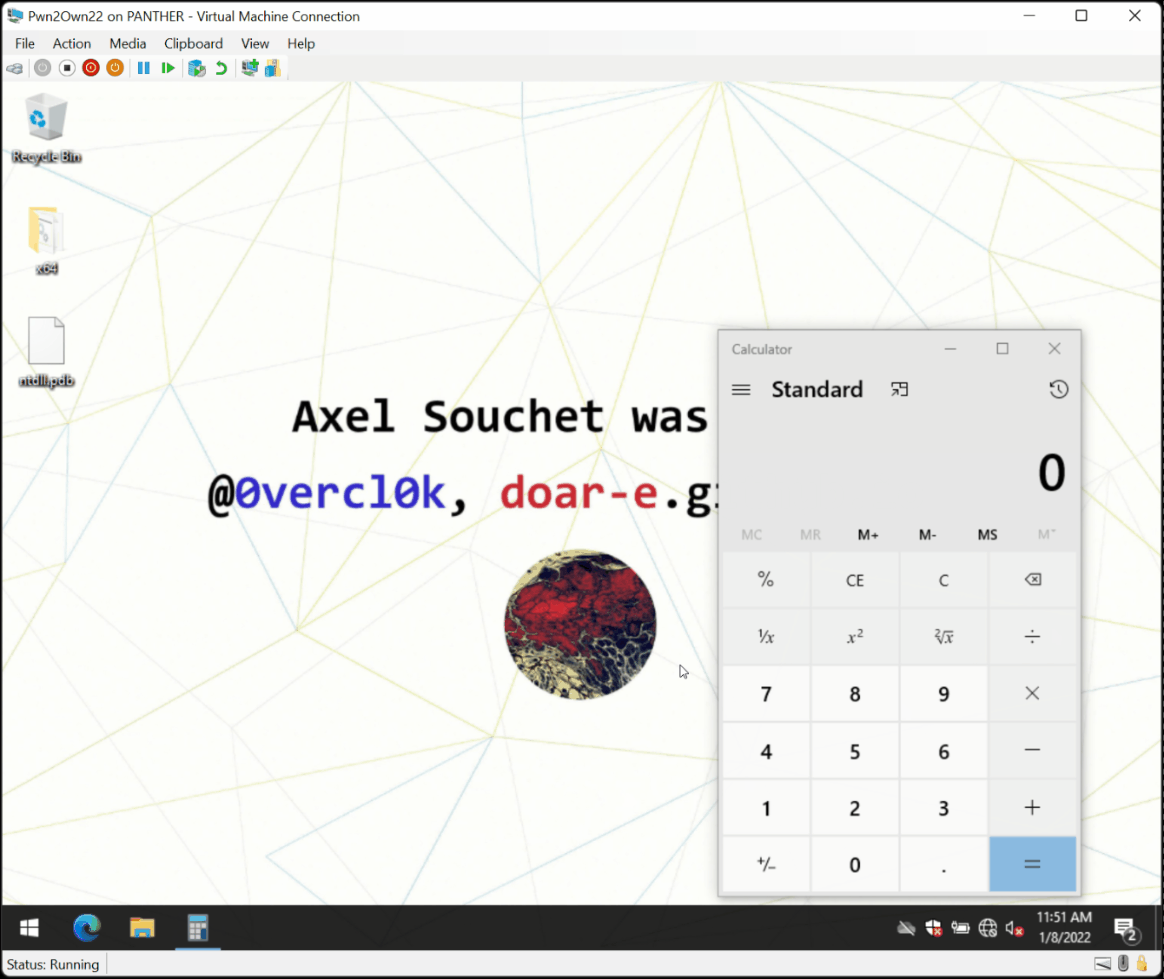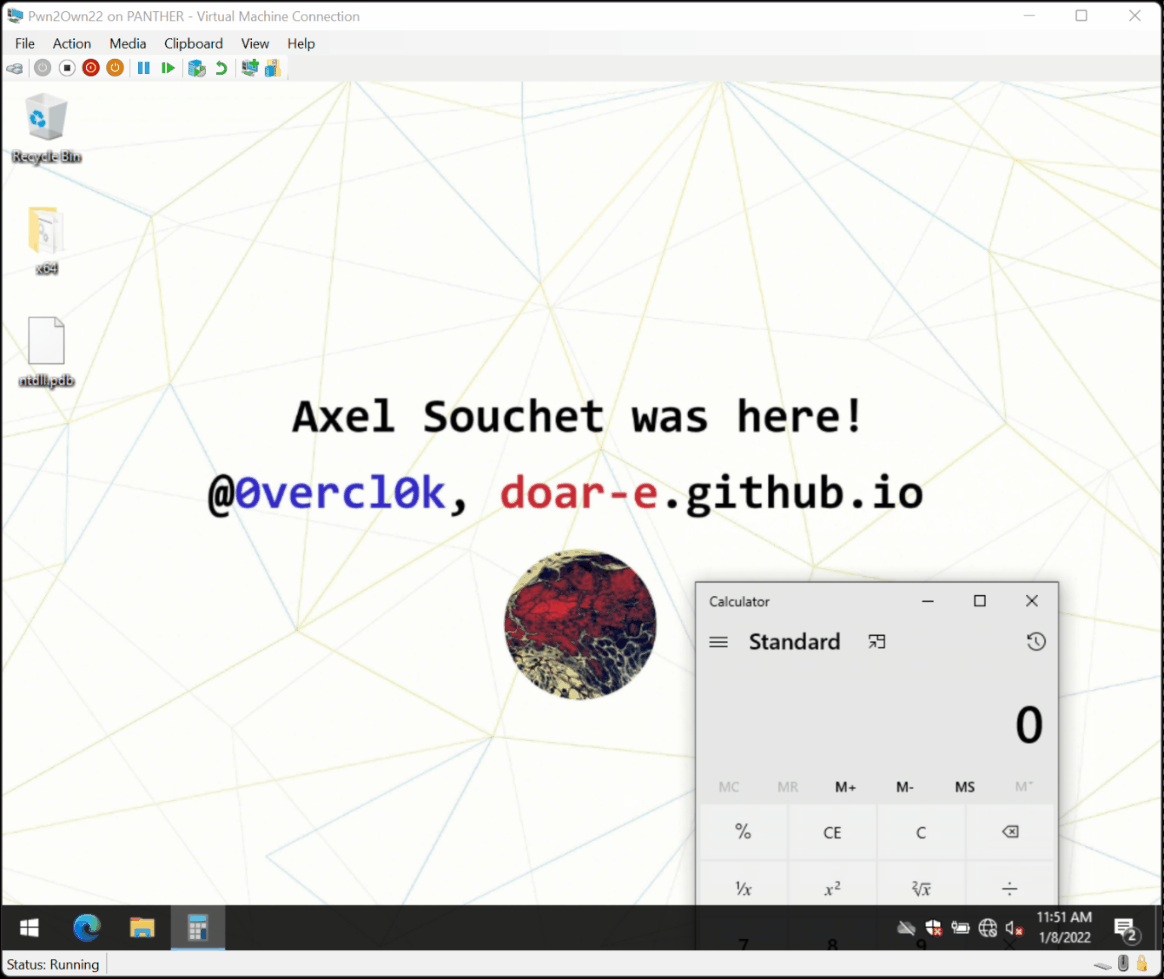 0vercl0k/paracosme
Paracosme est une exploitation de corruption mémoire à distance sans clic qui compromet ICONICS Genesis64, démontrée avec succès sur scène lors du…
 armissecurity/urgent11-detector
Outil de détection URGENT/11 par Armis
 lachlan2k/cve-2023-35803
Proof-of-concept de l'exploitation de CVE-2023-35803, débordement de tampon non authentifié dans Aerohive HiveOS/Extreme Networks IQ Engine,…
 kiwidoggie/oni-framework
Logiciel C2 pour systèmes embarqués écrit en C/C#
 fans0n-fan/treck20-related
PoC pour CVE-2020-11896 pile TCP/IP Treck et investigation des actifs de l'appareil
 finngineering/apxutil
Un outil pour manipuler les fichiers d'archives des automates programmables Schneider Electric








