
 #1
Outils pour évaluer la sécurité du matériel physique, des systèmes embarqués et des dispositifs IoT.
Recommandé par Kitploit

 synacktiv/synodecrypt
Un outil pour déchiffrer toutes les archives chiffrées Synology (SPK, PAT, ...)
 themalwareguardian/cve-2025-3052
Recherche sur CVE-2025-3052, une vulnérabilité du firmware Insyde qui expose une primitive d'écriture arbitraire capable de modifier des pointeurs…
 justsoman/cybermeowfia-ace3
Exploit CVE-2026-43499 avec prise en charge du OnePlus Ace3
 luel-4013/misfortune-cookie
Suite de PoC interactive pour CVE-2014-9222 (Misfortune Cookie) et exploits de routeurs associés, proposant des modules de détection, de…
 0xblackash/cve-2026-73296
Outil d'évaluation de sécurité non destructif pour CVE-2026-73296, vérifiant les limites d'authentification sur les serveurs HTTP Mobile MCP exposés…
 l0lsec/tapo-c260-rce
Chaîne d'exploitation PoC pour la caméra TP-Link Tapo C260 — CVE-2026-0651/0652/0653. Recherche par @spaceraccoon.
 daniel224455/echidna
Déverrouiller le bootloader de tout appareil exploitable vulnérable à CVE-2021-30327
 judgedbykira/cve-2026-25938-fuxa-unauthenticated-rce
Une explication et un PoC pour exploiter la vulnérabilité CVE-2026-25938 de RCE non authentifiée sur FUXA
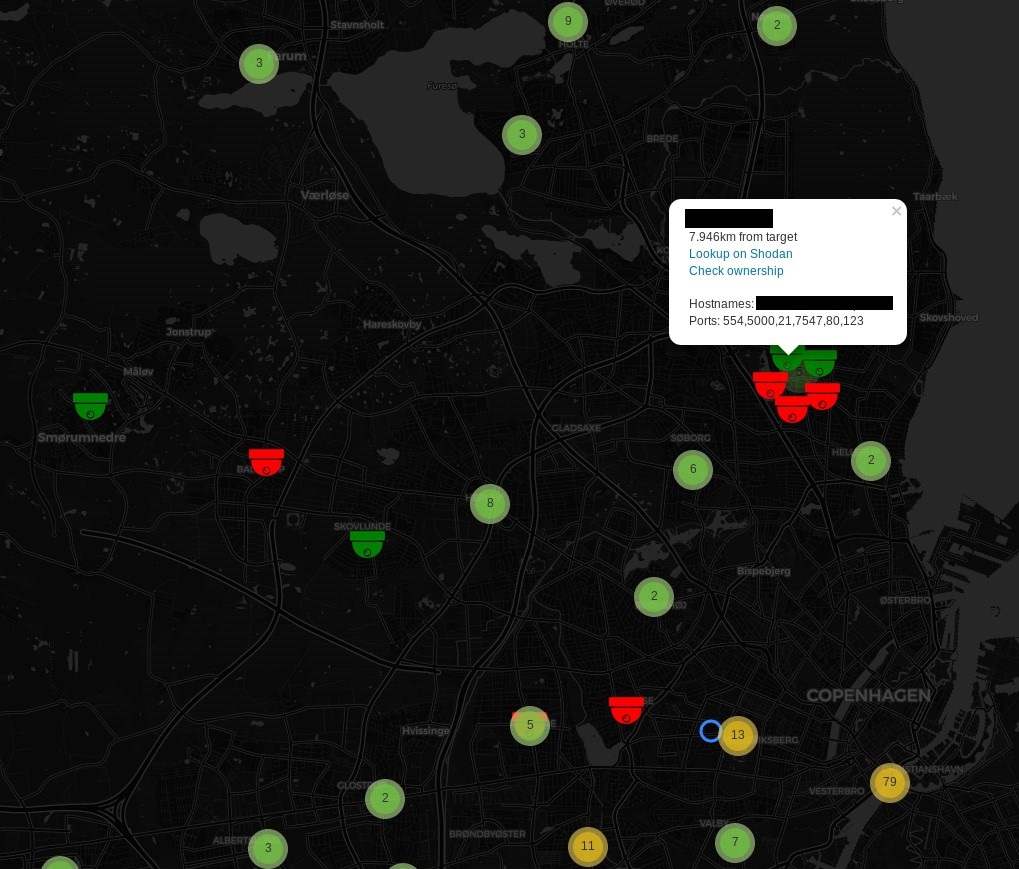 woj-ciech/kamerka
Construire une carte interactive des caméras depuis Shodan
 riverloopsec/killerbee
IEEE 802.15.4/ZigBee Kit de recherche en sécurité
 matheus-garbelini/sweyntooth_bluetooth_low_energy_attacks
Preuve de concept des vulnérabilités Sweyntooth Bluetooth Low Energy (BLE).
 helgesverre/sony-vp-extract
Décrypter et extraire les invites vocales MP3 des packs vocaux cryptés Sony WH-1000XM4. Clé AES extraite via un dump du firmware Bluetooth du SoC…
 creeeeger/cve-2024-56426
Un PoC de la vulnérabilité CVE-2024-56426.
 szymonh/android-gadget
CVE-2022-20009 - Description et exemple d'exploit pour les gadgets USB Android
 infobyte/isa_recovery
ISA Recovery
 spiritualmachines/buds-audit
Sans dongle, sans root, outil d'évaluation de sécurité Bluetooth pour écouteurs sans fil affectés par la chaîne de vulnérabilités du SDK Airoha…

 pepsipu/ns2jb
Démonstration de jailbreak en console qui exécute des fonctions natives au sein du processus du système de fichiers de la Switch 2 via SmileBASIC,…
 theofficialflow/h-encore
Exploit kernel entièrement chaîné pour la PS Vita sur les firmwares 3.65-3.68








