#1
Outils et utilitaires polyvalents pour diverses tâches de sécurité qui ne rentrent pas dans des catégories spécifiques.
Recommandé par Kitploit
 njawalkar/apache-commons-lang2
commons-lang2 v2.6 d'Apache avec un correctif rétroporté pour CVE-2025-48924
 trinadh465/external_zlib_4.4_cve-2018-25032
Bibliothèque de compression de données à usage général implémentant les formats zlib, deflate et gzip, avec des fonctions thread-safe et une prise en…
 imjdl/cve-2012-4431
Dépôt de code source Apache Tomcat pour CVE-2012-4431, une vulnérabilité de conteneur de servlets Java. Fournit la base de code vulnérable pour…
 resery/cve-2019-17041
Exploit de preuve de concept pour CVE-2019-17041, un dépassement de tampon dans l'analyseur de rsyslog, démontrant l'exécution de code à distance.
 trinadh465/jetty_9.4.31_cve-2023-26048
Dépôt dédié à l'analyse et à l'exploitation de CVE-2023-26048 dans Jetty 9.4.31, fournissant des recherches sur les vulnérabilités et un code de…
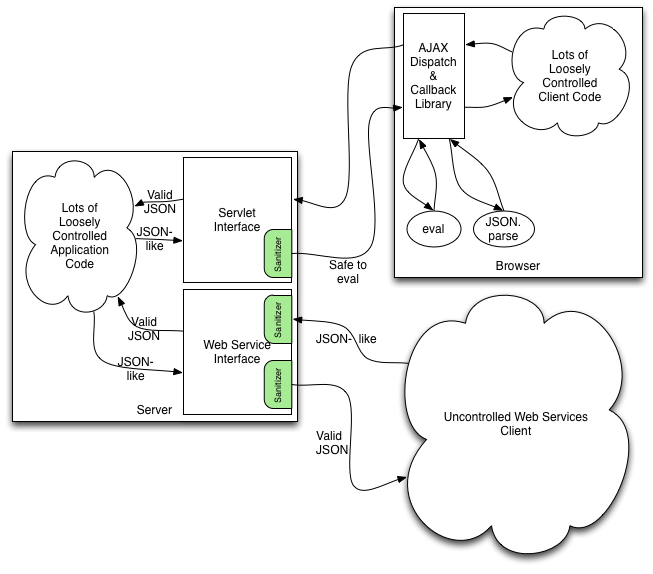 shoucheng3/owasp__json-sanitizer_cve-2020-13973_1-2-0
Bibliothèque Java qui convertit un contenu de type JSON malformé en JSON conforme aux normes et sûr, empêchant l'injection de code et garantissant…
 homjxi0e/cve-2017-4490-
Preuve de concept expérimentale démontrant la manipulation du fichier .bashrc via figlet pour créer des persistances terminal et des vulnérabilités…
 nanopathi/external_expat_aosp10_r33_cve-2022-22822tocve-2022-22827
Version corrigée de la bibliothèque d'analyseur XML Expat traitant plusieurs CVE (CVE-2022-22822 à CVE-2022-22827) pour AOSP 10 r33, fournissant une…
 trinadh465/jetty_9.4.31_cve-2021-34428
Dépôt dédié à CVE-2021-34428, une vulnérabilité dans Jetty 9.4.31. Fournit une version corrigée ou vulnérable pour l'analyse et les tests de la…
 trinadh465/openssl-1_0_1g_cve-2016-0702
Instantané du code source OpenSSL 1.0.1g, fournissant une bibliothèque SSL/TLS et de cryptographie à usage général avec chiffrements, condensés et…
 satheesh575555/external_expat_aosp10_r33_cve-2022-23990
Bibliothèque C pour l'analyse XML, spécifiquement corrigée pour CVE-2022-23990, fournissant une implémentation de référence pour l'analyse de…
 khayashi4337/lodash.template-fixed
Fork de lodash.template avec correctif pour CVE-2021-23337 (injection de commande via l'option variable)
 trinadh465/openssl_1.1.1g_cve-2023-0464
Boîte à outils OpenSSL fournissant les protocoles TLS/SSL et une bibliothèque cryptographique à usage général, y compris la génération de clés, la…
 hackingetico21/revisaxzutils
Script bash pour vérifier si vous avez la vulnérabilité CVE-2024-3094.
 hello4r1end/patch_cve-2023-22809
Script Bash automatisé pour corriger CVE-2023-22809 en installant la dernière version de sudo, atténuant une vulnérabilité locale d'élévation de…
 shoucheng3/codehaus-plexus__plexus-utils_cve-2017-1000487_3-0-15
Bibliothèque utilitaire Java axée sur une vulnérabilité CVE spécifique, offrant des capacités d'analyse de code et d'analyse statique pour…
 gmh5225/deluded-openssl-3.2.0
Boîte à outils open-source robuste implémentant les protocoles TLS, DTLS et QUIC avec une bibliothèque cryptographique de pleine puissance, outil en…
 svenlie/next-rep-cve-2026-4800
Application Next.js par défaut générée avec create-next-app, fournissant une structure de projet TypeScript de base pour le développement web.