
 #1
Outils de fuzzing basés sur la mutation, la génération et la couverture.
Recommandé par Kitploit
 metadust/cve-2025-11187
Débordement de tampon de pile dans PKCS#12 PBMAC1 PBKDF2 keylength (OpenSSL 3.X)
 tronciuvlad/cve-2024-26475
Un problème dans radareorg radare2 v.0.9.7 à v.5.8.6 et corrigé dans v.5.8.8 permet à un attaquant local de provoquer un déni de service via la…
 alvarosr/cve-2025-5548
Analyse technique documentée et exploitation contrôlée de la CVE-2025-5548 dans FreeFloat FTP Server, couvrant la mise en place du laboratoire,…
 javyan05/cve-2025-5548
Environnement et exploitation de la vulnérabilité CVE-2025-5548
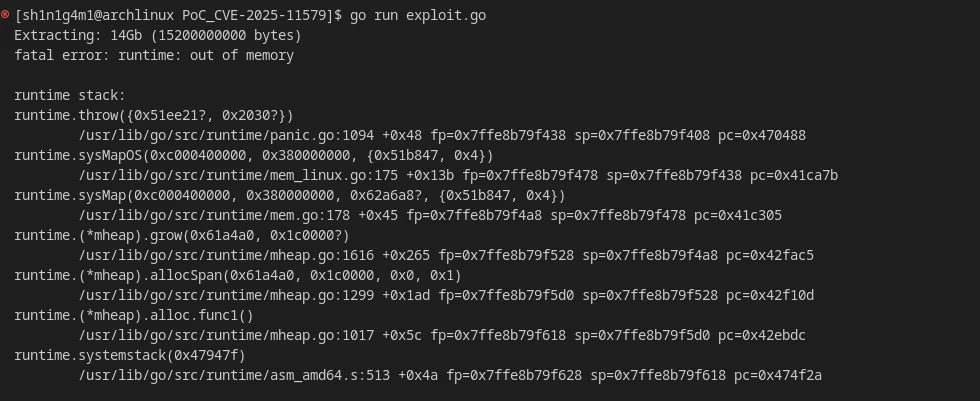 shinigami-777/poc_cve-2025-11579
Preuve de concept d'exploitation pour CVE-2025-11579, une vulnérabilité de déni de service dans rardecode qui déclenche un crash par épuisement de la…
 greycat-amc/cve-2025-5548
Analyse de CVE liée à un stack overflow
 liviuptr/cve-2014-0075_poc
Ceci est un PoC simple écrit en Python qui démontre le DoS par dépassement d'entier.
 thephykon/cve-2025-53367-poc
Un simple POC de la CVE-2025-53367, créant un fichier .djvu qui déclenche une écriture hors limites (OOB-write) dans le tas.
 14mb1v45h/cve-2025-38676
Débordement de tampon de pile lors de l'analyse de la ligne de commande
 gumbita/cve-2025-5548-freefloat-ftp-walkthrough
Documentation pas à pas de l'analyse et de l'exploitation contrôlée de la CVE-2025-5548 sur FreeFloat FTP Server 1.0, incluant la préparation de…
 ubuntustrike/struts_rest_rce_fuzz-cve-2017-9805-
Script Python simple pour fuzzer un site pour CVE-2017-9805
 landw-hub/cve-2025-46206
CVE-2025-46206 preuve de concept démontrant une vulnérabilité de déni de service dans MuPDF 1.25.6 via une récursion infinie dans pdf-clean-file.c,…
 hmrumman777-beep/netaudit-iot
Scanner de vulnérabilités UPnP axé sur la recherche, se concentrant sur libupnp 1.6.19 et CVE-2012-5958.
 x3nt4ur0/cve-2025-5548
Laboratoire pour l'analyse et l'exploitation du CVE-2025-5548
 anasrami12/cve-2025-5548
Méthodologie pour l'analyse de vulnérabilités et le développement d'exploits, couvrant l'analyse statique/dynamique, le fuzzing, le diffing de…
 0pepsi/cve-2025-60458
UxPlay version 1.72 contient une vulnérabilité de double libération dans sa logique de gestion des requêtes RTSP.
 dbrumley/extract75-cve-2020-13995
Exploit de détournement de flux de contrôle pour CVE-2020-13995 avec déploiement basé sur Docker et intégration du fuzzing Mayhem pour les tests de…
 terribledactyl/cve-2025-55891
Preuve de concept pour CVE-2025-55891 : corruption du tas dans TIFFCP.EXE via un fichier TIFF malformé, provoquant une erreur de segmentation lors de…








