
 #1
Outils de fuzzing basés sur la mutation, la génération et la couverture.
Recommandé par Kitploit
 gardeniawhite/fuzzing
fuzzing avec libFuzzer, inclut openssl heartbleed (CVE-2014-0160)
 vardhan0257/upb-any-recursion-audit
Harnais d'audit testant si la classe de bug de récursion de déballage Any CVE-2026-0994 affecte le cœur C d'upb dans les bindings protobuf Ruby et…
 ianxtianxt/cve-2019-5096-goahead-web-server-dos-exploit
Exploit Python pour CVE-2019-5096, une vulnérabilité d'utilisation après libération dans le gestionnaire de téléchargement du serveur web GoAhead,…
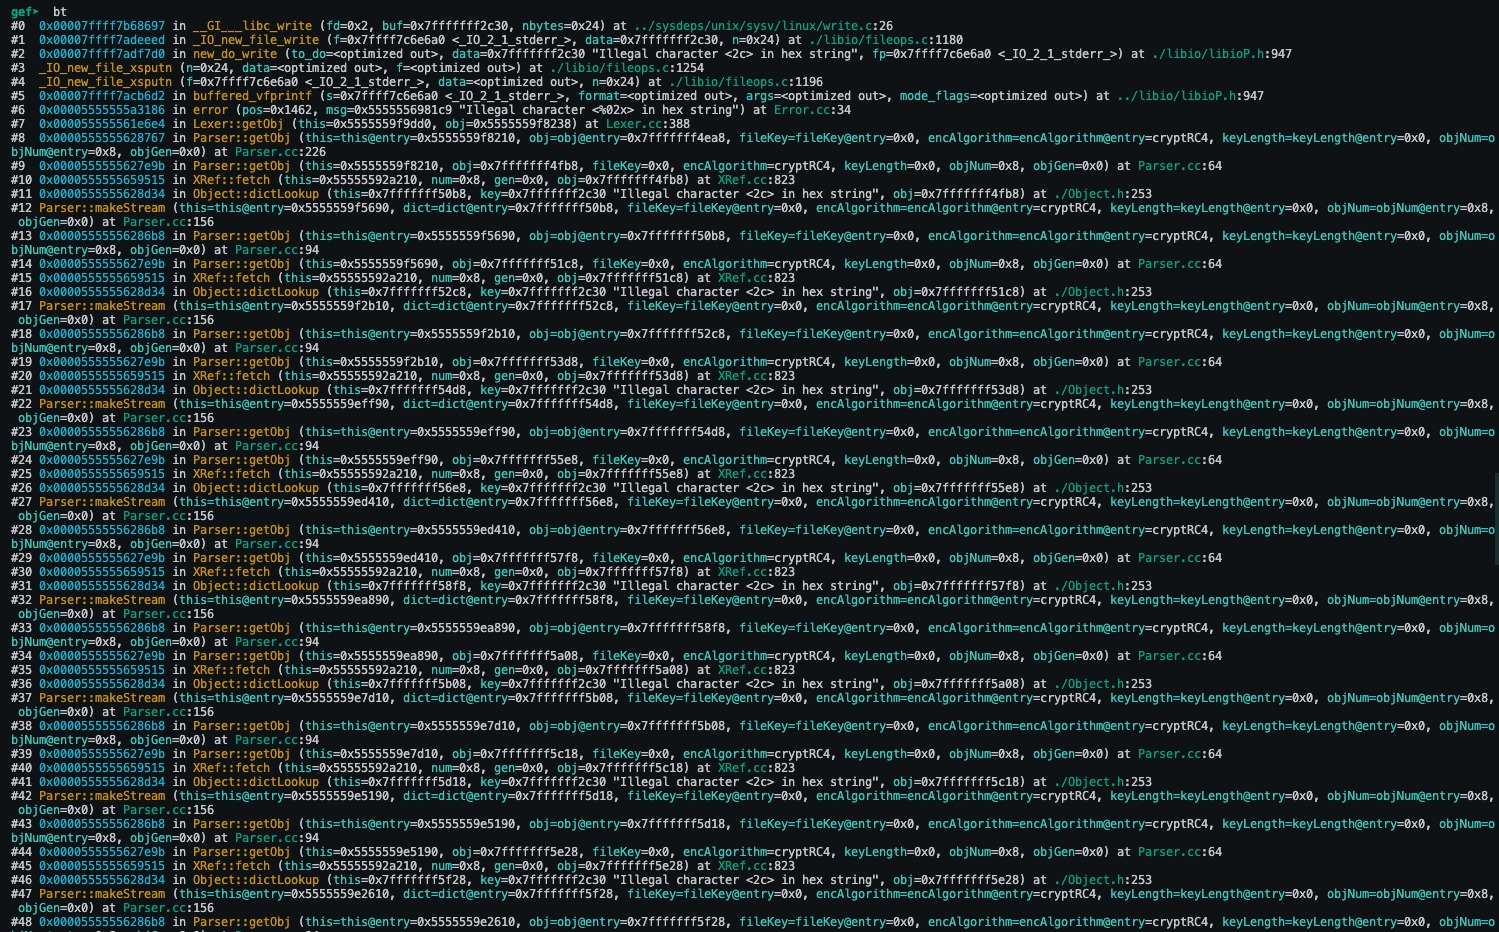 fineas/cve-2019-13288-poc
Preuve de concept d'exploit pour CVE-2019-13288, démontrant un déni de service par récursion infinie dans Xpdf 4.01.01 via un fichier PDF malveillant.
 desmondsanctity/cve-2022-44311
Lecture hors limites dans html2xhtml : CVE-2022-44311
 vabismo/cve-2026-25994_pjsip
PJSIP cve-2026-25994 DÉBORDEMENT DE TAMPON POC
 dointisme/cve-2020-8597
Démonstration de CVE-2020-8597 : un débordement de tampon dans le gestionnaire EAP de pppd, avec analyse d'exploit, discussion sur le contournement…
 cao-wuhui/cve-2025-69720
Avis pour CVE-2025-69720 : débordement de tampon basé sur la pile dans GNU ncurses infocmp (CWE-121)
 halcy0nic/cve-2022-36234
Preuve de concept pour CVE-2022-36234
 lorsanta/exploit-cve-2020-28926
Exploit pour CVE-2020-28926 ciblant une vulnérabilité de corruption de tas à distance dans MiniDLNA 1.2.1. Inclut un script de construction et une…
 slayerkkkk/cve-2025-46817-poc
Exploit en C pour CVE-2025-46817, une vulnérabilité de dépassement d'entier dans Redis, permettant la détection de crash et une potentielle exécution…
 jaf0rk/cve-2026-3909
Preuve de concept d'exploitation pour CVE-2026-3909, une vulnérabilité hors limites dans Chromium Skia, avec des correctifs et une analyse de crash…
 limesss/cve-2023-36109
un poc pour cve-2023-36109
 aeyesec/cve-2024-27316_poc
Exploit de preuve de concept pour CVE-2024-27316, une vulnérabilité de type inondation CONTINUATION HTTP/2 dans Apache httpd, démontrant l'épuisement…
 halcy0nic/cve-2023-40294-and-cve-2023-40295
Preuve de concept pour CVE-2023-40294 et CVE-2023-40295
 dynamicx64/cve-2024-44083
Preuve de concept pour CVE-2024-44083 : crash d'IDA Pro ≤8.4 via des chaînes de saut excessives provoquant un débordement de pile. Inclut une analyse…
 retocode/golang-cve-2023-44487
Ressources de test et outil d'attaquant pour CVE-2023-44487 (HTTP/2 Rapid Reset) afin d'évaluer la résilience des serveurs sur les configurations Go,…








