
 #1
Outils de fuzzing basés sur la mutation, la génération et la couverture.
Recommandé par Kitploit
 josephfarah-ciso/cve-2026-9999-exploit
Preuve de concept et fuzzer GLSL pour CVE-2026-9999 dans le backend WebGL ANGLE/Metal de Chrome, avec fingerprinting de build, shaders sélectionnés…
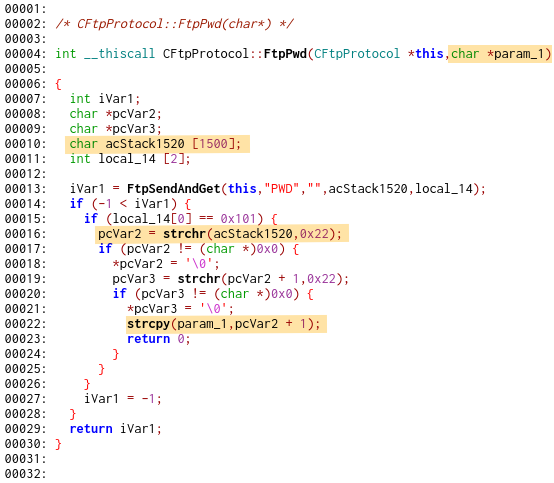 tezeb/accfly
Divulgation des vulnérabilités des caméras Accfly : CVE-2020-25782, CVE-2020-25783, CVE-2020-25784, CVE-2020-25785.
 fm0ss/cve-2025-9951-ffmpeg-jp2-poc
Preuve de concept pour CVE-2025-9951 démontrant l'exécution contrôlée de callbacks dans FFmpeg via une incohérence de mappage de composants JPEG…
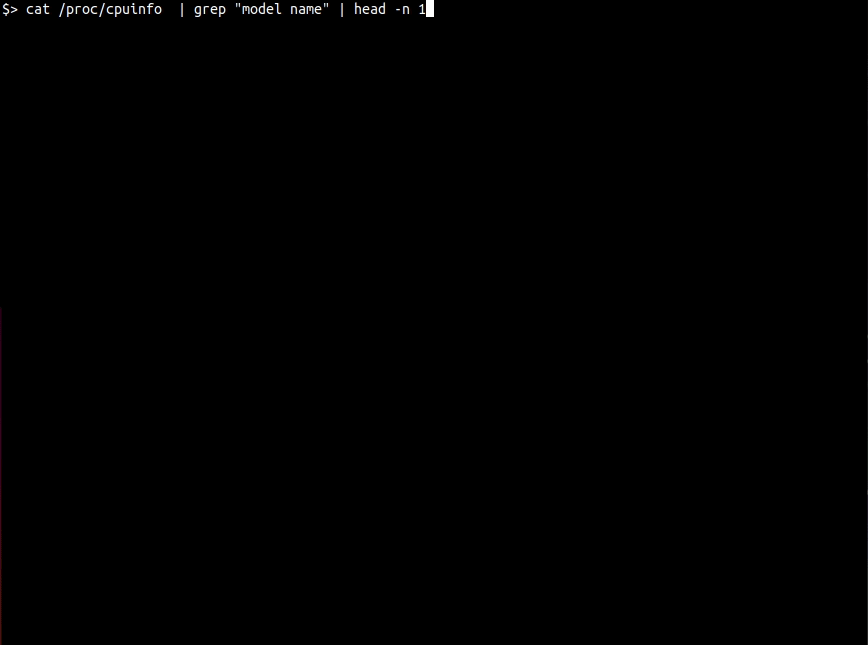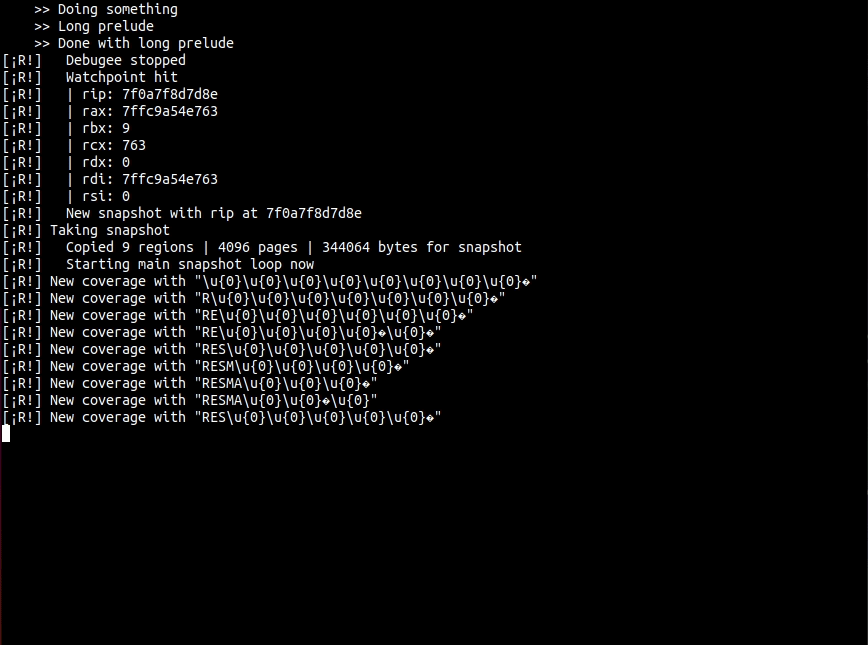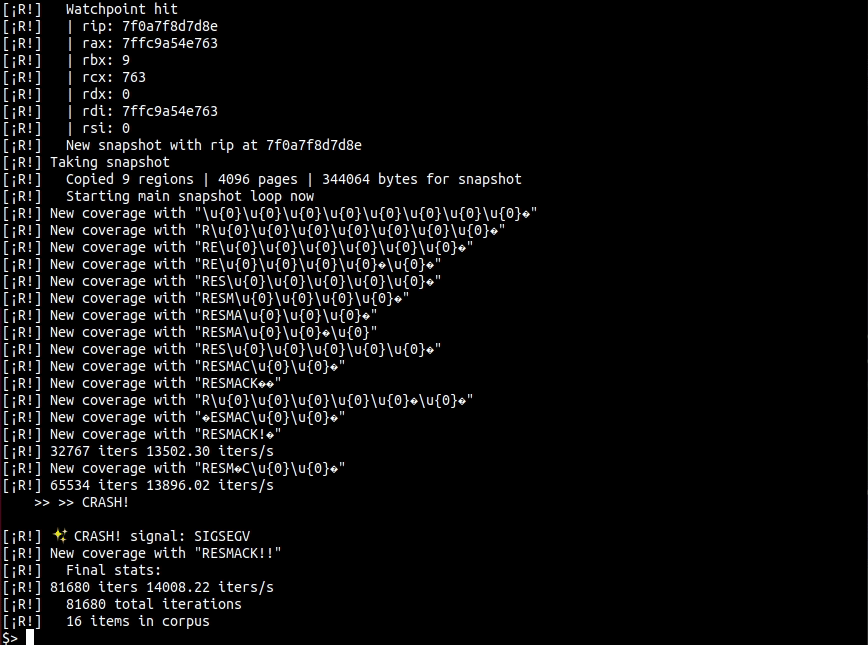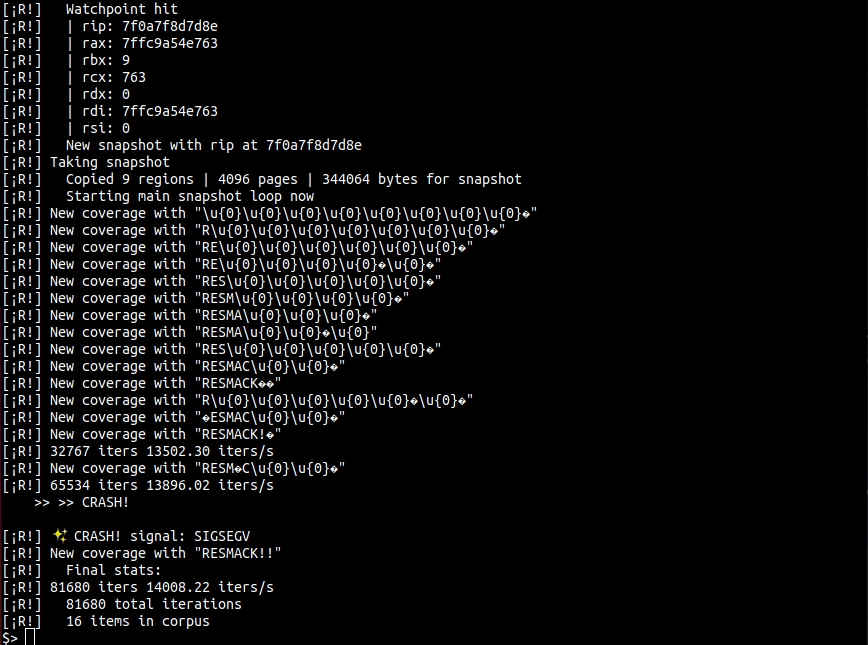
 d0c-s4vage/resmack-fuzz-test
Ceci est un projet expérimental pour [resmack](https://gitlab.com/d0c-s4vage/resmack) afin de déterminer les meilleures méthodes pour instrumenter…
 mreza-en/cve-2021-21994_poc
Valide et exploite le contournement d'authentification SFCB de VMware ESXi (CVE-2021-21994) via un harnais de sondage/fuzzing, permettant…
 harshrajsinghania/cve-2026-86547-mrubyc-op-enter
Preuve de concept autonome pour CVE-2026-86547, un déréférencement de pointeur NULL dans mrubyc op_enter() jusqu'à la version 4.0.0.
 davidbuchanan314/cve-2017-13672
POCs pour CVE-2017-13672 (lecture hors limites dans le pilote VGA Cirrus de QEMU, provoquant un déni de service)
 mk219533/cve-2010-1205
exemple d'exploit de débordement de tampon dans libpng
 kha-beleh/poc-cve-2025-69420
PoC de crash uniquement pour CVE-2025-69420 démontrant une vulnérabilité de type-confusion dans la vérification de TimeStamp Response d'OpenSSL via…
 harshrajsinghania/cve-2026-90782-s2opc-status-clobber
PoC autonome pour CVE-2026-90782 : déréférencement NULL par écrasement de statut dans S2OPC alloc_notification_message_items() (DataChange échoue,…
 webraybtl/cve-2022-1068
Vulnérabilité de débordement de tampon Modbus Slave CVE-2022-1068 — analyse et reproduction
 manhndd/cve-2019-19012
Dépassement d'entier dans Oniguruma
 harshrajsinghania/cve-2026-90781-alsa-lib-oob
Reproducteur autonome pour CVE-2026-90781 : écriture hors limites d'un octet dans alsa-lib __snd_ctl_ascii_elem_id_parse() lors de l'analyse de name=…
 kha-beleh/poc-cve-2025-69421
Reproducteur minimal de CVE-2025-69421 démontrant un déréférencement de pointeur NULL dans le traitement OpenSSL PKCS#12 via un fichier PFX malformé…
 vsvalinx/cve-2025-5548
Dépôt pédagogique documentant le cycle complet d'exploitation d'un débordement de tampon de pile dans FreeFloat FTP Server 1.0, incluant le fuzzing,…
 yolkfull/cve-2026-52910-poc
Reproducteur de race et boîte à outils de stress pour CVE-2026-52910, un use-after-free du noyau Linux dans les programmes sélecteurs cBPF de…
 kha-beleh/poc-cve-2025-69419
Reproducteur minimal de preuve de concept pour CVE-2025-69419, un débordement de tampon de tas dans PKCS12_get_friendlyname() d'OpenSSL déclenché par…








