
 #1
Outils de fuzzing basés sur la mutation, la génération et la couverture.
Recommandé par Kitploit

 bethington/ghidra-mcp
Serveur MCP faisant le pont entre la rétro-ingénierie de Ghidra et les outils d'IA : 256 outils pour la décompilation, l'émulation de P-code, le…
 dynamorio/dynamorio
Framework d'instrumentation à l'exécution pour la création d'outils d'analyse dynamique : tracing, profilage, couverture de code, débogage mémoire,…
 xoreaxeaxeax/sandsifter
Le fuzzer de processeur x86
 google/honggfuzz
Fuzzer logiciel orienté sécurité. Prend en charge le fuzzing évolutionnaire et piloté par le retour d'information, basé sur la couverture de code (SW…
 foospidy/payloads
Git All the Payloads! Une collection de charges utiles d'attaque web.
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 xmendez/wfuzz
Fuzzer web modulaire pour les tests de sécurité automatisés. Injecte des charges utiles dans n'importe quel champ de requête HTTP pour découvrir des…
 1n3/intruderpayloads
Une collection de payloads Burpsuite Intruder, payloads BurpBounty, fuzz lists, uploads de fichiers malveillants, ainsi que des méthodologies et…
 gwen001/pentest-tools
Une collection d'outils de sécurité personnalisés pour des besoins rapides.
 trailofbits/publications
Publications de Trail of Bits
 cifertech/esp32-div
ESP32DIV est une boîte à outils sans fil polyvalente, à la fois offensive et défensive, propulsée par un ESP32.
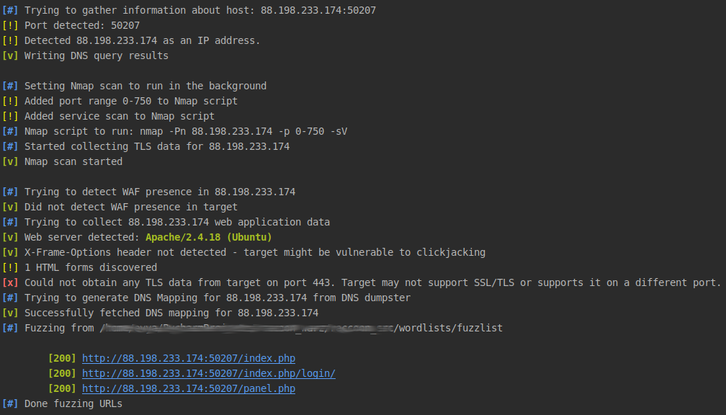 evyatarmeged/raccoon
Un outil de sécurité offensive haute performance pour la reconnaissance et le scan de vulnérabilités
 google/boringssl
Fork d'OpenSSL implémentant TLS, les primitives cryptographiques et la gestion des certificats X.509 pour une utilisation dans Chrome et Android,…
 ticarpi/jwt_tool
:snake: Un kit pour tester, ajuster et craquer les JSON Web Tokens
 googleprojectzero/fuzzilli
Un fuzzer de moteur JavaScript
 s0md3v/arjun
Outil de découverte de paramètres HTTP qui trouve des paramètres de requête valides pour les points de terminaison URL en utilisant un large…
 elceef/dnstwist
Moteur de permutation de noms de domaine pour détecter les attaques de phishing homographiques, le typosquattage et l'usurpation de marque







