#1
 liveoverflow/webp-cve-2023-4863
Dépôt éducatif démontrant l'exploitation de CVE-2023-4863 dans libwebp à l'aide du fuzzing AFL++, avec des tutoriels vidéo étape par étape pour…
 silverplate3/my-cves
CVE que j'ai trouvés. Articles techniques, exemples d'exploitation et comptes rendus de sessions de fuzzing.
 dvyukov/centipede
Moteur de fuzzing distribué guidé par la couverture, compatible avec les cibles libFuzzer ; passe à l'échelle jusqu'à des milliers de tâches…
 feliam/cve-2013-2729
Générateur d'exploit basé sur Python pour la corruption de tas BMP/RLE d'Adobe Reader (CVE-2013-2729). Démontre l'exécution de code arbitraire via…
 runzeroinc/vulns-2026-fatfs-chance
Vulnérabilités de sécurité documentées dans la bibliothèque de système de fichiers embarqué FatFs avec détails CVE, harnais de fuzzing, générateur…
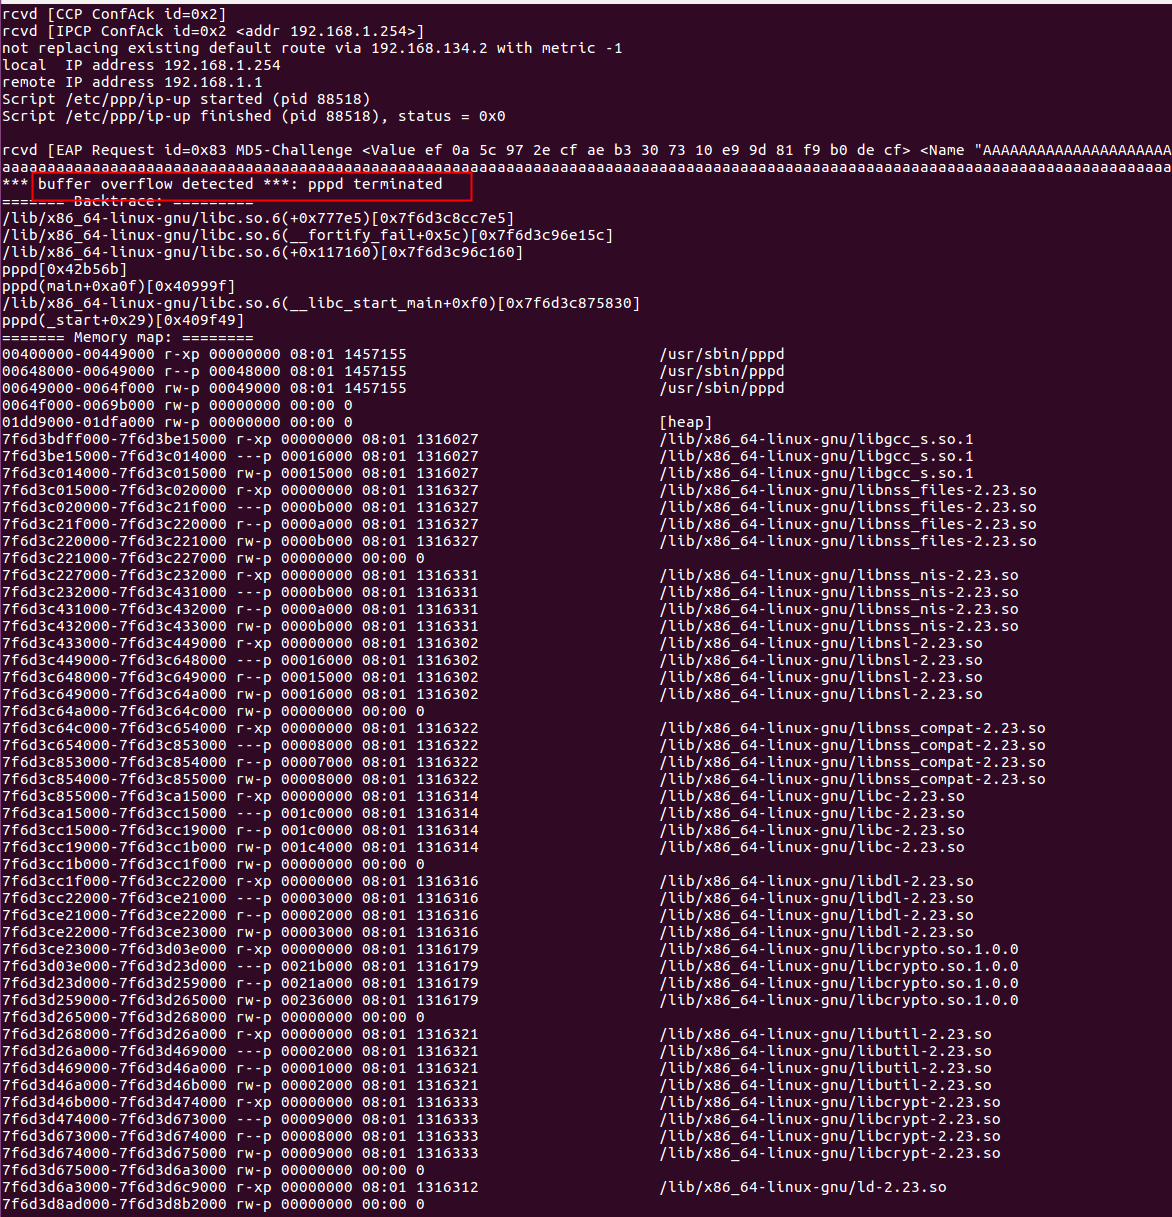 winmin/cve-2020-8597
CVE-2020-8597 pppd PoC de débordement de tampon
 traxes/zeno
Découverte automatique de vulnérabilités
 caido-community/paramfinder
Découvrez les paramètres cachés dans Caido
 githubsecuritylab/seclab-taskflows-fuzzing
Un pipeline de fuzzing piloté par LLM propulsé par le GitHub Security Lab Taskflow Agent
 michenriksen/jdam
Un fuzzer JSON conscient de la structure
 hacefresko/cve-2025-40634
Exploit pour débordement de tampon basé sur la pile trouvé dans le binaire conn-indicator du routeur TP-Link Archer AX50
 l33tdawg/aether
Framework d'analyse de sécurité des contrats intelligents et de génération de PoC par IA
 phikshun/ufuzz
Plug and Fuzz universel
 zeusbox/cve-2021-21017
Preuve de concept d'exploitation pour une confusion de type dans Adobe Reader menant à un débordement de tas, avec analyse détaillée de la cause…
 satchfunky/cve-2026-41096-poc
bug de l'API Windows
 hackvertor/shadow-repeater
Extension Burp Suite Repeater qui mute automatiquement les payloads et analyse les réponses afin de découvrir les vulnérabilités de type path…
 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…