
 #1
Outils de fuzzing basés sur la mutation, la génération et la couverture.
Recommandé par Kitploit

 tno-s3/wuppiefuzz
Un fuzzer d'API REST guidé par la couverture, développé sur la base de LibAFL
 palindromelabs/awesome-websocket-security
Awesome informations pour la recherche en sécurité des WebSockets
 uds-se/formatfuzzer
Fuzzer de formats binaires piloté par des modèles qui génère et analyse des entrées de test valides à grande vitesse, avec intégration AFL++ pour un…
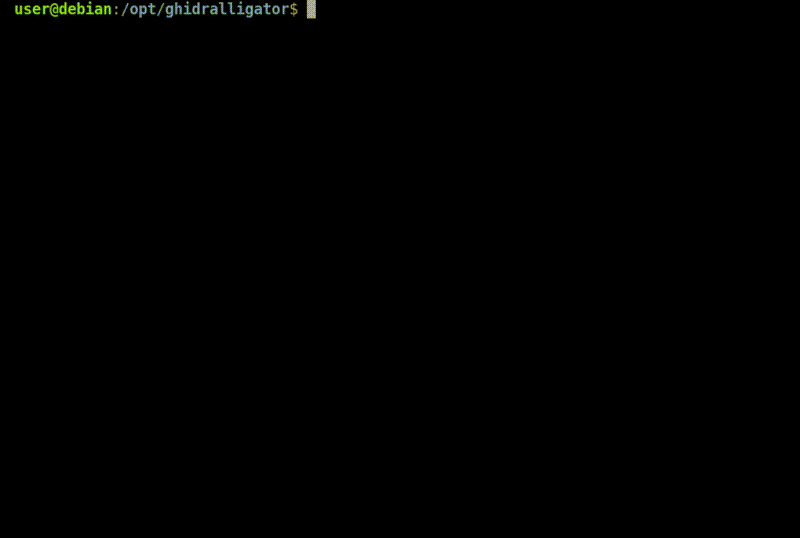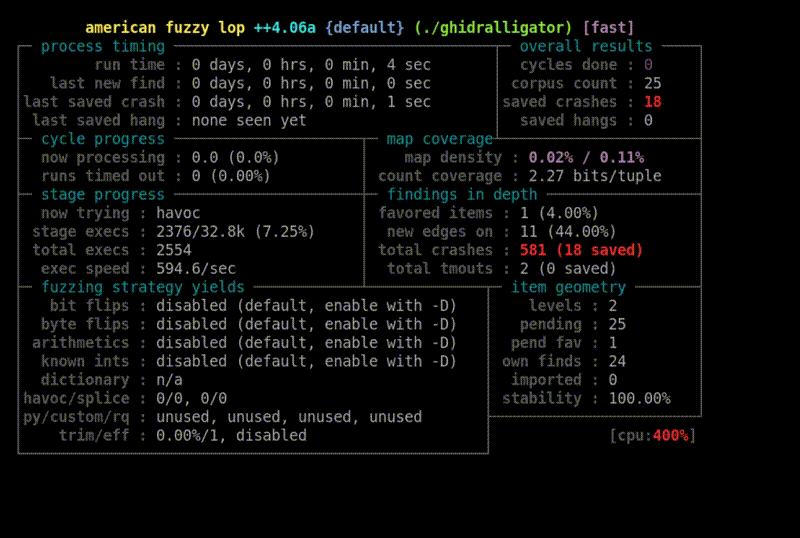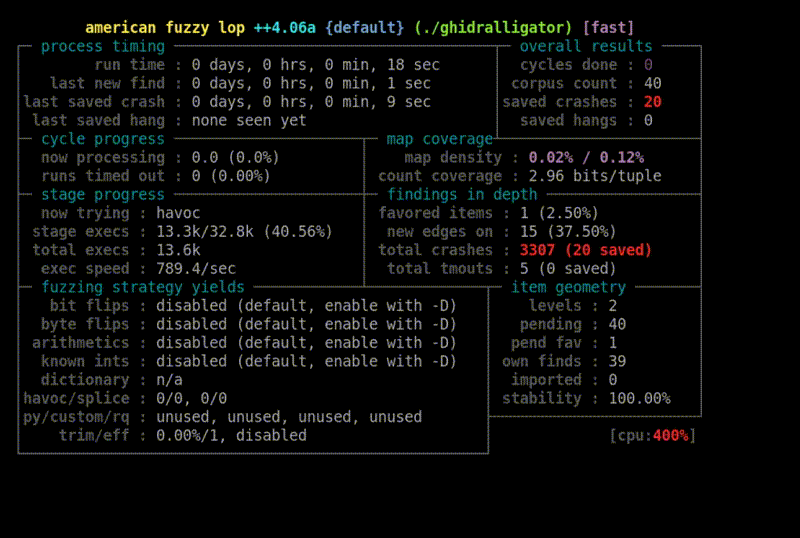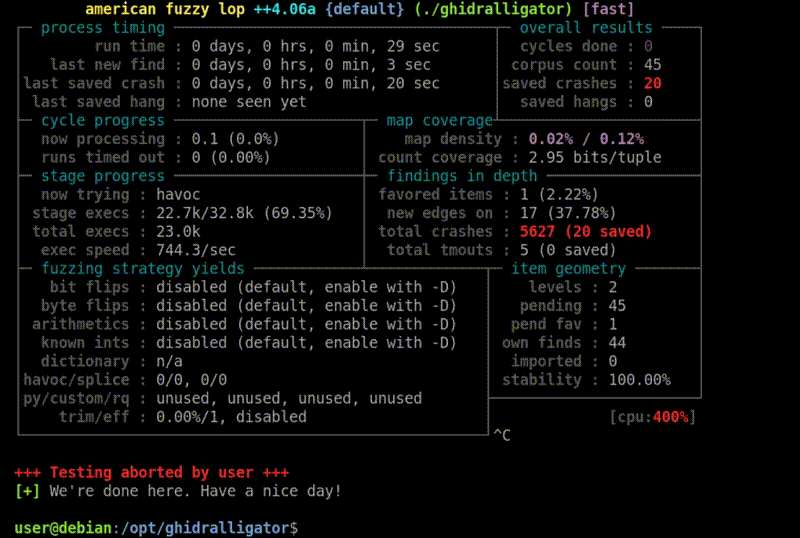 airbus-cyber/ghidralligator
Émulateur pcode multi-architecture utilisant Ghidra/Sleigh pour le fuzzing AFL++ de binaires, de firmwares et de cibles embarquées ; détecte les bugs…
 fcavallarin/domdig
Scanner DOM XSS pour les applications monopages
 shenli/distributed-system-testing
Compétences d'agents IA pour les tests de systèmes distribués
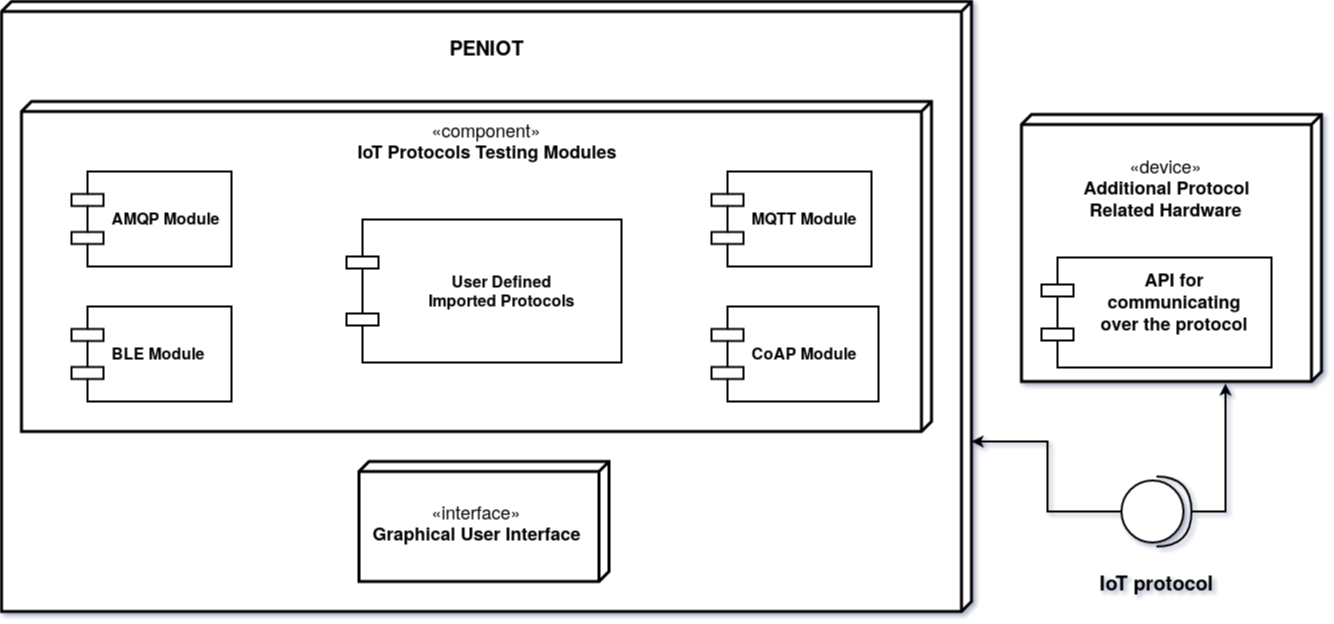 yakuza8/peniot
PENIOT : Outil de test d'intrusion pour l'IoT
 samsung/cotopaxi
Ensemble d'outils pour les tests de sécurité des appareils de l'Internet des objets utilisant des protocoles IoT réseau spécifiques
 hackmanit/tinja
TInjA est un outil CLI pour tester les pages web afin de détecter les vulnérabilités d'injection de templates et prend en charge 44 des moteurs de…
 kudelskisecurity/cdf
Outil de fuzzing différentiel automatisé pour les logiciels cryptographiques, détectant les erreurs d'implémentation, les défauts de conformité et…
 rix4uni/wordlist
Collection organisée de wordlists personnalisées pour le fuzzing, l'énumération DNS, la découverte de paramètres et les identifiants par défaut,…
 mxmssh/drafl
AFL + DynamoRIO = fuzzing de binaires sans code source sur Linux
 redsection/pfuzz
Fuzzer modulaire de contournement de WAF avec multithreading, manipulation de requêtes et encodage de payload pour les tests d'applications web en…
 bannsec/autopwn
Automatiser les tâches répétitives pour le fuzzing
 nccgroup/triforcelinuxsyscallfuzzer
Un fuzzer d'appels système Linux utilisant TriforceAFL
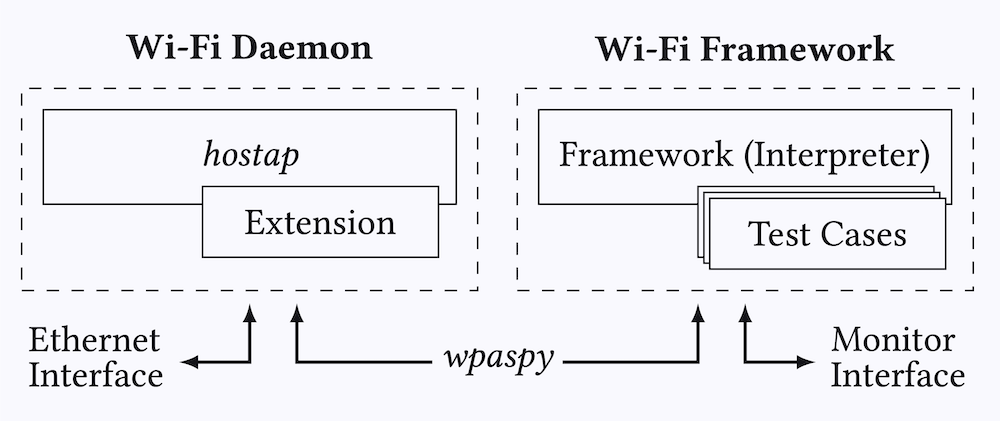 domienschepers/wifi-framework
Wi-Fi Framework pour créer des preuves de concept, des expériences automatisées, des suites de tests, des fuzzers, et plus.
 seemoo-lab/toothpicker
Fuzzer en processus guidé par couverture pour le démon Bluetooth iOS (bluetoothd) utilisant FRIDA, avec fuzzing over-the-air pour le protocole…
 bahruzjabiyev/t-reqs
Fuzzer HTTP/1 basé sur une grammaire avec capacité de mutation








