
 #1
Outils de fuzzing basés sur la mutation, la génération et la couverture.
Recommandé par Kitploit
 poppopjmp/vmdragonslayer
Framework multi-moteur pour dépaqueter et analyser des binaires protégés par VM en utilisant le suivi de teinte dynamique, l'exécution symbolique, la…
 mrphrazer/binary-ninja-headless-mcp
Serveur MCP Headless Binary Ninja — offrant aux agents IA des capacités profondes de rétro-ingénierie via 180 outils.
 fcavallarin/htcap
htcap est un scanner d'applications web capable d'explorer récursivement les applications monopages (SPA) en interceptant les appels AJAX et les…
 ucsb-seclab/difuze
Fuzzer pour pilotes du noyau Linux
 mfthomps/resim
Logiciel de rétro-ingénierie utilisant un simulateur système complet
 rfidtool/esp-rfid-tool
Un outil pour journaliser les données et tester les appareils dotés d'une interface Wiegand. Peut être utilisé pour créer un lecteur RFID portable ou…
 tothi/pwn-hisilicon-dvr
Exploit de preuve de concept et divulgation de vulnérabilité pour les appareils DVR/NVR HiSilicon hi3520d. Démontre une RCE via l'interface web, des…
 ucsb-seclab/bootstomp
BootStomp : un outil de recherche de vulnérabilités de bootloader
 praetorian-inc/augustus
Cadre de test de sécurité pour LLM pour détecter les injections de prompt, les jailbreaks et les attaques adversariales — 190+ sondes, 28…
 doyensec/regexploit
Trouver les expressions régulières vulnérables à ReDoS (déni de service par expression régulière)
 leochen-coremind/vmpacker
Système de protection par machine virtuelle ARM64 ELF
 ohjeongwook/darungrim
Un outil d'analyse de correctifs
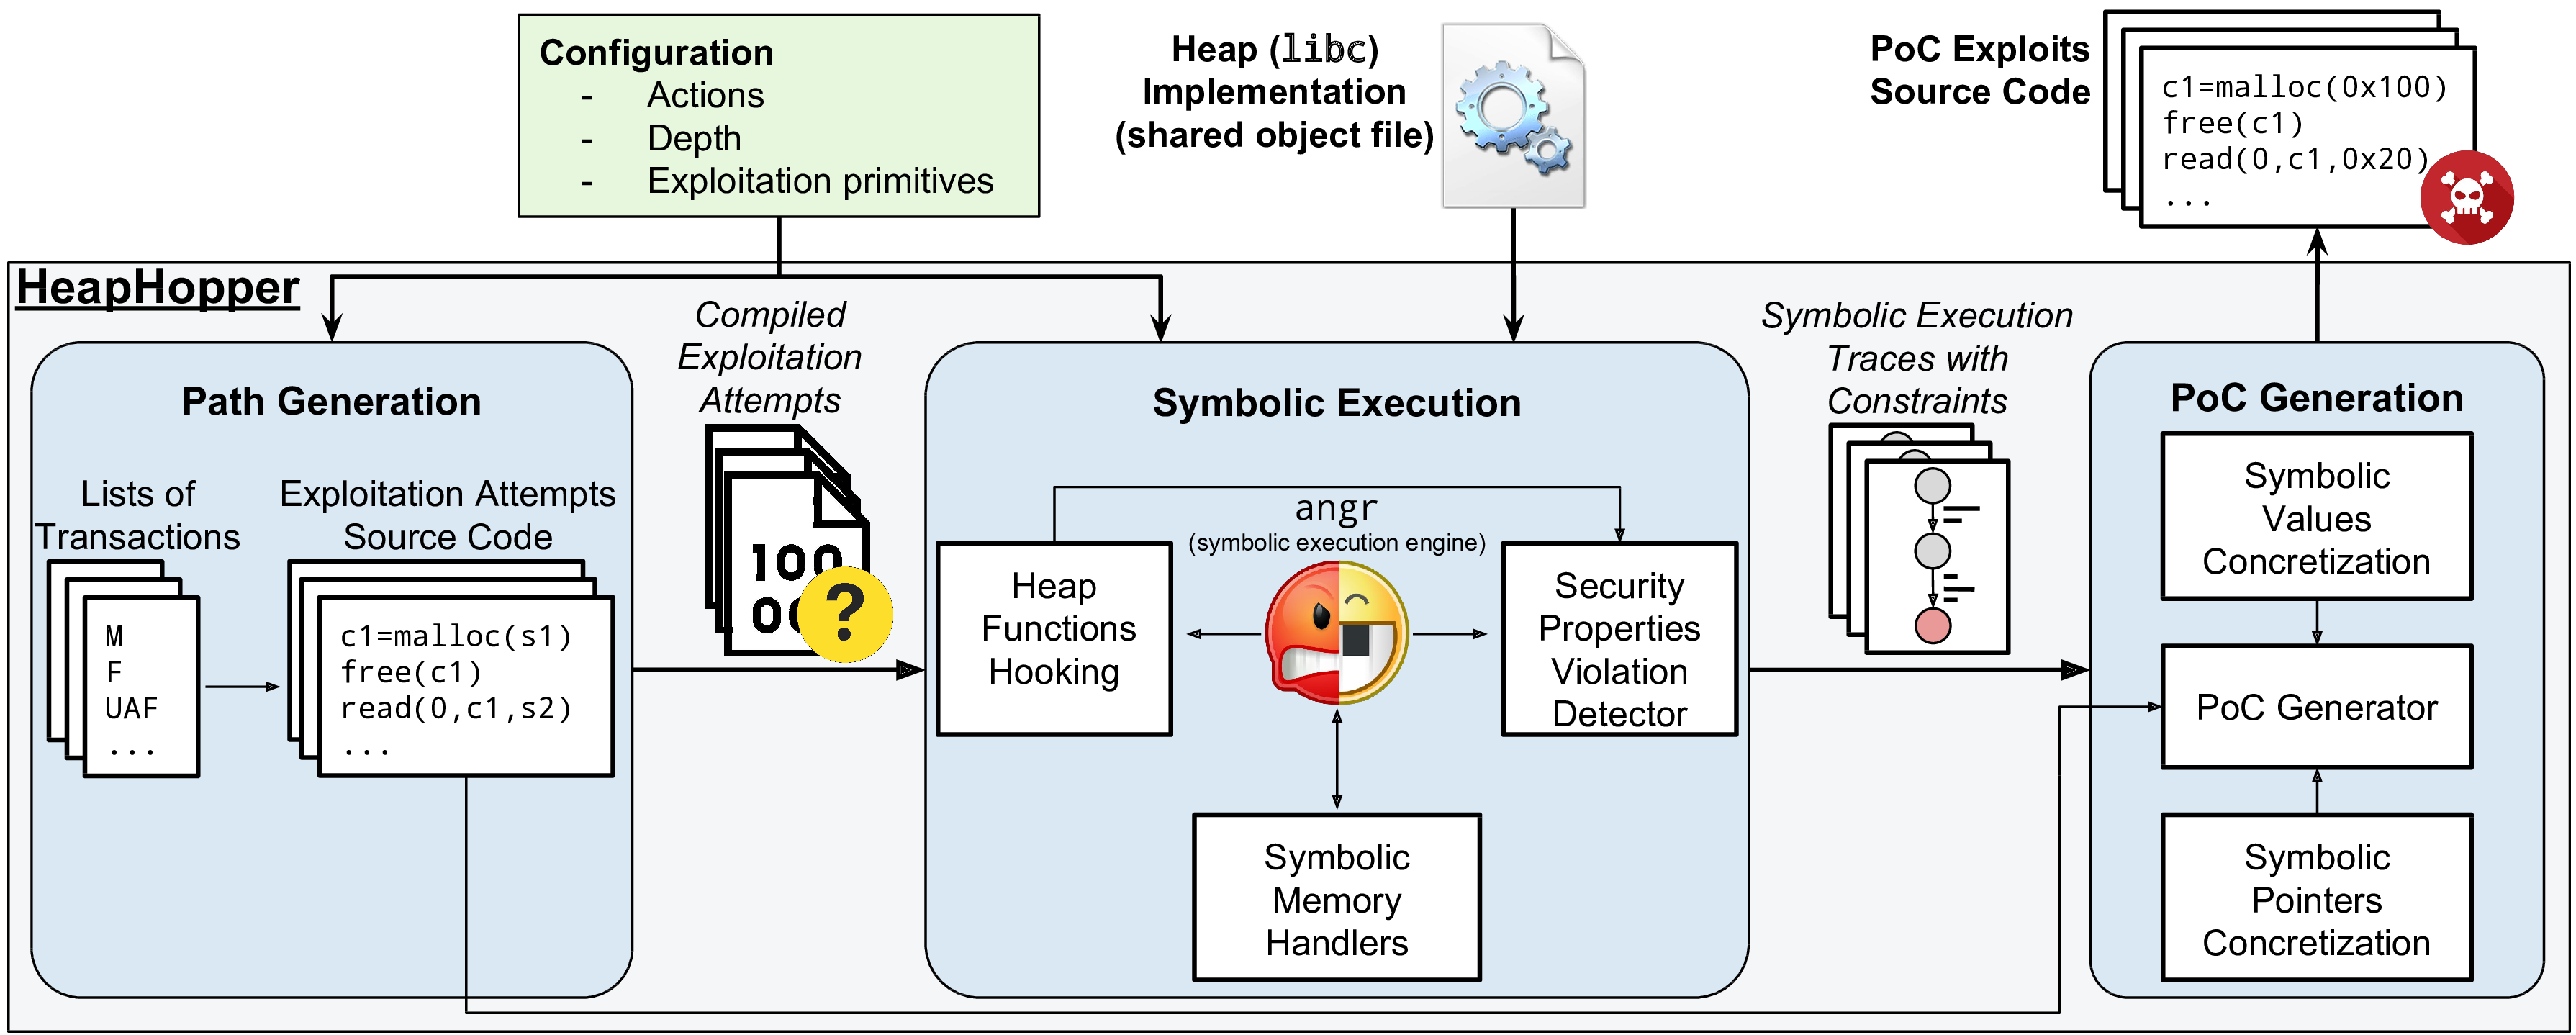 angr/heaphopper
HeapHopper est un cadre de vérification de modèle borné pour les implémentations de Heap.
 gamozolabs/applepie
Un hyperviseur pour le fuzzing construit avec WHVP et Bochs
 conscioushacker/wfh
Outil d'analyse dynamique basé sur Frida qui identifie automatiquement les vulnérabilités de sideloading de DLL et de détournement COM dans les…
 eik00d/cantoolz
CANToolz - framework pour l'analyse de réseaux CAN en boîte noire
 google/buzzer
Chaîne d'outils de fuzzing eBPF pour générer des programmes eBPF aléatoires et valider le comportement du vérificateur et de l'exécution du noyau.…








