
 #1
Outils d'extraction de micrologiciel, décompression, émulation, découverte de vulnérabilités et analyse binaire.
Recommandé par Kitploit
 platomav/mcextractor
Outil d'extraction de microcode pour Intel, AMD, VIA et Freescale
 chip-red-pill/microcodedecryptor
Déchiffre les mises à jour de microcode Intel Atom et dépaquette XuCode à l'aide de clés RC4 récupérées, révélant les structures internes du…
 wh1te4ever/super-tart-vphone-writeup
Guide pour construire un iPhone virtuel à l'aide des composants VPHONE600AP du firmware PCC d'Apple, avec patching du firmware, modification de la…
 intel/intel-linux-processor-microcode-data-files
Fichiers de données officiels du microcode Intel pour mettre à jour le firmware des processeurs afin d'atténuer les vulnérabilités de sécurité et de…
 indalok/rzweb
A complete browser-based reverse engineering platform built on Rizin, running entirely client-side via WebAssembly.
 marin-m/vmlinux-to-elf
Un outil pour récupérer un .ELF entièrement analysable à partir d'un noyau brut, en extrayant la table des symboles du noyau (kallsyms)
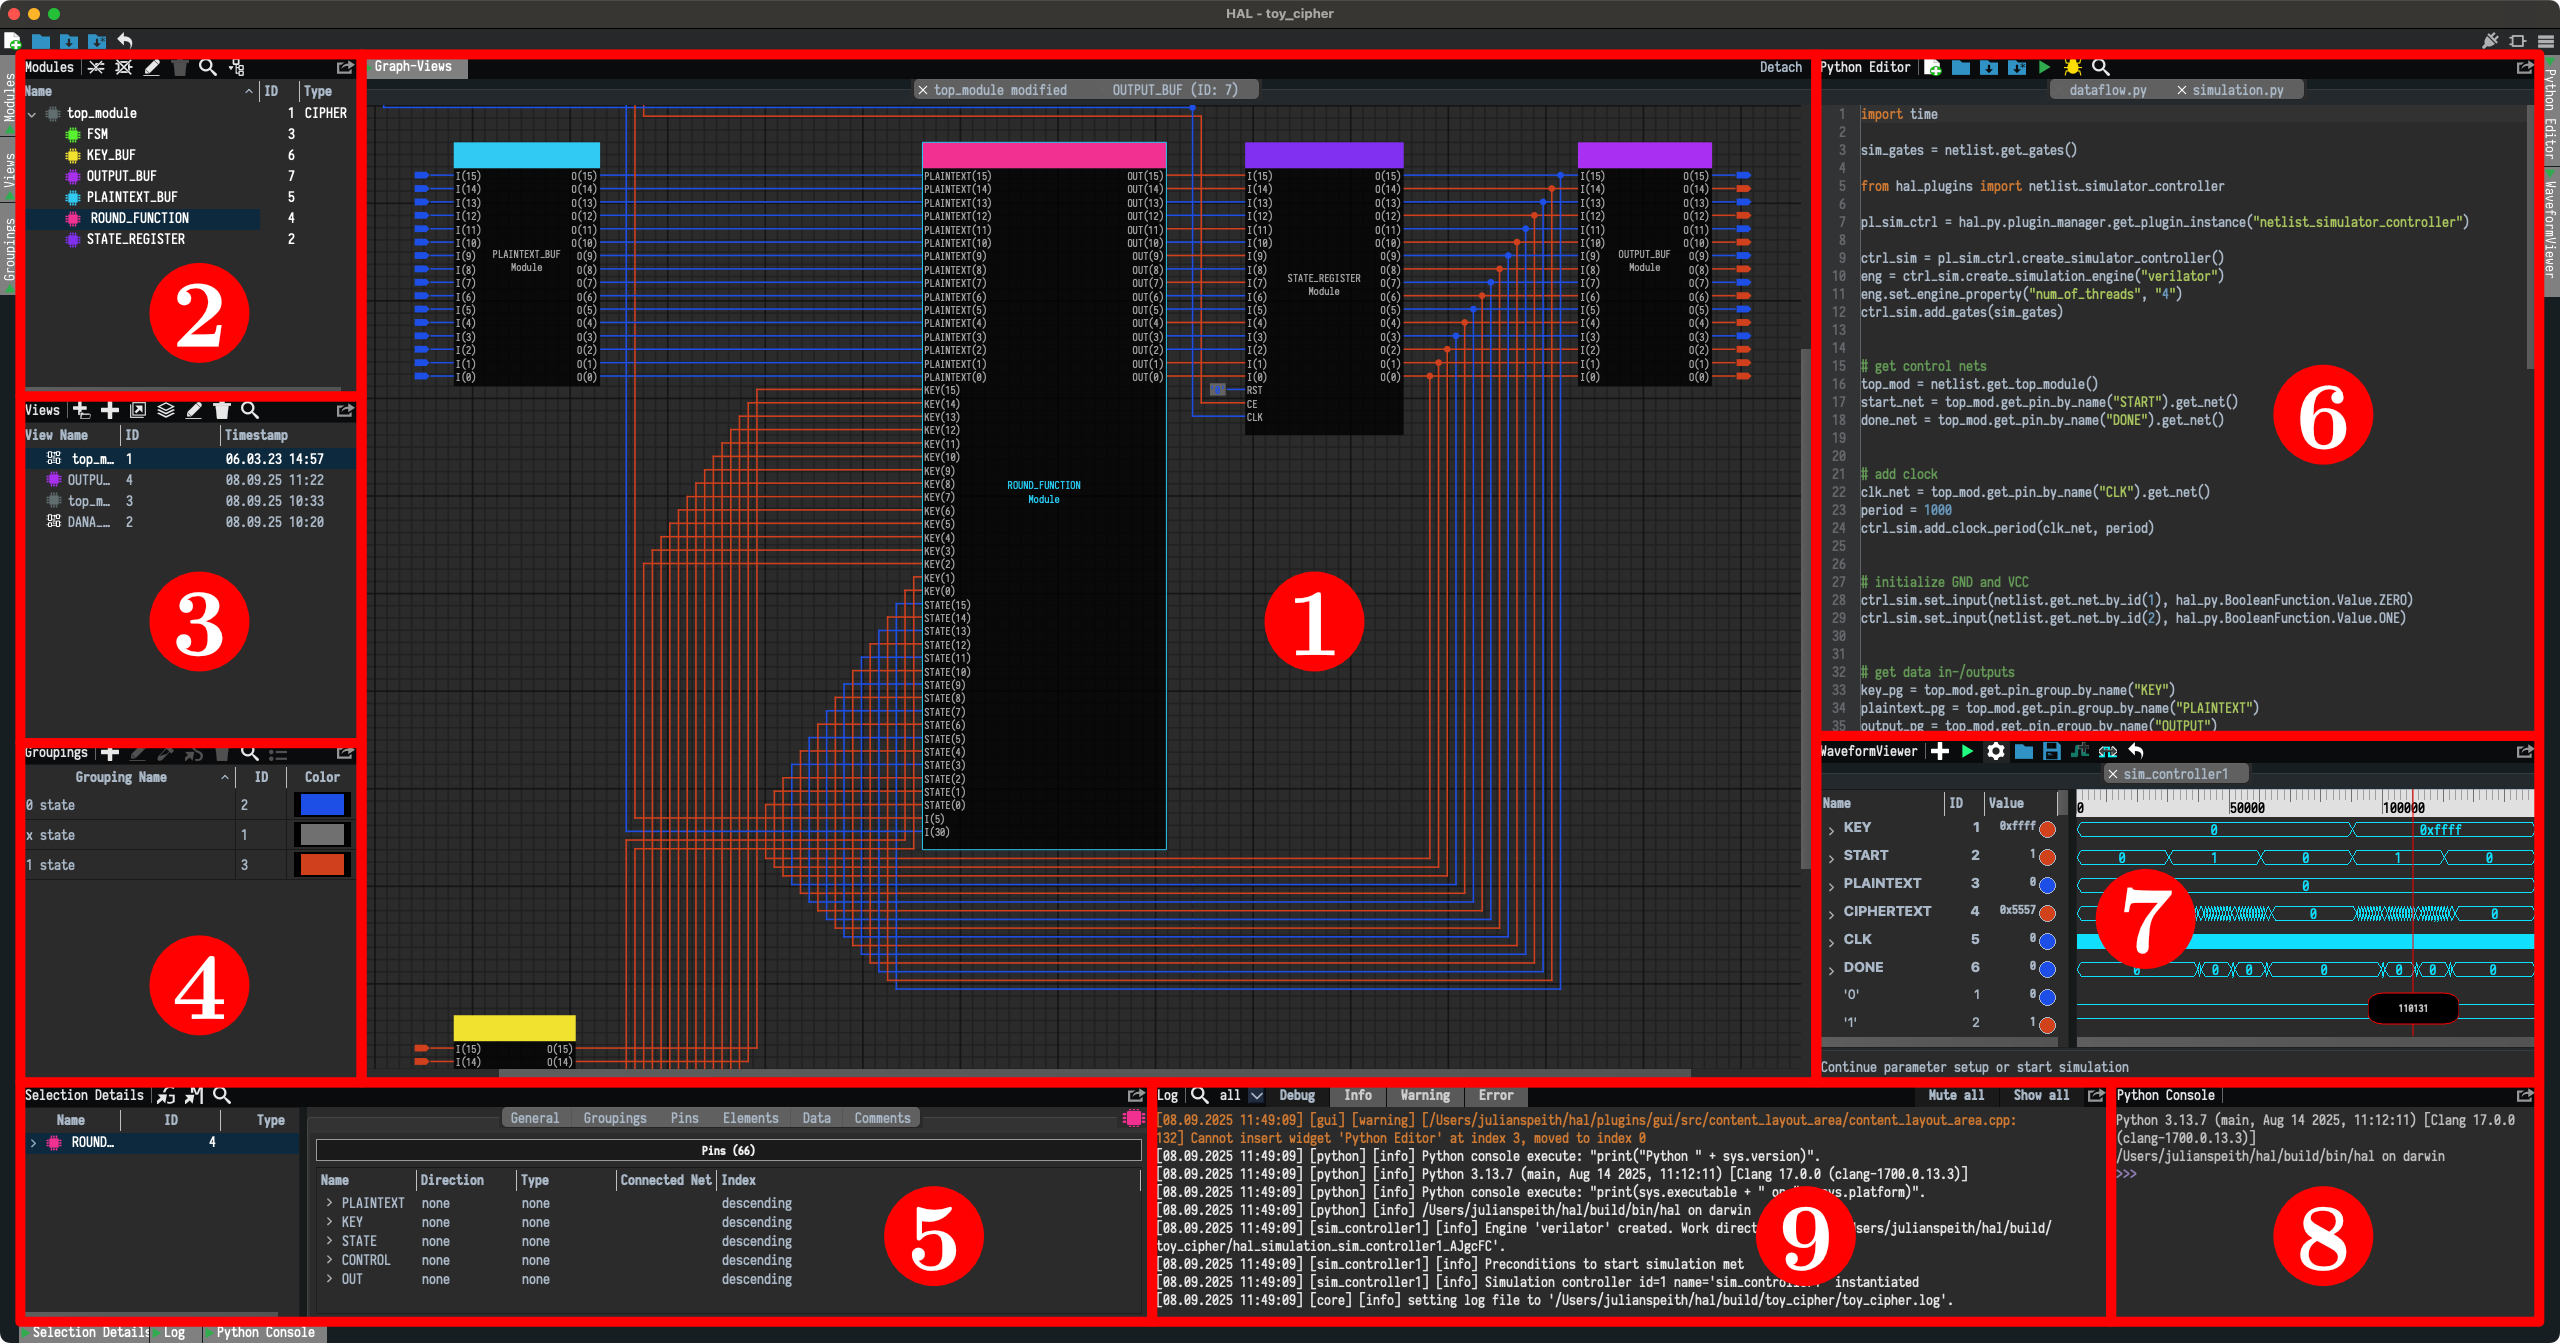 emsec/hal
HAL – L'analyseur matériel
 grammatech/ddisasm
Désassembleur basé sur Datalog produisant un assemblage réassemblable à partir de binaires ELF/PE, avec représentation intermédiaire GTIRB pour…
 adi0x90/attifyos
Attify OS - Distro pour le pentesting des appareils IoT
 uofw/uofw
The unofficial Official FirmWare, un projet complet de rétro-ingénierie du dernier firmware PSP
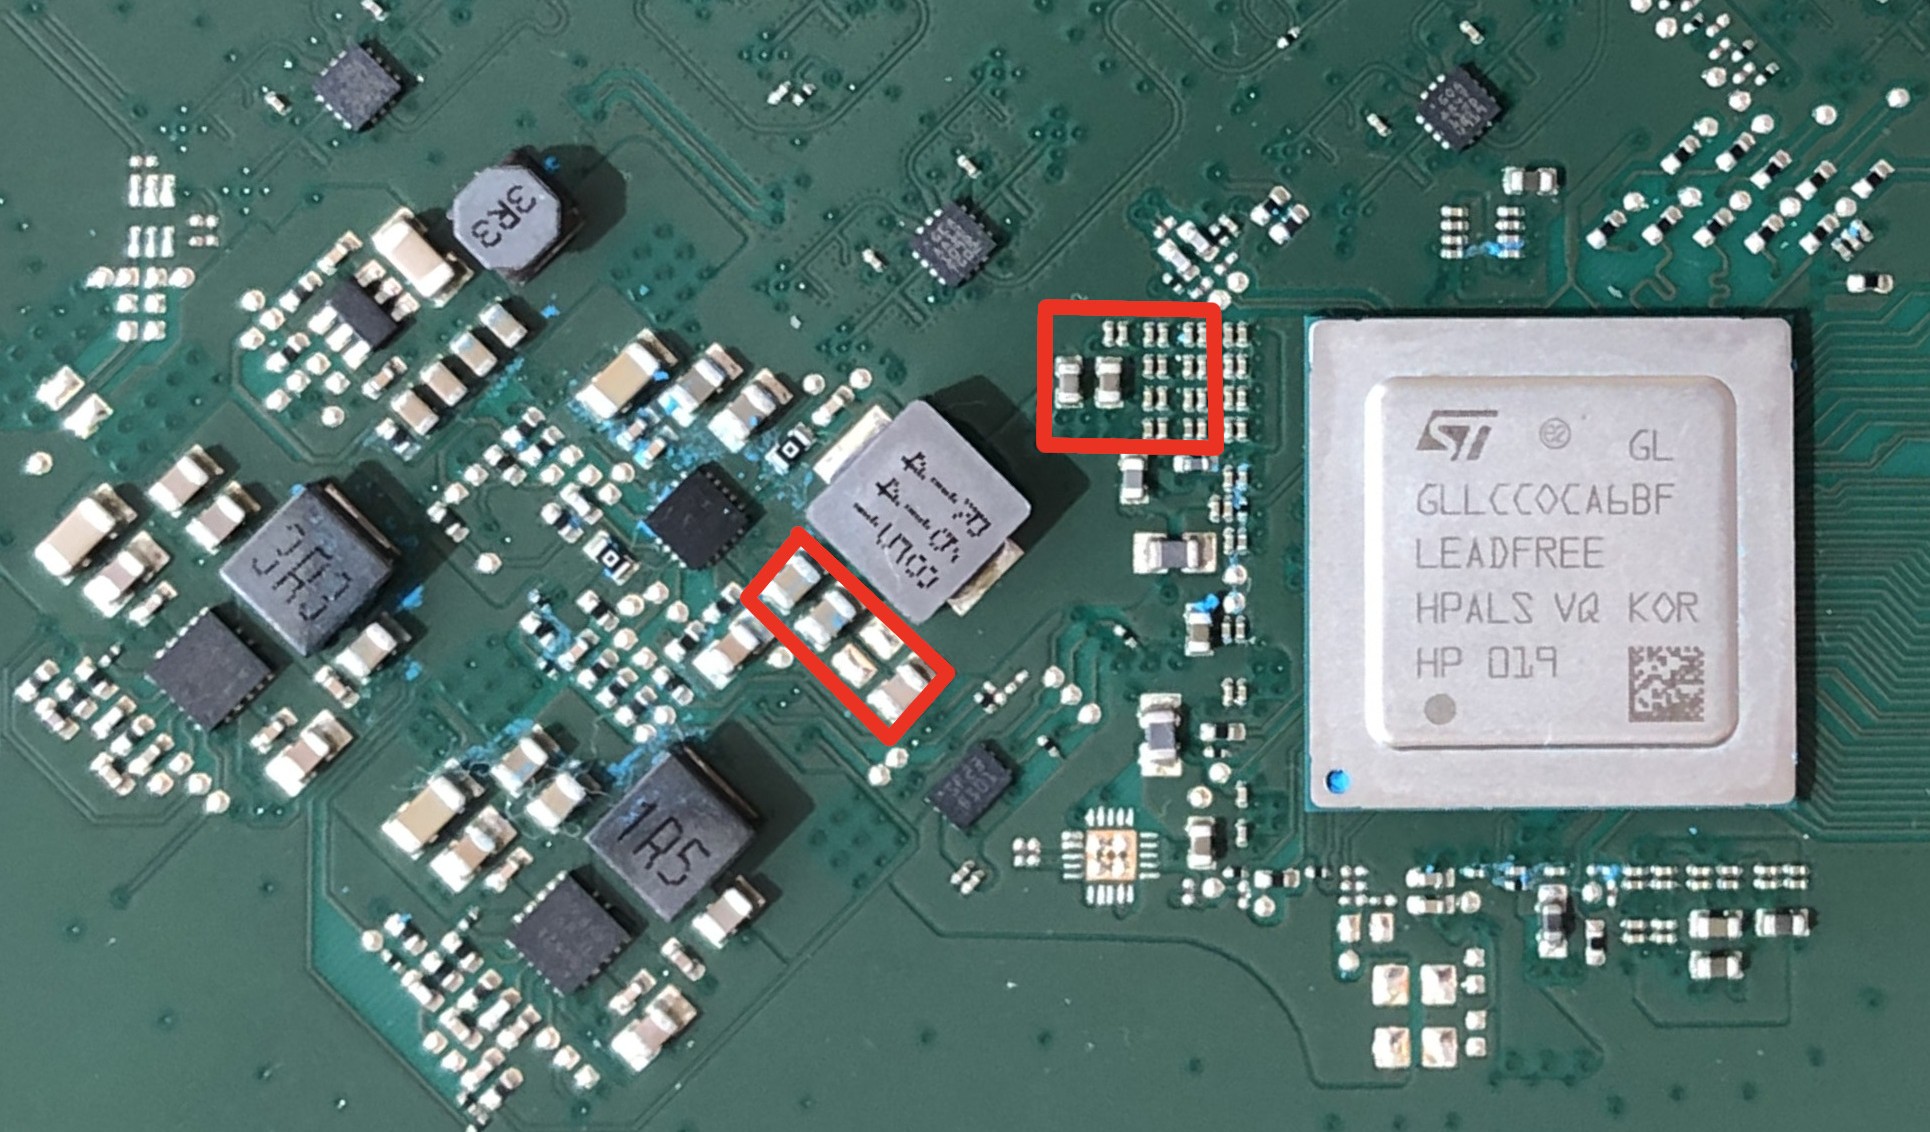 kuleuven-cosic/starlink-fi
Modchip à injection de fautes de tension pour l'évaluation de sécurité en boîte noire des terminaux Starlink, contournant la vérification de…
 enovella/tee-reversing
Une liste organisée de ressources TEE publiques pour apprendre à faire de la rétro-ingénierie et à exécuter du code de confiance sur des appareils ARM
 o7-machinehum/phantomdrive
Clé USB apparemment normale avec une fonction de sécurité cachée
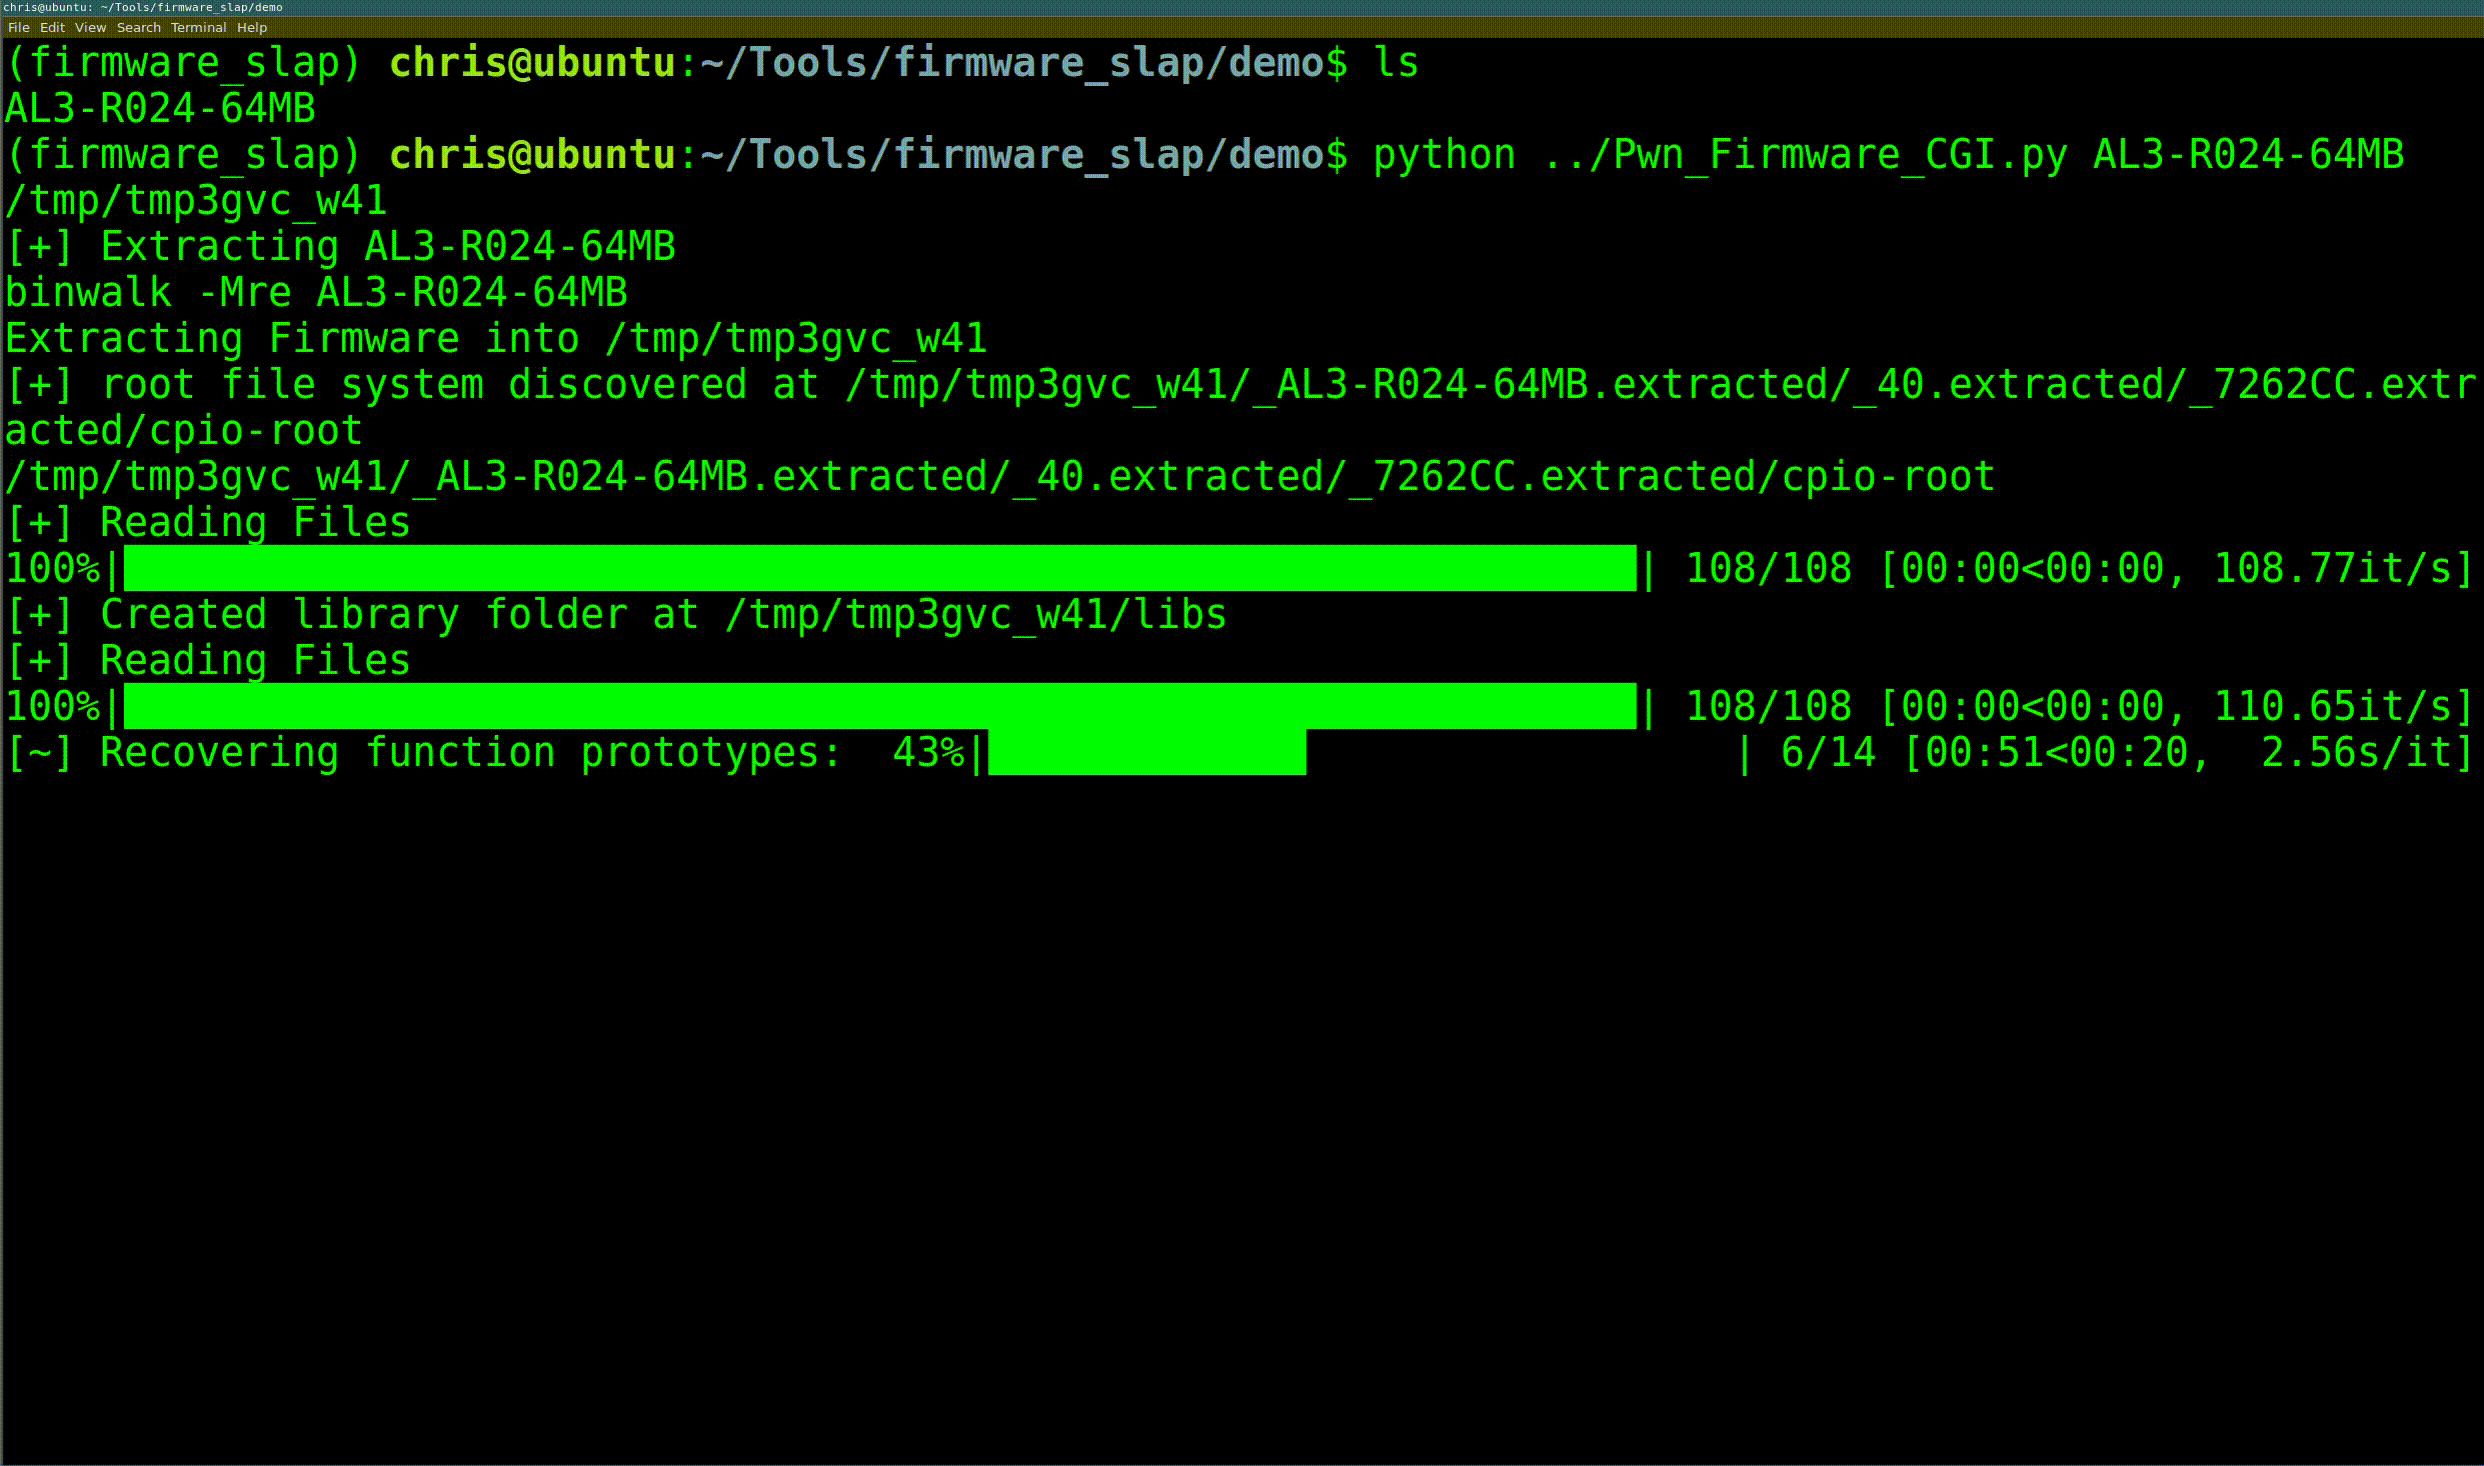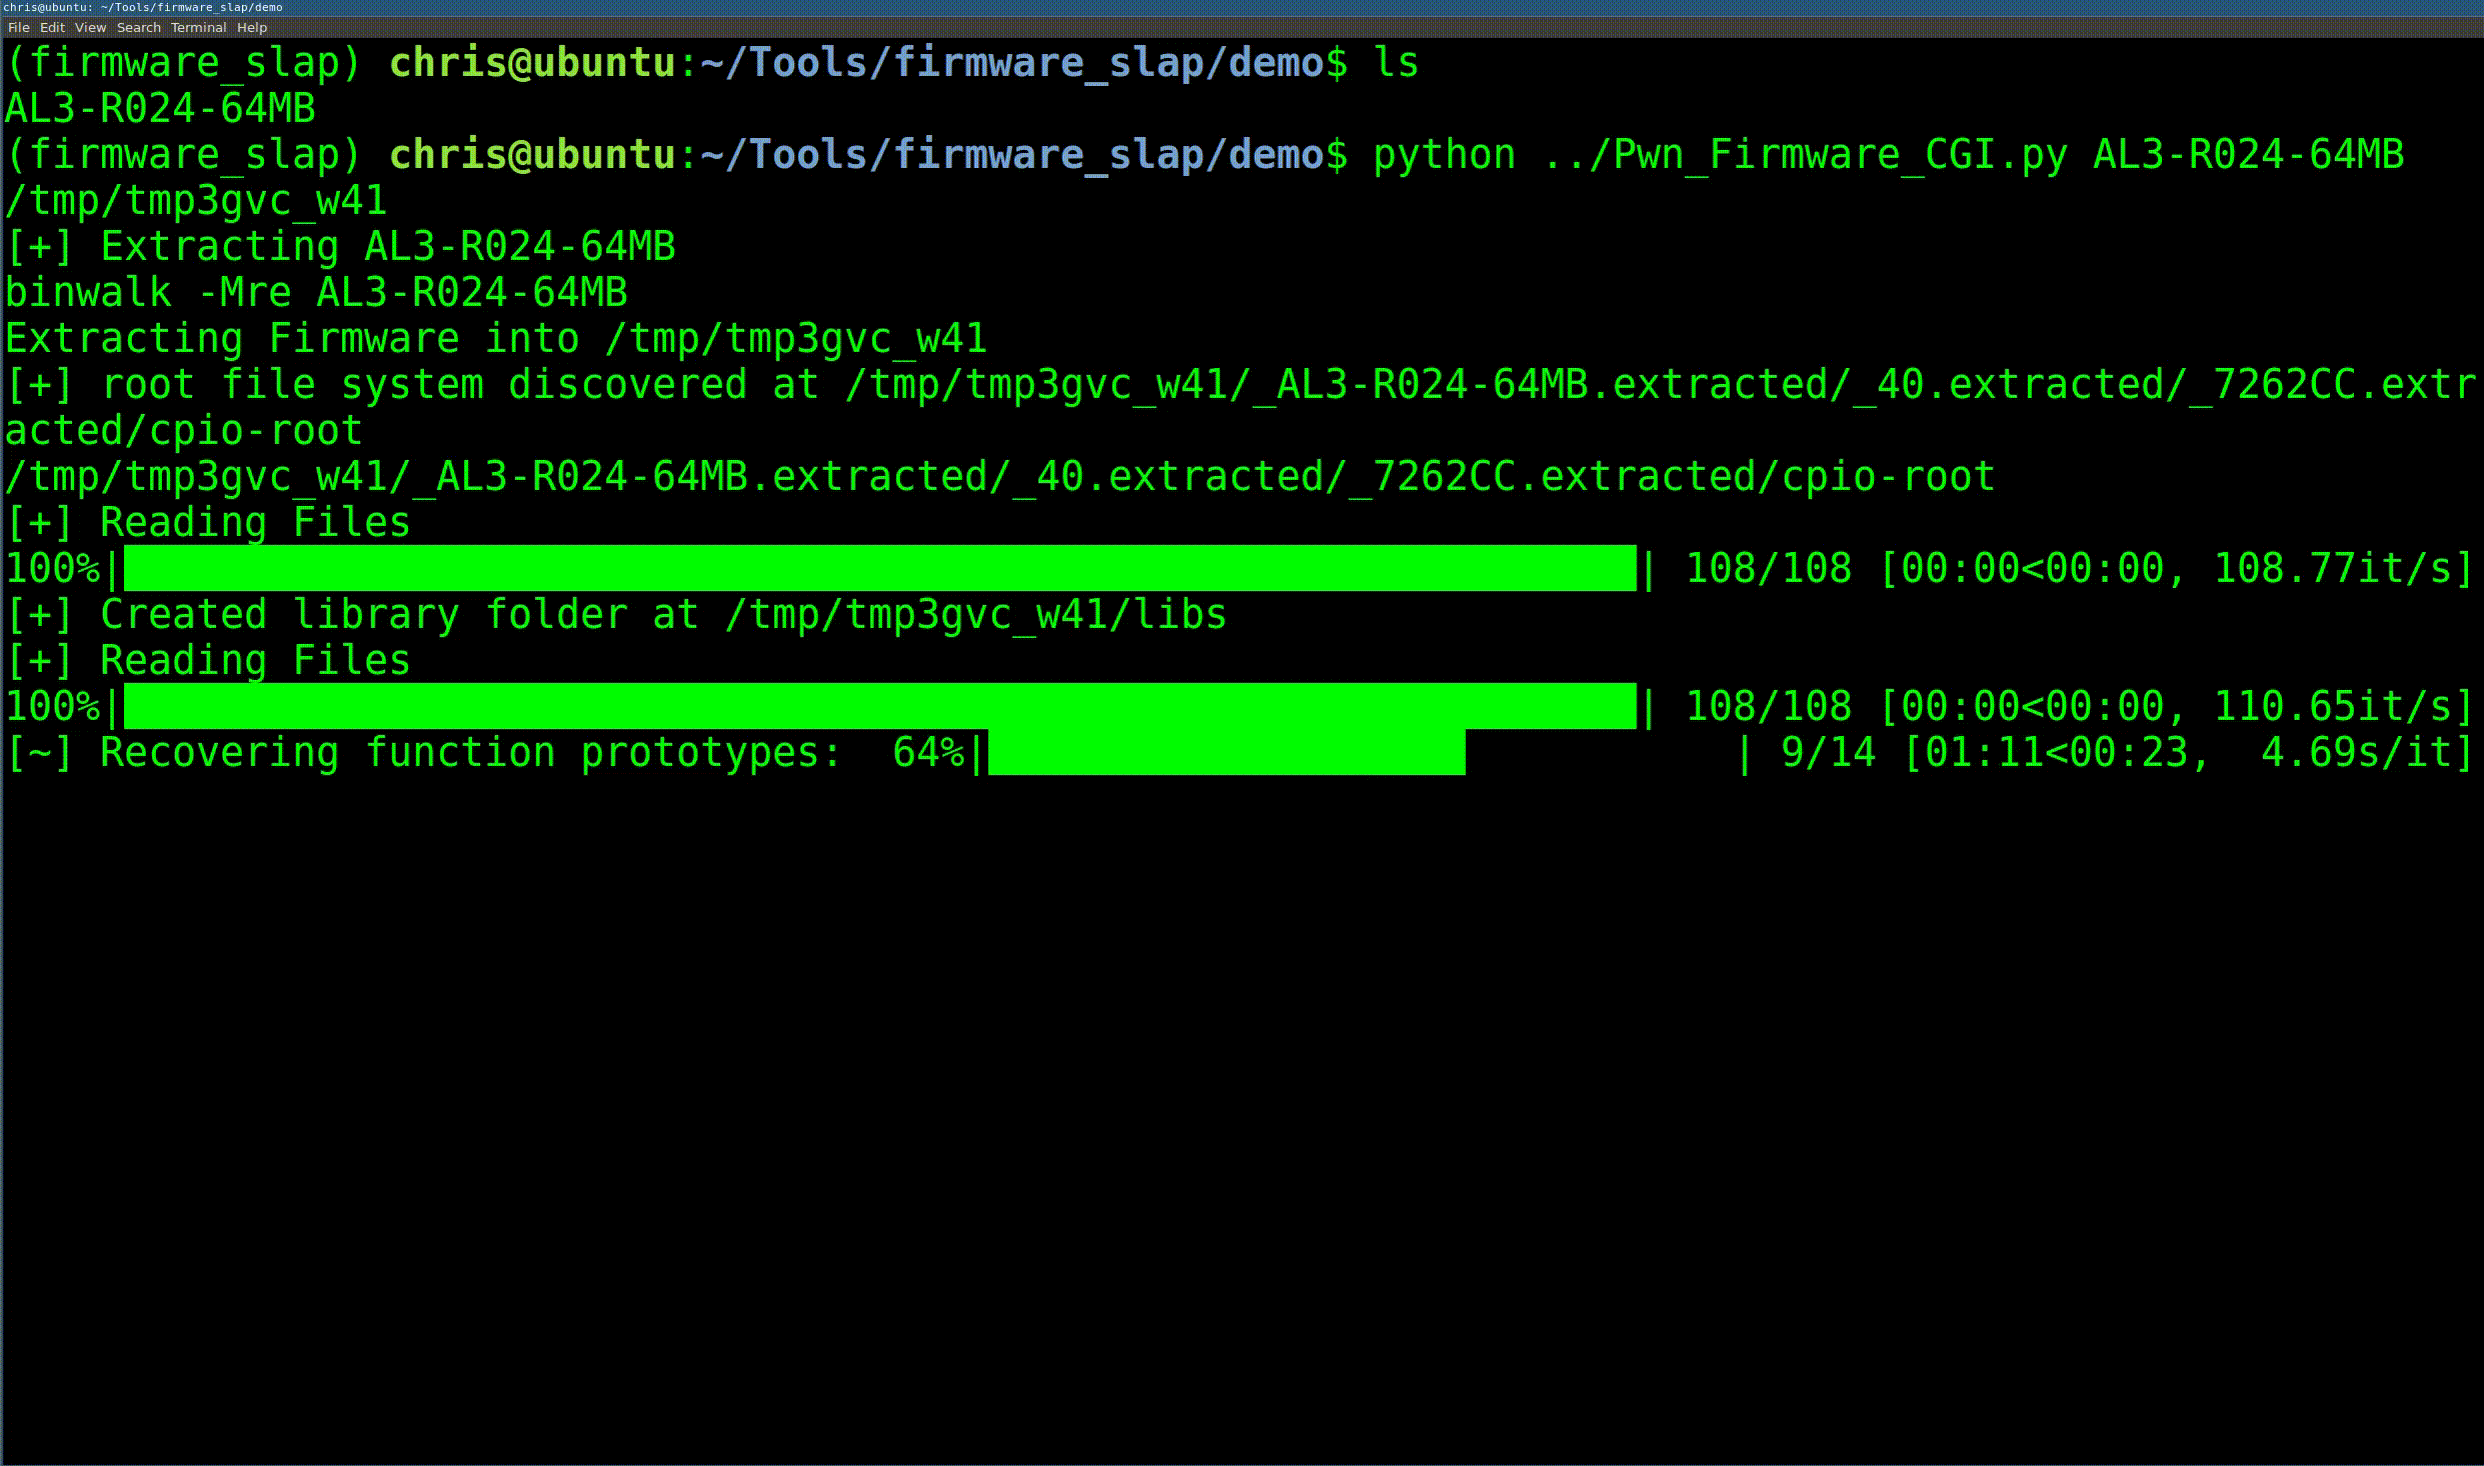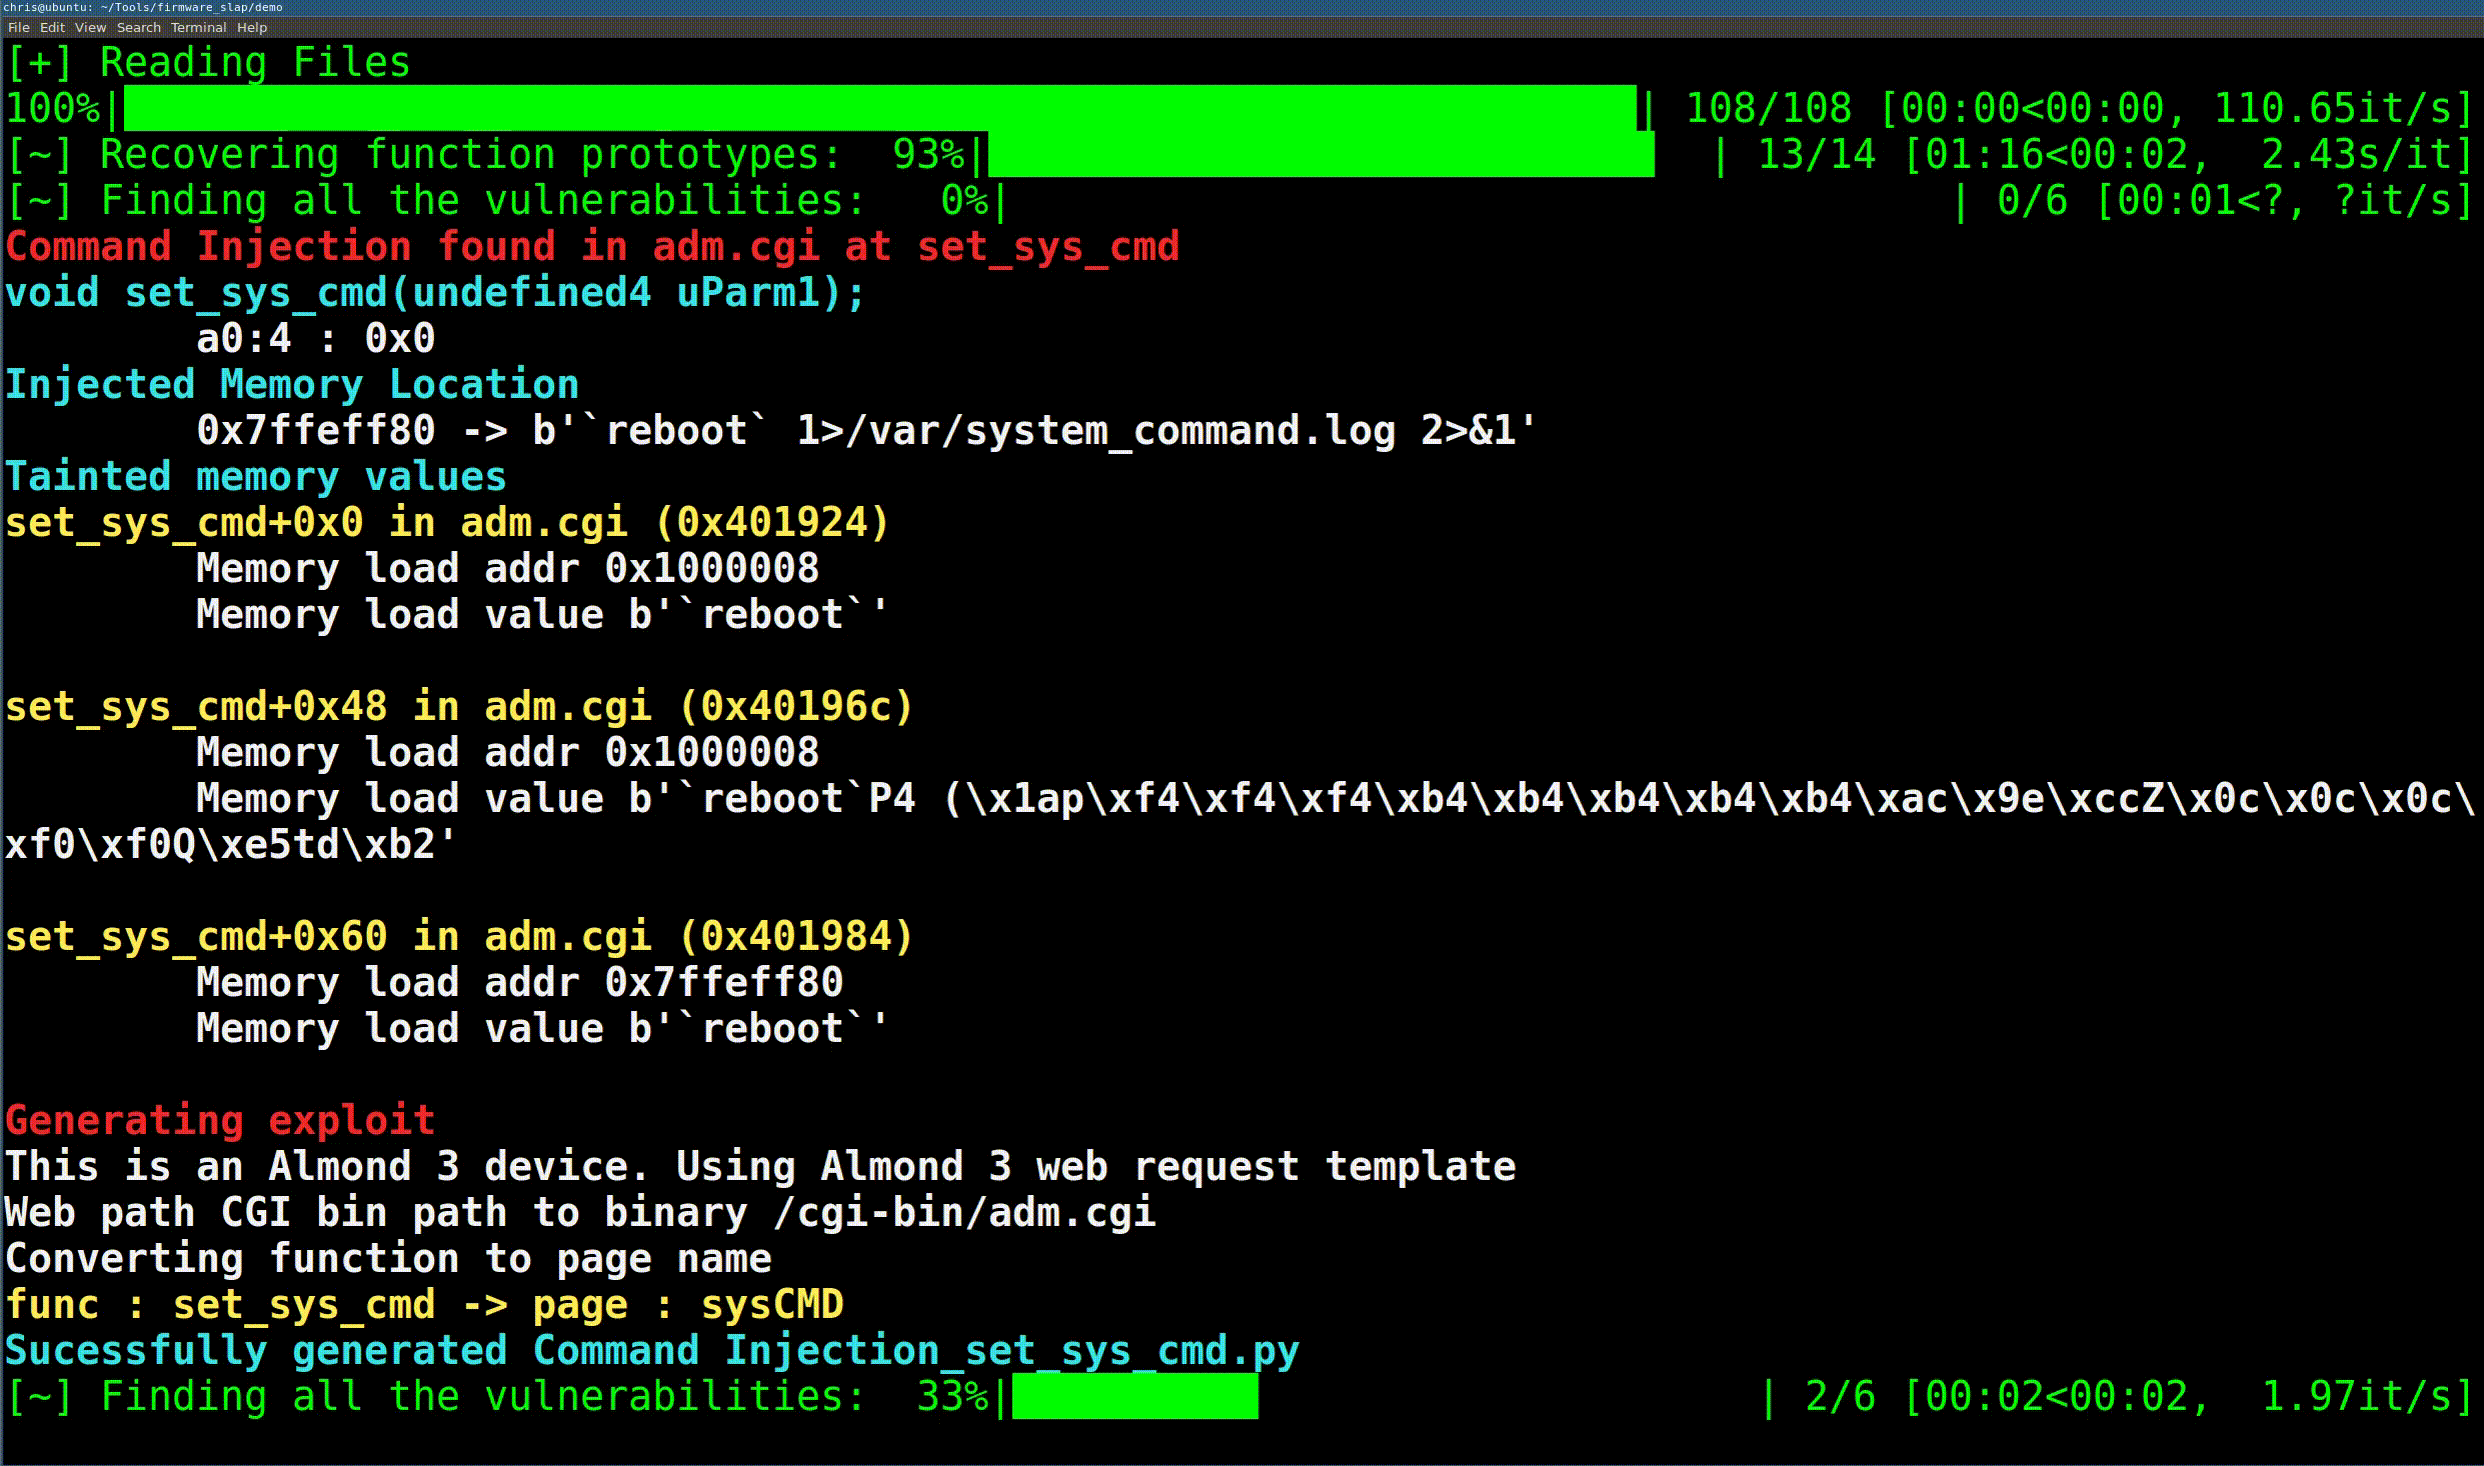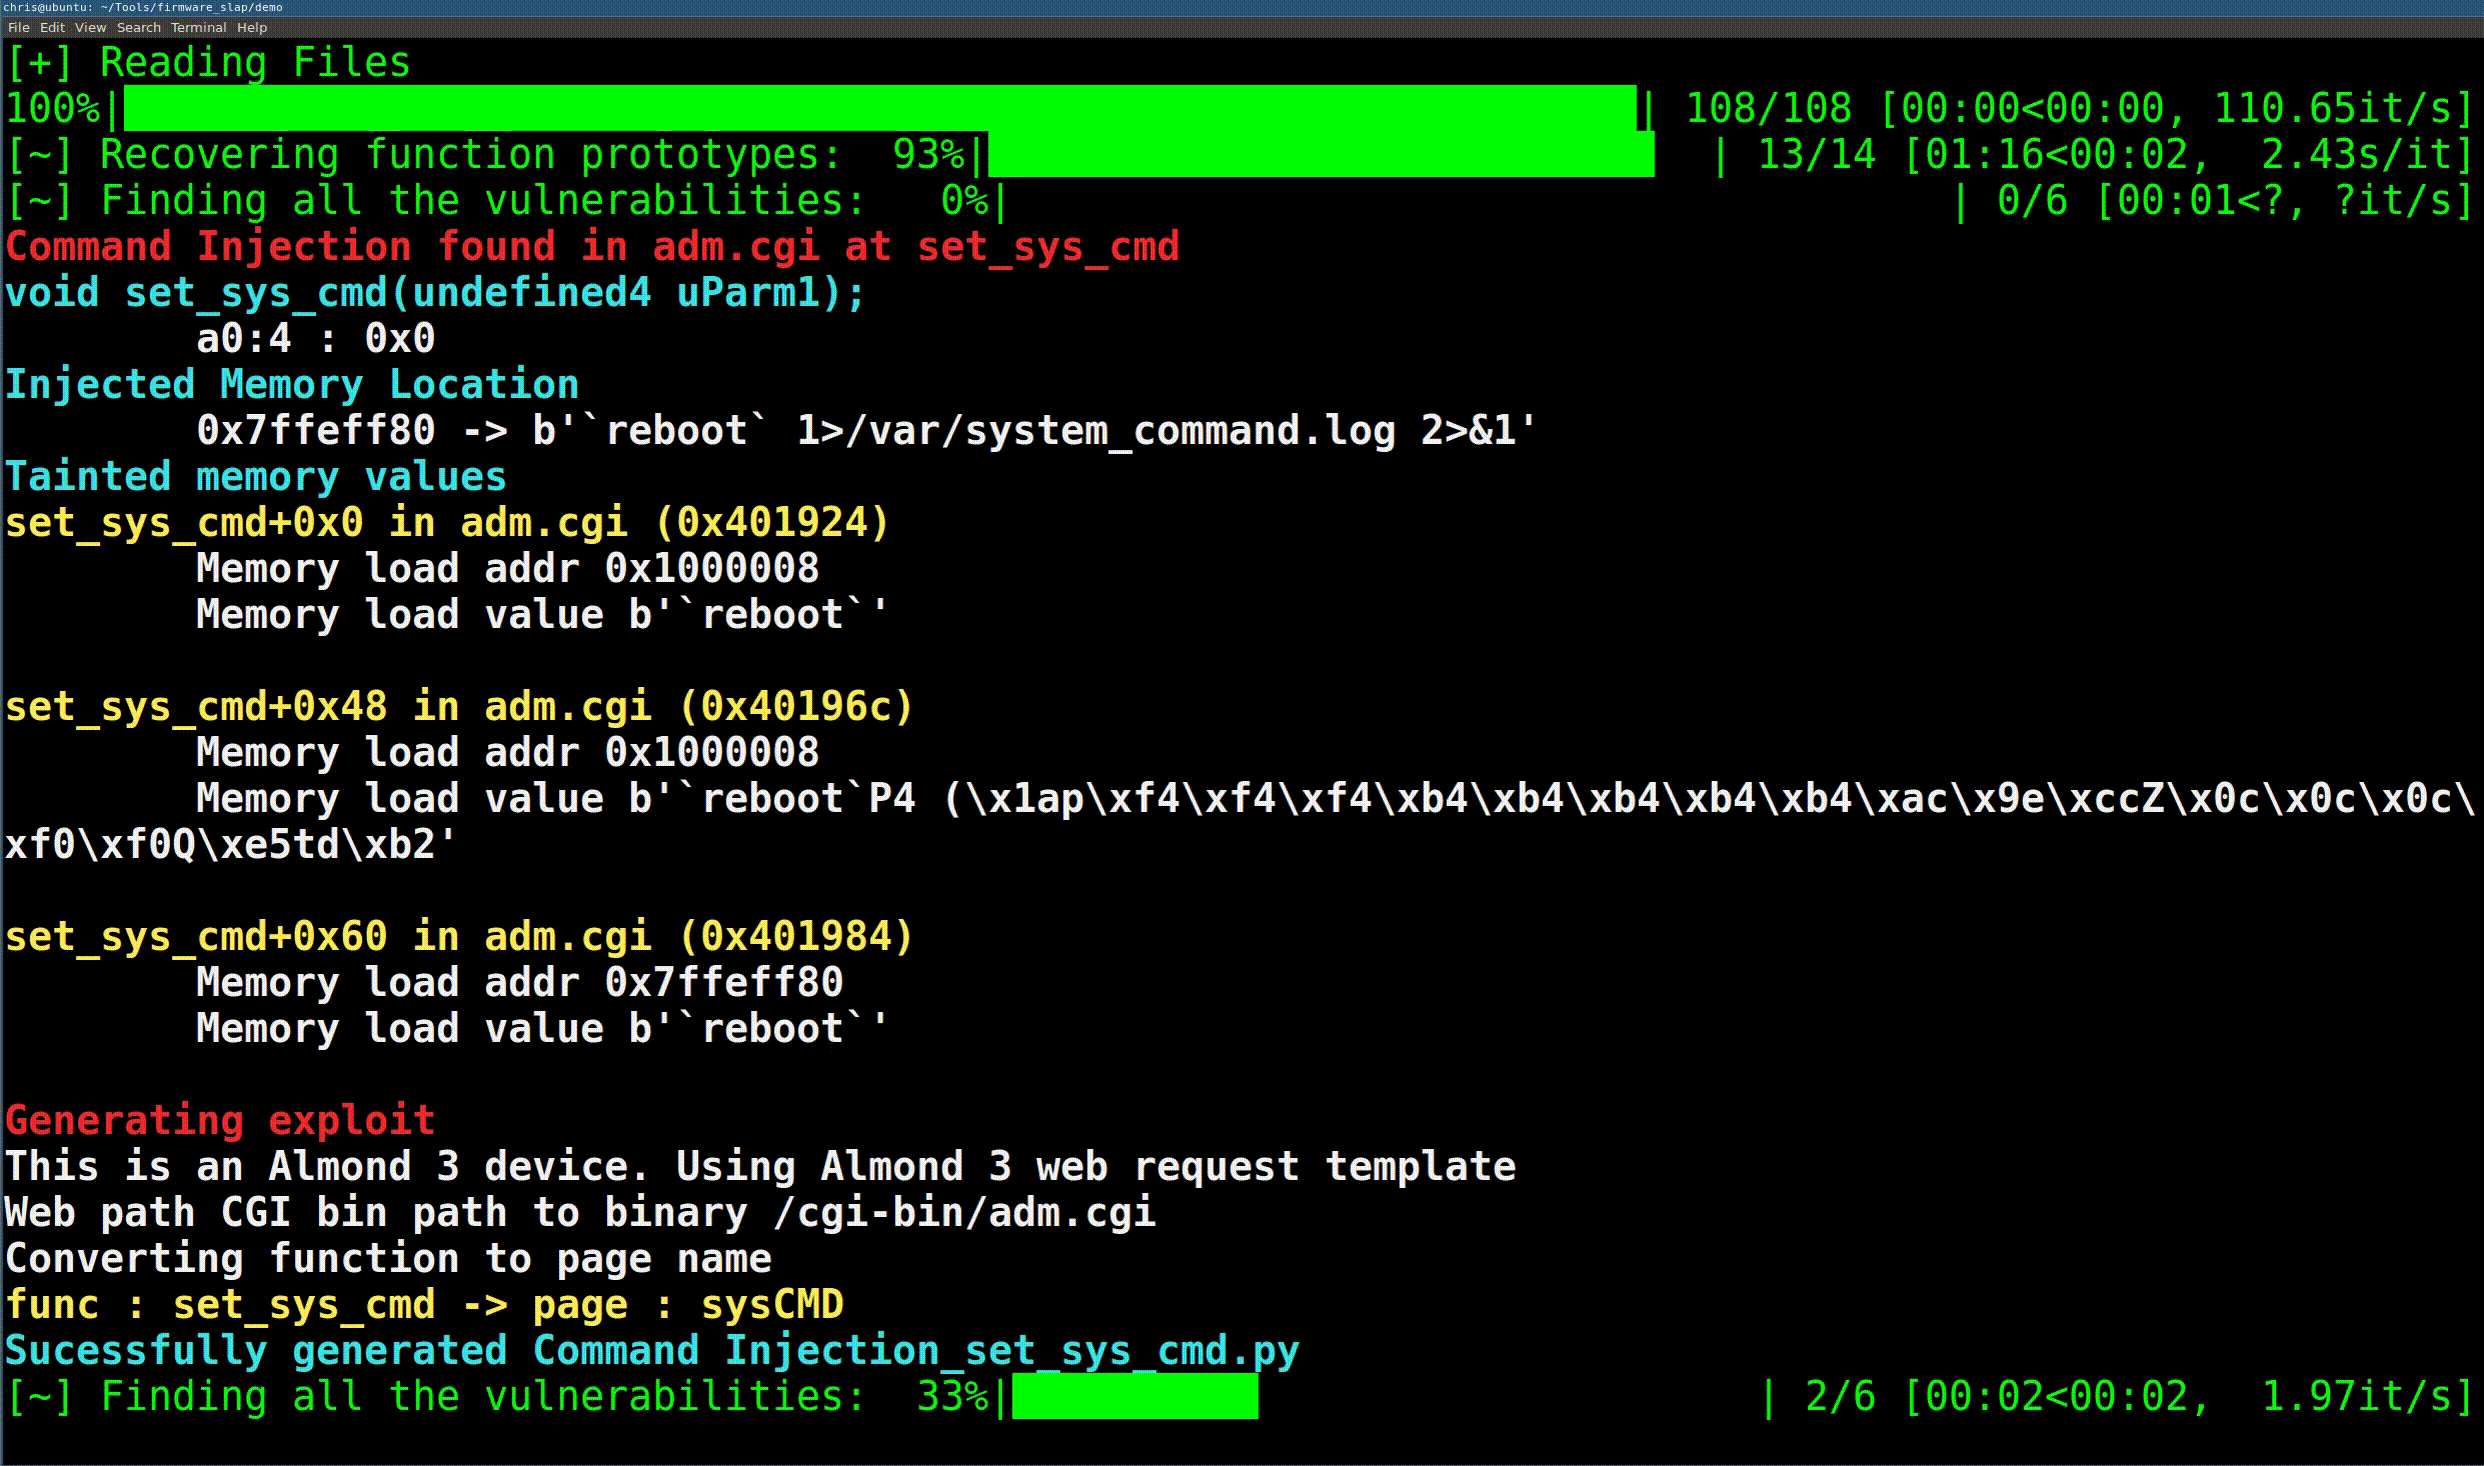 christhecoolhut/firmware_slap
Découvrir des vulnérabilités dans le firmware grâce à l'analyse concolique et au regroupement de fonctions.
 rampagex/firmware-mod-kit
Exporté automatiquement depuis code.google.com/p/firmware-mod-kit
 pr0v3rbs/firmae
Vers l'émulation à grande échelle de firmware IoT pour l'analyse dynamique
 vulhunt-re/vulhunt
Framework de détection de vulnérabilités par l'équipe REsearch de Binarly
 iceman1001/chameleonmini-rebooted
Chameleon Mini revE rebooté - Fork Iceman, le ChameleonMini est un émulateur de carte à puce sans contact polyvalent (NFC/RFID)







