
 #1
Outils pour l'armement des vulnérabilités afin d'obtenir un accès non autorisé aux systèmes ou aux données.
Recommandé par Kitploit

 1n3/sn1per
Plateforme automatisée de tests d'intrusion et de gestion de la surface d'attaque. Reconnaissance, scan, exploitation, rapport - plus de 600…
 brucedevices/firmware
Firmware ESP32 prédateur
 s1ckb0y1337/active-directory-exploitation-cheat-sheet
Une antisèche qui contient des méthodes courantes d'énumération et d'attaque pour Windows Active Directory.
 snailsploit/claude-red
Bibliothèque organisée de 78 modules SKILL.md de sécurité offensive qui préparent Claude à une méthodologie experte de red team couvrant le web,…
 the-z-labs/linux-exploit-suggester
Audite l'exposition du noyau Linux aux exploits d'élévation de privilèges et vérifie les mesures de sécurité de durcissement du noyau à l'aide d'une…
 sensepost/objection
Kit d'exploration mobile en runtime propulsé par Frida pour évaluer la sécurité des applications iOS et Android. Contourner l'épinglage SSL, extraire…
 k8gege/k8tools
K8 Collection d'outils (Pénétration du réseau interne / Outils d'élévation de privilèges / Débordement à distance / Exploitation de vulnérabilités /…
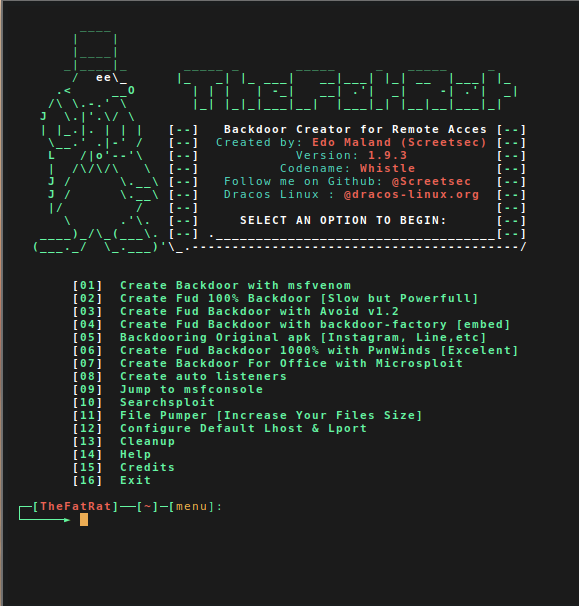 screetsec/thefatrat
Thefatrat est un outil d'exploitation massive : outil facile pour générer une porte dérobée et outil facile pour une attaque de post-exploitation…
 edoverflow/bugbounty-cheatsheet
Une liste de payloads intéressants, de conseils et d'astuces pour les chasseurs de bug bounty.
 samyk/poisontap
Exploite des ordinateurs verrouillés/protégés par mot de passe via USB, installe une porte dérobée persistante basée sur WebSocket, expose le routeur…
 bittersecurity/decepticon
Autonomous LLM red team agent that plans and executes full attack chains—recon, exploitation, privilege escalation, lateral movement and C2—inside an…
 darthton/blackbone
Bibliothèque de piratage mémoire Windows
 gmh5225/awesome-game-security
Index organisé de recherches en sécurité des jeux vidéo : mécanismes internes des anti-triche, attaques DMA, rétro-ingénierie, protections…
 purpleailab/decepticon
Agent de hacking autonome pour Red Team
 apache/caldera
Plateforme automatisée d'émulation d'adversaires
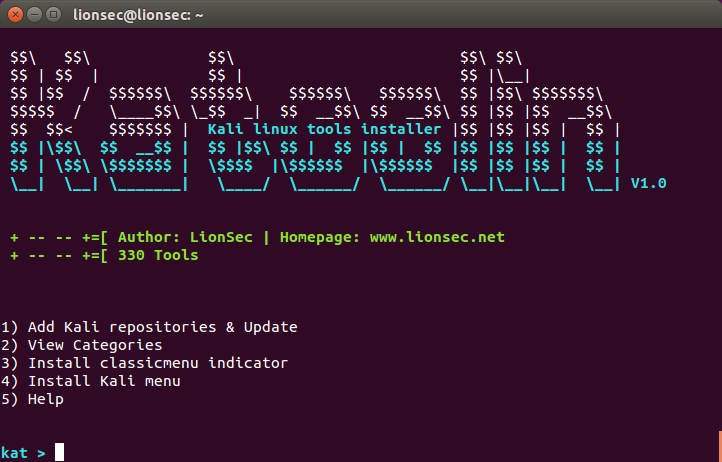 lionsec/katoolin
Installer automatiquement tous les outils Kali Linux.
 aliasrobotics/cai
Cybersecurity AI (CAI), le framework pour la sécurité de l'IA
 azeemidrisi/phonesploit-pro
Un outil de piratage tout-en-un pour prendre le contrôle à distance d'appareils Android.








