
 #1
Outils pour l'armement des vulnérabilités afin d'obtenir un accès non autorisé aux systèmes ou aux données.
Recommandé par Kitploit
 rapid7/metasploit-framework
Framework d'exploitation open-source avec système modulaire de payload, encodeur et auxiliaire pour les tests de pénétration, la validation de…
 mrwadams/stride-gpt
Un outil de modélisation des menaces alimenté par l'IA qui utilise les modèles GPT d'OpenAI pour générer des modèles de menaces pour une application…
 mrhenrike/embedxpl-forge
Framework d'évaluation de la sécurité des appareils embarqués — 700 modules, 350 CVE, 55 fournisseurs, moteur de groupes APT. Couvre les routeurs,…
 leebaird/discover
Scripts Bash et Python personnalisés utilisés pour automatiser diverses tâches de tests d'intrusion, notamment la reconnaissance, le scan,…
 abhinavagarwal07/abhinavagarwal07.github.io
RingWraith: CVE-2026-33150 et CVE-2026-33179 — Use-After-Free et NULL Dereference dans libfuse io_uring
 bittersecurity/decepticon
Autonomous LLM red team agent that plans and executes full attack chains—recon, exploitation, privilege escalation, lateral movement and C2—inside an…
 bishopfox/sliver
Cadre d'émulation d'adversaire
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
 freelabz/secator
secator - le couteau suisse du pentester
 rapid7/metasploit-payloads
Dépôt unifié pour différentes charges utiles du Metasploit Framework
 peass-ng/peass-ng
PEASS - Suite de scripts impressionnants pour l'escalade de privilèges (avec couleurs)
 lame-projects/stratum-c2
Framework C2 dead-drop cloud — RSA-4096 + AES-256-GCM, 5 fournisseurs cloud, agents uniquement en Rust, maillage P2P, moteur de persistance, collecte…
 securecodebox/securecodebox
Orchestrateur de scan de sécurité natif Kubernetes qui automatise la détection continue de vulnérabilités en intégrant plusieurs scanners open source…
 smileyface101/crushftp-as2-bypass-research-cve-2025-54309
# Recherche sur la contournement d'authentification AS2 de CrushFTP permettant un accès administrateur non authentifié. Inclut des scripts PoC, des…
 pennyw0rth/netexec
Framework de post-exploitation pour les tests automatisés d'authentification réseau, la récupération d'identifiants et le mouvement latéral dans des…
 cookiengineer/actual-php2shell
🤖 Non, il existe un moyen simple d'exploiter cette vulnérabilité ! (vibecodé pour prouver un point)
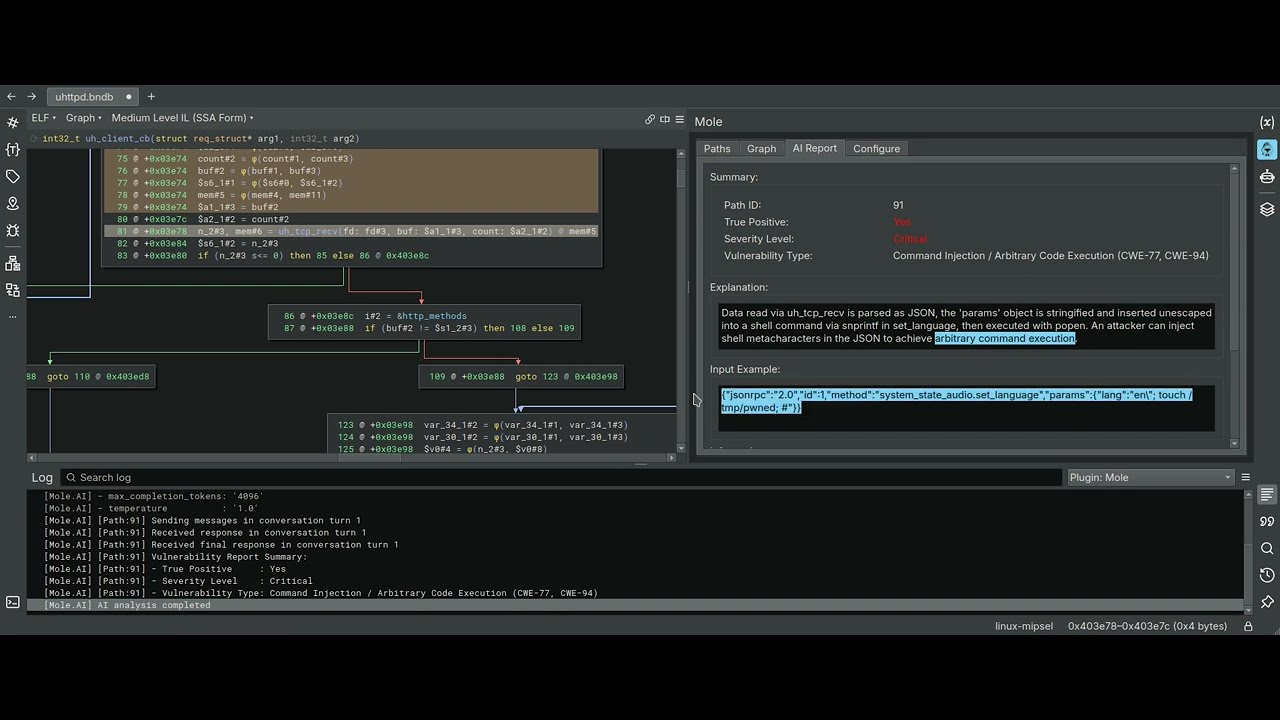 cyber-defence-campus/mole
Un plugin Binary Ninja utilisant le slicing arrière de variables comme moteur d'analyse statique de flux de données.
 leonlai-tw/php-eol-cve-2026-109618-109619
Correctifs non officiels pour PHP CVE-2026-109618 / CVE-2026-109619 (RCE, CVSS 9.2) sur les plateformes en fin de vie : PHP 7.3 sur CentOS/RHEL 7…






