
 #1
Frameworks complets pour le développement, le test et l'exécution d'exploits.
Recommandé par Kitploit

 facundomfernandez/pentesting-obioba
Pentesting boîte noire : Shellshock (CVE-2014-6271) + Log4Shell (CVE-2021-44228). Élévation vers root. Rapport exécutif et technique.
 erman-bolukbasi/web-penetration-drupal
Test d'intrusion d'une application web Drupal — CVE-2018-7600 (Drupalgeddon 2) exploité avec Nmap, Burp Suite & Metasploit | Stage chez BB CyberSec
 indiquarks/vsftpd-cve-2011-2523-lab
Laboratoire de test d'intrusion exploitant la backdoor de VSFTPD 2.3.4 via Metasploit Framework
 trex1e/copyfail-cve-2026-31431
# PoC d'élévation de privilèges locaux Linux étendu pour CVE-2026-31431, avec détection automatique de la version du noyau et vérification de la…
 mfloresdacunha/cve-2026-31431
Exploit d'élévation de privilèges locale pour CVE-2026-31431 dans algif_aead du noyau Linux, utilisant splice pour écraser le cache de pages et…
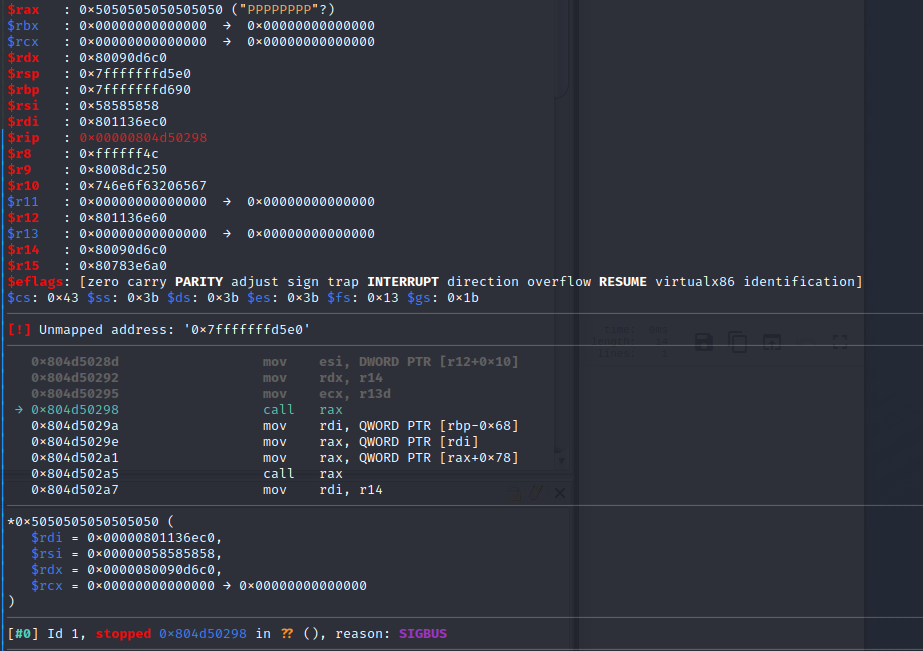 ly1g3/cisco-cve-2023-31488
Appliance de sécurité email Cisco : Email vers RCE zero-click en tant que root - Exécution de code à distance / Corruption mémoire / Chaîne ROP
 lucabarile/zdi-can-16318
Exploits et rapports pour CVE-2023-32162
 rakesh143/cve-2019-0808
Exploit de preuve de concept pour CVE-2019-0808, une vulnérabilité d'élévation de privilèges du noyau Windows. Démontre l'exploitation d'un bug…
 dgrobinson0/copyfile_cve-2026-31431
Exploit d'élévation de privilèges locale pour CVE-2026-31431, corrompant les binaires setuid dans le cache de pages via AF_ALG et splice pour obtenir…
 v-rzh/cve-2021-4034
Exploit racine pour CVE-2021-4034 (PwnKit) qui abuse de l'écriture hors limites de pkexec pour élever les privilèges à root sur les systèmes Linux.
 sandiyochristan/oo
Bad Spin : exploit d'élévation de privilèges Android Binder (CVE-2022-20421)
 mauricelambert/cve-2022-47986
CVE-2022-47986 : modules Python, Ruby, NMAP et Metasploit pour exploiter la vulnérabilité.
 dennisdgr/cve-2026-31431-poc
Une version adaptée de l'exploit copy fail pour utiliser des paramètres au lieu de vous plonger dans un shell root.
 prapul1/vulnhub-dc1-writeup
VulnHub DC-1 boot-to-root — exploitation de CVE-2018-7600 (Drupalgeddon2) pour une RCE, extraction des identifiants de la base de données depuis…
 armircetaj/tetragon-dirtyfrag
Blocage de la chaîne DirtyFrag LPE Linux (CVE-2026-43284 / CVE-2026-43500) au moment de l'exécution avec un TracingPolicy Cilium Tetragon
 dirtyfilthy/gxv3175-remote-code-exec
Exécution de code à distance pour le téléphone VoIP Grandstream GXV3175.
 darioomatos/cve-2026-31431-copyfail
Analyse pédagogique de la CVE-2026-31431, une élévation de privilèges locale du noyau Linux via l'opération en place AEAD d'AF_ALG, incluant la cause…
 fsn4k3/dahua-dvr-metasploit
Module Metasploit amélioré pour CVE-2013-6117 (contournement de l'authentification du DVR Dahua)








