
 #1
Frameworks complets pour le développement, le test et l'exécution d'exploits.
Recommandé par Kitploit
 rainbowdynamix/fortilol
FortiClient FortiShield exploit (CVE-2015-5736) pour Windows 10 1809
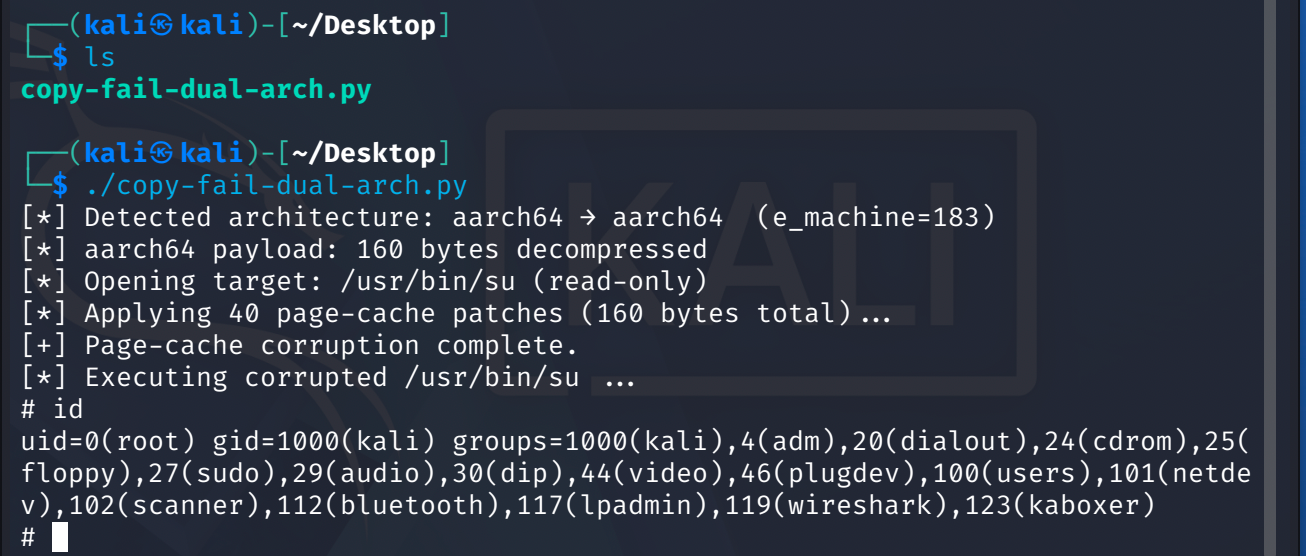 0xer0/cve-2026-31431-copy-fail-add-arm64
Exploit Python pour CVE-2026-31431, une élévation locale de privilèges dans le noyau Linux via AF_ALG et splice() pour écrire dans le cache de pages,…
 kongqbin/cve-2016-5195
Implémentation éducative de l'exploit d'élévation de privilèges Dirty COW (CVE-2016-5195), incluant le payload de condition de course et l'escalade…
 whatswrongandwhy/cve-2017-16995
Exploit autonome pour CVE-2017-16995, une vulnérabilité d'élévation de privilèges locale du noyau Linux, fournissant une preuve de concept prête à…
 0b0111100/2008
Implémentations d'exploits pour le noyau Linux ciblant CVE-2008-0600, CVE-2008-0900 et CVE-2008-4210, fournissant un code de preuve de concept pour…
 0b0111100/2006
Exploits d'élévation de privilèges du noyau Linux ciblant CVE-2006-2451 et CVE-2006-3626, fournissant un code de preuve de concept pour l'élévation…
 aboubacar70/lab1-metasploitable
Exploitation des vulnérabilités sur la version vsftpd 2.3.4 du service ftp (CVE-2011-2523)
 r3dw4n48m3d/cve-2021-3493-exploit
Exploit d'élévation de privilèges locale en C pour CVE-2021-3493, ciblant OverlayFS dans les noyaux Linux antérieurs à 5.11. Fournit des instructions…
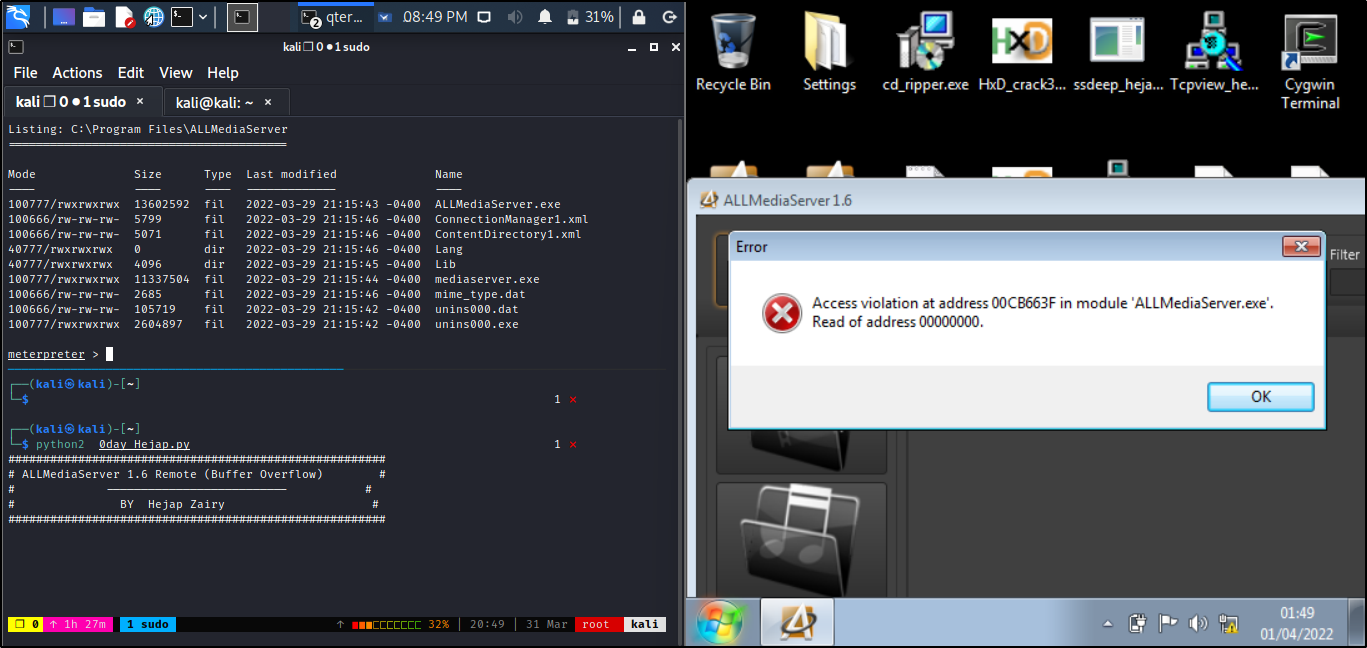 matrix07ksa/allmediaserver-1.6-buffer-overflow
Exploit de débordement de tampon à distance avec écrasement de SEH pour ALLMediaServer 1.6, fourni comme module Metasploit ciblant CVE-2022-28381.
 flags-alt/abyss-c2
Framework C2 complet pour l'exploitation IoT (CVE-2020-25078) avec panneau web en temps réel, acquisition de cibles multi-sources, scan de…
 0b0111100/2009
Collection d'exploits pour le noyau Linux ciblant CVE-2009-1185, CVE-2009-1337, CVE-2009-2692, CVE-2009-2698 et CVE-2009-3547, fournissant un code de…
 exploiteoom/cve-2026-31431
Exploit pour CVE-2026-31431 qui élève les privilèges en modifiant l'ID utilisateur, avec un script de vérification et des instructions d'atténuation…
 jnamerz/copyfail-cve-2026-31431
Implémentation en C d'un exploit proof-of-concept pour CVE-2026-31431, démontrant la vulnérabilité et fournissant un exploit compilable et exécutable…
 s1eezer/cve-2026-8069
Écrit technique et preuve de concept pour CVE-2026-8069, une élévation de privilèges locale dans les services Acer NitroSense et PredatorSense,…
 ckq7703/cve-2020-1472
Exploit pour CVE-2020-1472 (Zerologon) qui exploite une faille cryptographique dans Netlogon pour élever les privilèges jusqu'à administrateur de…
 callrbx/pkexec-lpe-poc
Preuve de concept pour CVE-2021-4034, une élévation de privilèges locale dans pkexec, permettant l'exécution d'une charge utile arbitraire avec les…
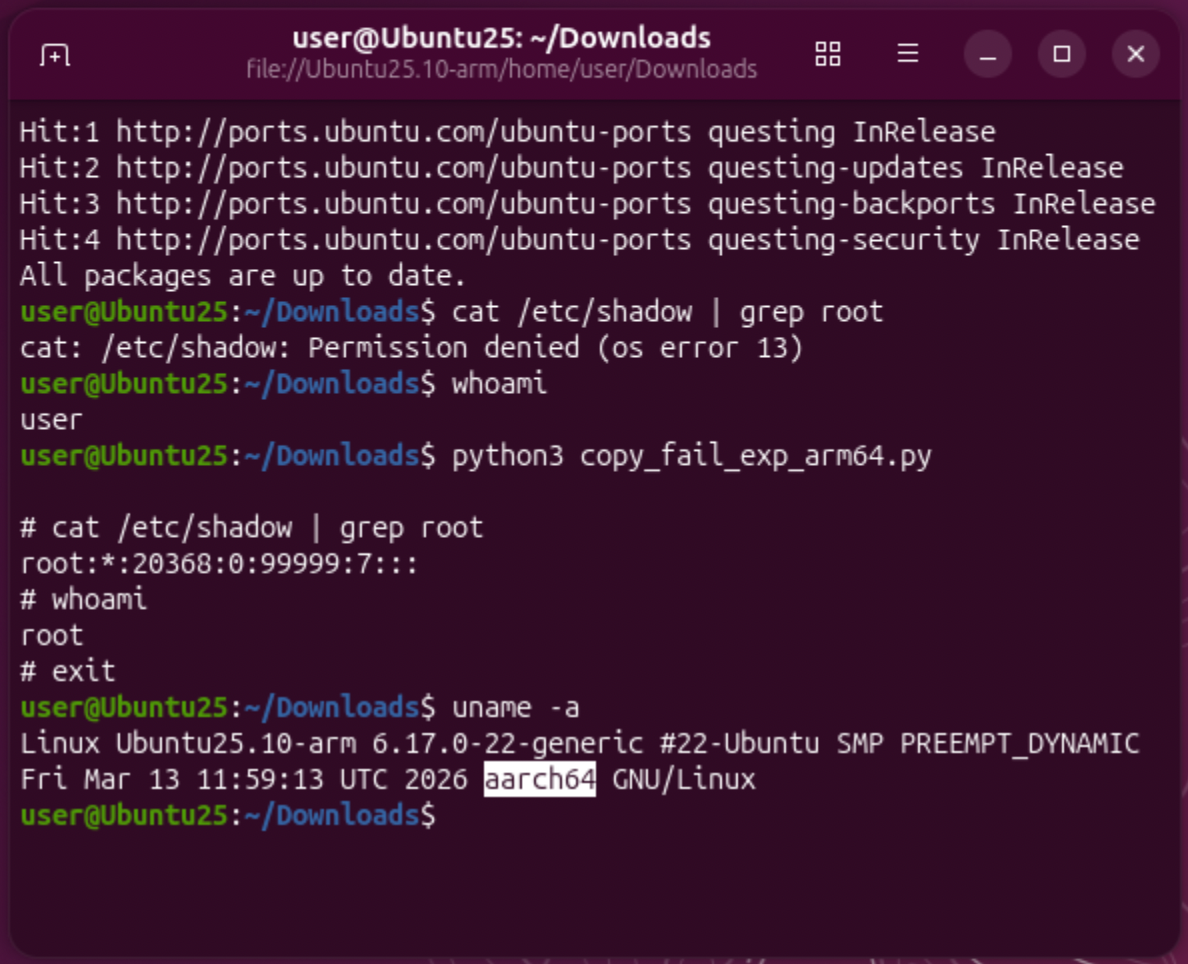 pascal-gujer/cve-2026-31431
Preuve de concept d'exploitation pour CVE-2026-31431, une élévation de privilèges locale sous Linux via un bug de logique authencesn, avec variante…
 0x00-0x00/cve-2015-3224
Modification du module Metasploit pour RCE dans la console Ruby-On-Rails CVE-2015-3224








