
 #1
Frameworks complets pour le développement, le test et l'exécution d'exploits.
Recommandé par Kitploit

 dorlow/hazel-cve-2026-43499
Exploit racine temporaire spécifique au firmware pour Toshiba/Amazon Fire TV (hazel) utilisant CVE-2026-43499. Implémente une UAF futex-PI ARM32, une…
 begitdj/cve-2019-2215-markw
Exploit pour CVE-2019-2215 permettant d'obtenir un accès root temporaire sur les appareils Xiaomi MIUI, afin de déverrouiller le bootloader et de…
 xwpdx0/poc-2025-9074
Docker API CVE-2025-9074 PoC (Preuve de concept). Un framework d'exploitation sophistiqué pour CVE-2025-9074, ciblant les points de terminaison…
 percivalll/copy-fail-cve-2026-31431-statically-poc
Preuve de concept statique en Go pour CVE-2026-31431, exploitant Linux AF_ALG et splice(2) pour déclencher la vulnérabilité. Fournit des binaires…
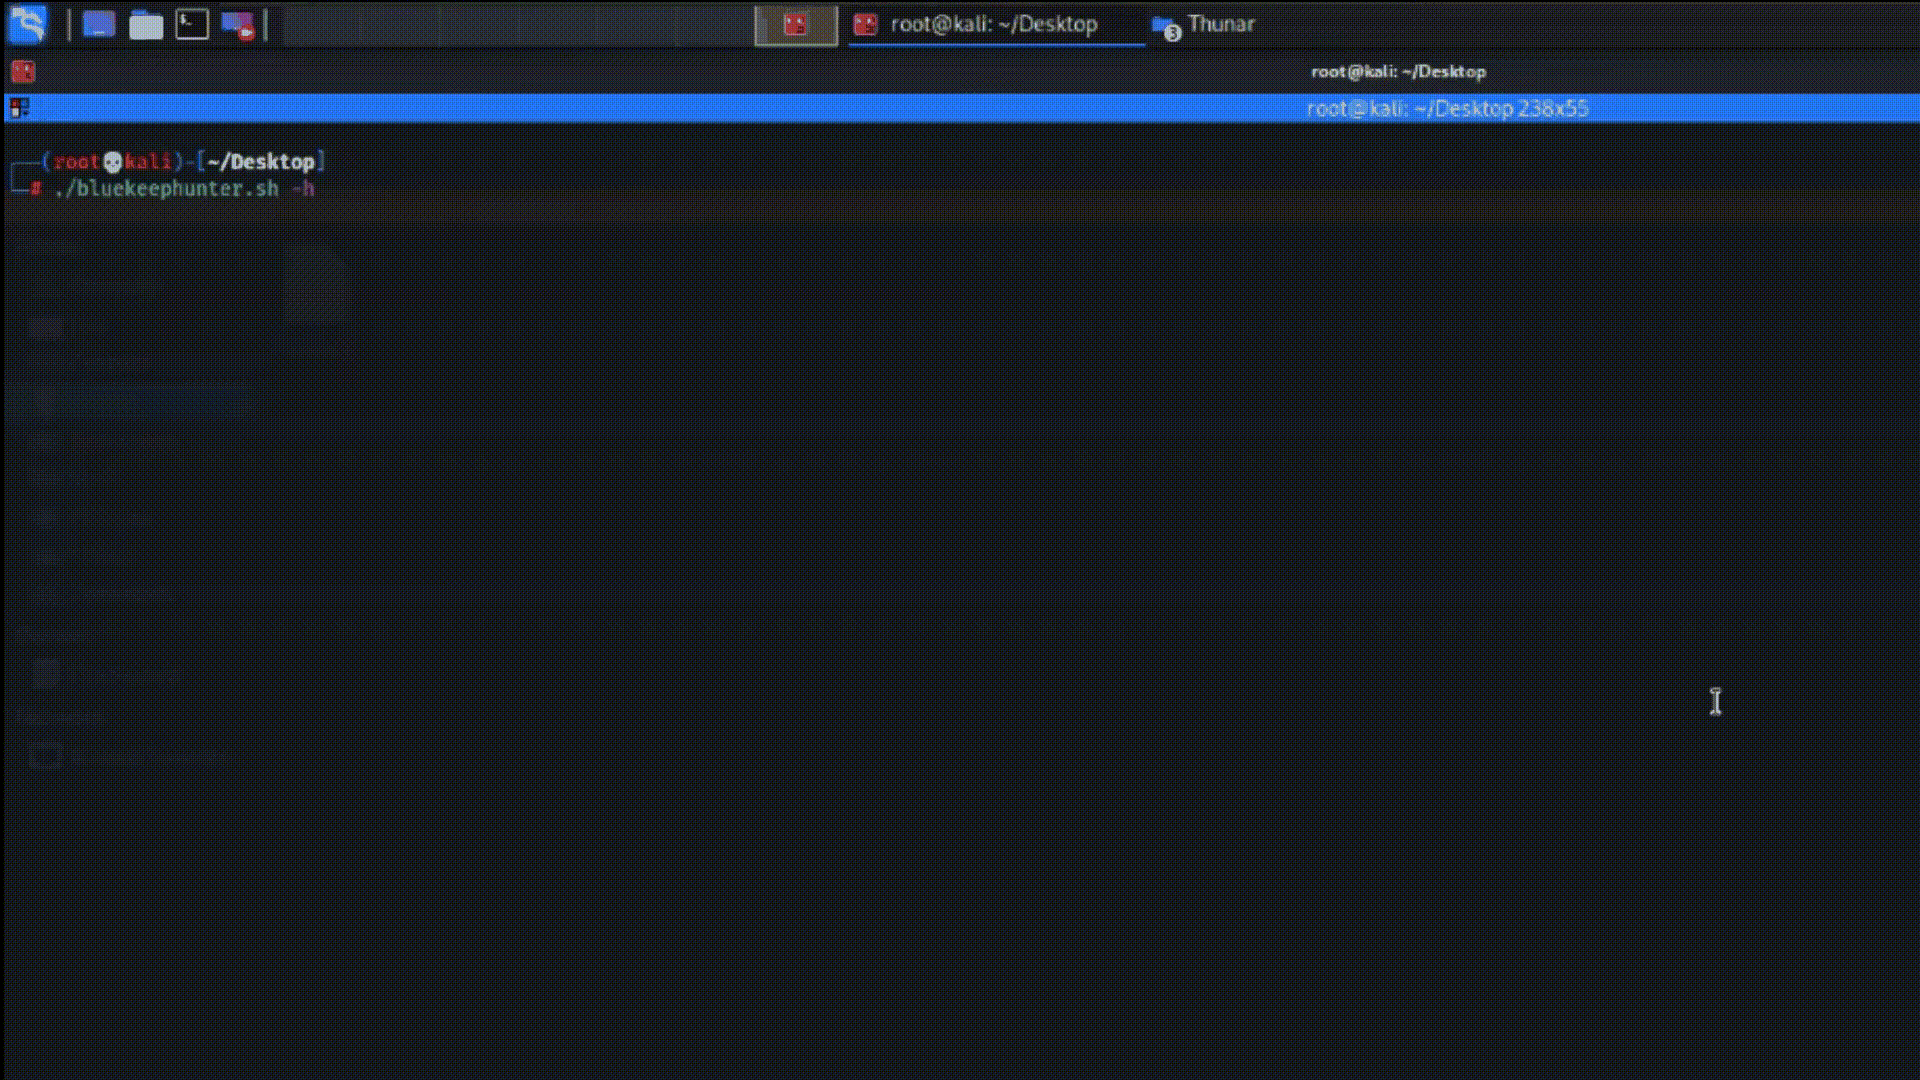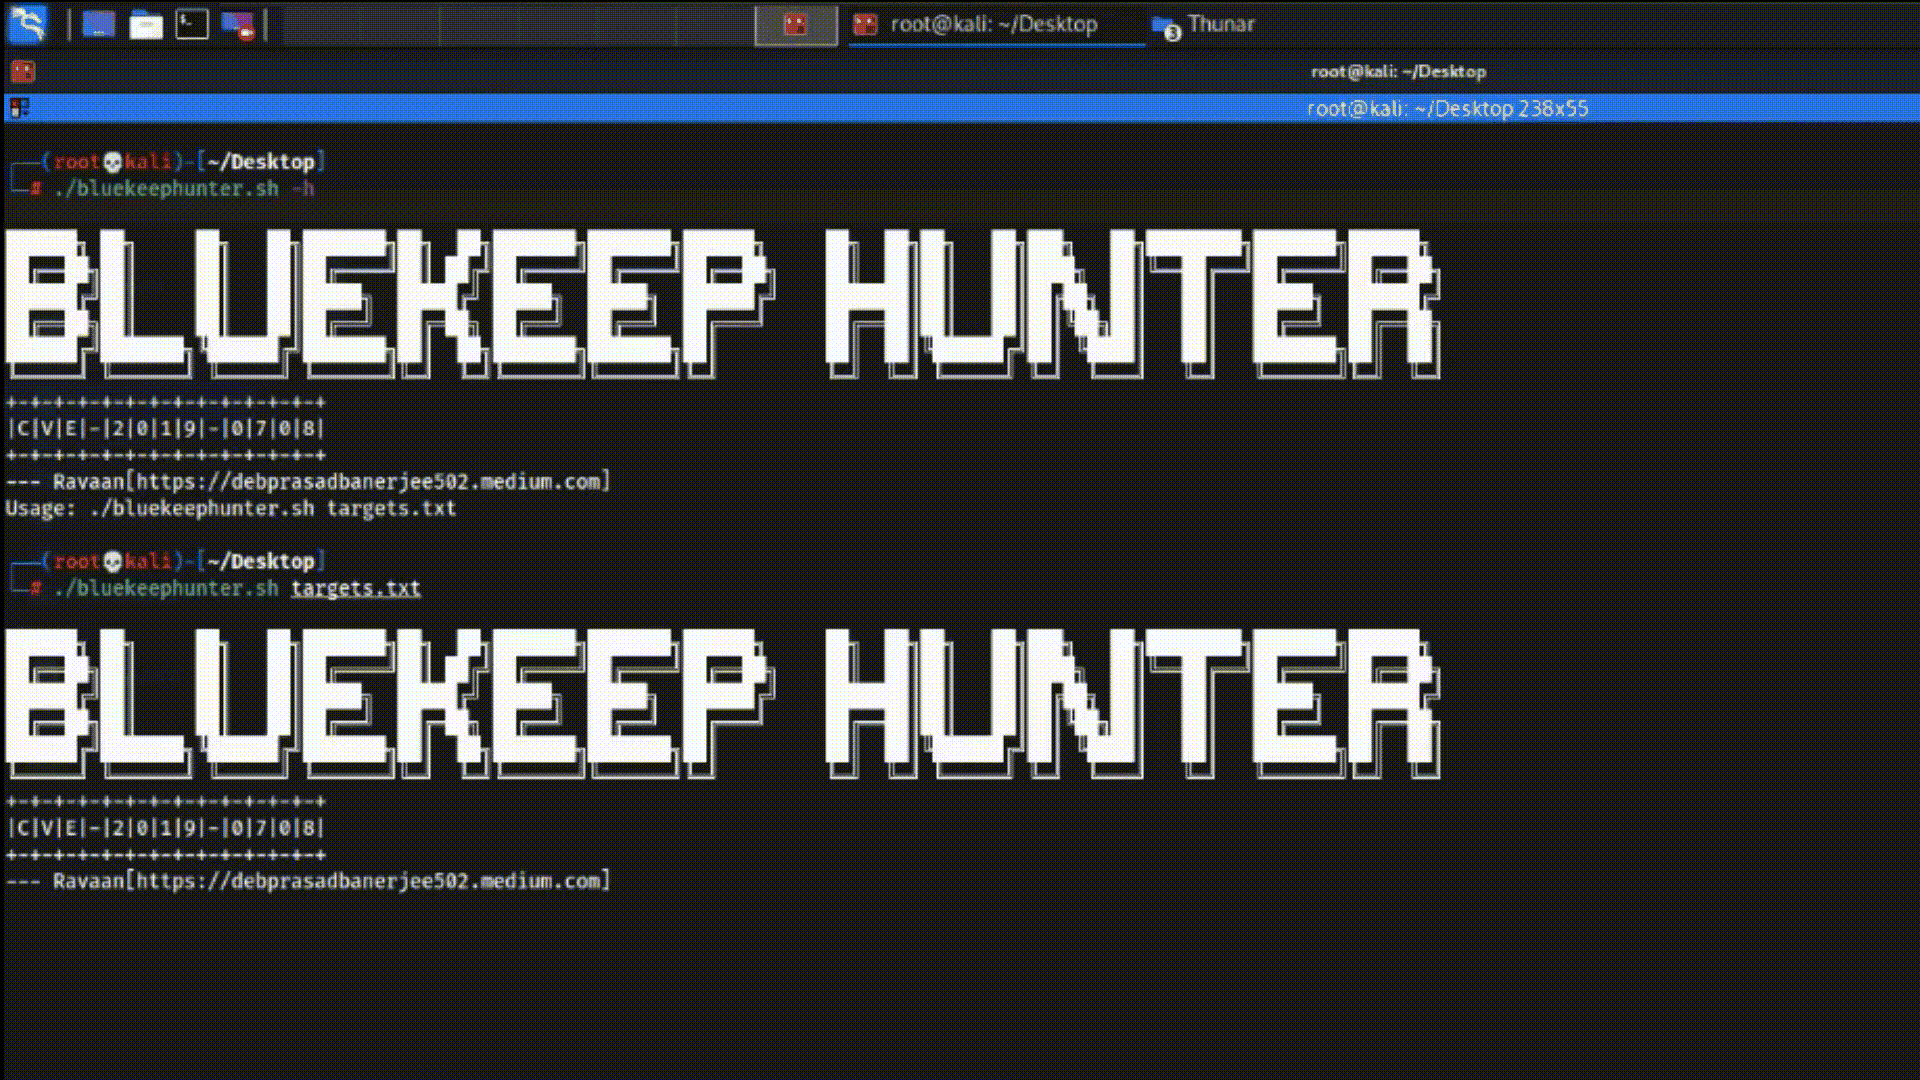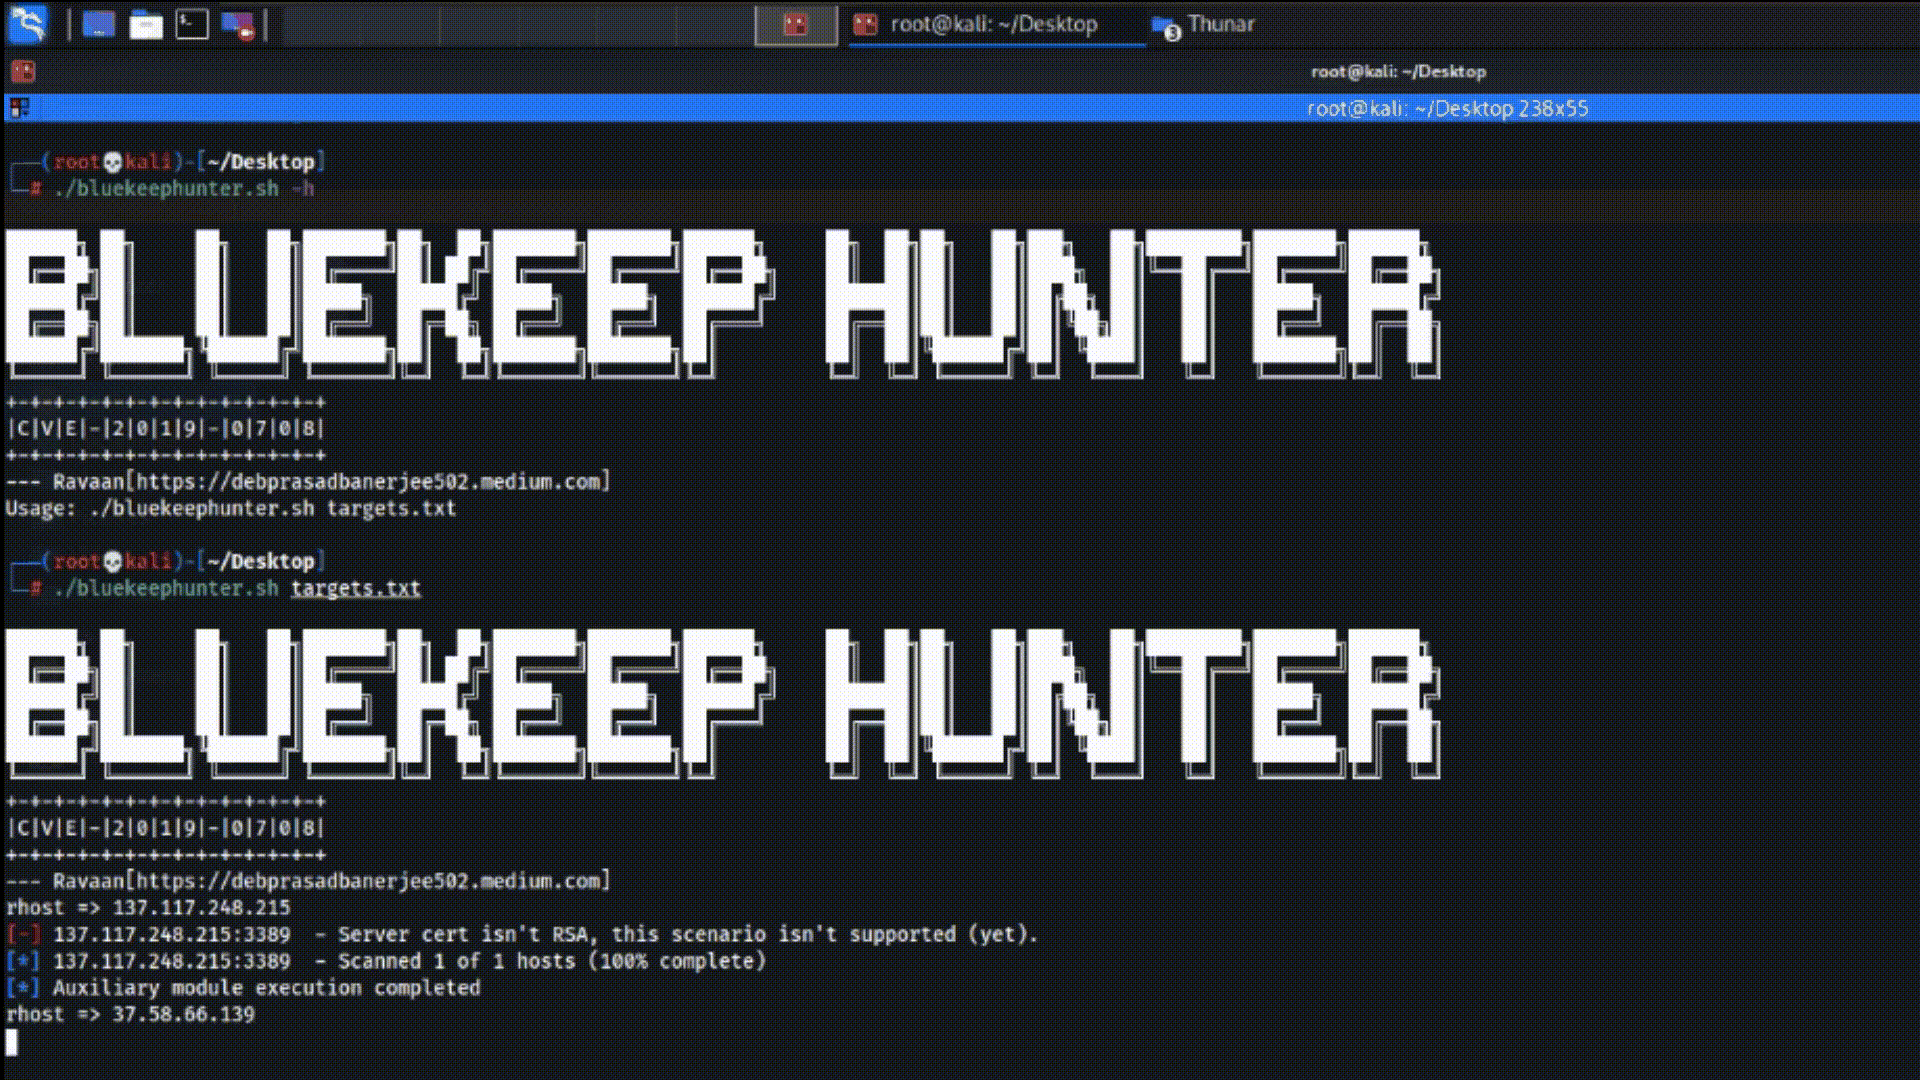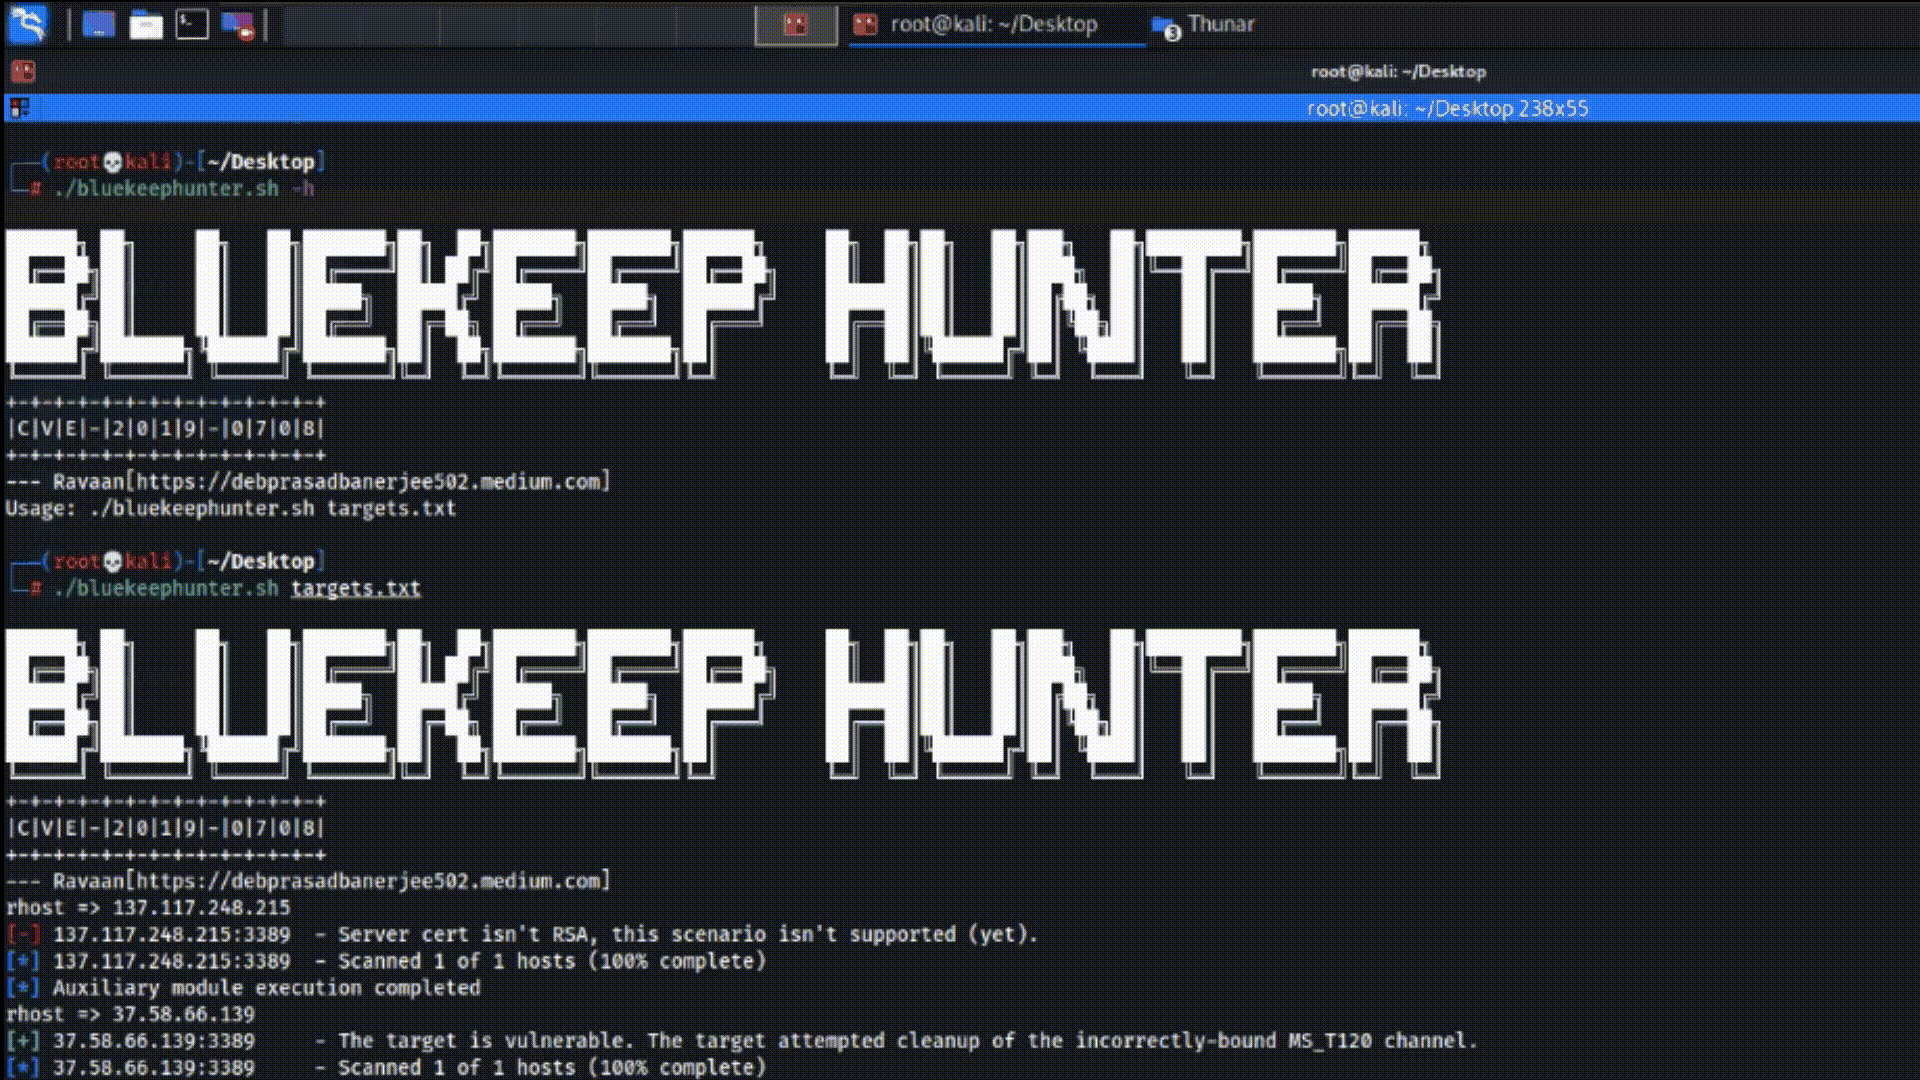 ravaan21/bluekeep-hunter
CVE-2019-0708, Un outil qui chasse en masse la vulnérabilité BlueKeep pour l'exploitation.
 jonstratton/selenium-node-takeover-kit
Une collection de tests selenium qui pourrait aider à la prise de contrôle d'un nœud selenium.
 tiagob0b/cve-2021-22005
Module Metasploit pour la vulnérabilité de téléversement arbitraire de fichiers CVE-2021-22005 dans VMware vCenter, avec preuve de concept et exploit…
 koozxcv/cve-2014-7911-cve-2014-4322_get_root_privilege
Vulnérabilité CVE-2014-7911 et vulnérabilité CVE-2014-4322 pour obtenir les privilèges root !
 lkeld/cve-2026-43499-poc
Arme de preuve de concept pour CVE-2026-43499 (GhostLock), un bug du rtmutex du noyau Linux permettant une élévation locale de privilèges. Inclut des…
 luotian2/cve-2026-31431
Exploit pour CVE-2026-31431, un bug authencesn du noyau Linux permettant une élévation de privilèges locale et une évasion de conteneur via une…
 ambionics/spip-exploits
Chaîne d'exploitation Python pour les CVE SPIP 2026-72708/72709/72710, enchaînant une injection SQL non authentifiée vers une prise de contrôle de…
 jaf0rk/cve-2026-5281-cve-2026-11057-fullchain
# Chaîne d'exploitation complète pour Android Chromium combinant la fuite d'informations CVE-2026-11057 et l'use-after-free CVE-2026-5281 pour…
 cs8425/copy-fail-go
Exploit basé sur Go pour CVE-2026-31431, une vulnérabilité d'élévation de privilèges locale, qui modifie /usr/bin/su pour obtenir un accès root sur…
 pupiles/bof-dnsmasq-cve-2017-14493
dnsmasq rop exploit avec contournement NX
 ruik-tech/ghostlock-s25fe
GhostLock (CVE-2026-43499) pour le Galaxy S25 FE (W.I.P)
 n1shant-sinha/cve-2017-0199
Boîte à outils d'exploitation CVE-2017-0199 - v2.0 est un script Python pratique qui fournit un moyen rapide et efficace d'exploiter Microsoft RTF…
 abdurahmon3236/cve-2024-38472
# Module Metasploit exploitant le SSRF du serveur Apache HTTP (CVE-2024-38472) sous Windows pour atteindre des services internes et exécuter du code…
 shinthink/pbck-exploit
📤 Framework d'exploitation massive pour CVE-2026-56290 — Page Builder CK Joomla : téléchargement de fichier non authentifié menant à une exécution…








