
 #1
Frameworks complets pour le développement, le test et l'exécution d'exploits.
Recommandé par Kitploit
 rvzsec/cve-2026-31431
PoC d'exploits pour CVE-2026-31431, une élévation de privilèges locale (LPE) du noyau Linux via l'écriture dans le cache de pages authencesn,…
 lightsey/cve-2015-1592
Modules Metasploit et fichiers de génération de payloads issus de ma présentation à Houston Perl Mongers sur cette vulnérabilité.
 sfrdevelopment/windows-smb-vulnerability-framework-cve-2025-33073
# Cadre de recherche pour CVE-2025-33073, une vulnérabilité d'élévation de privilèges du client SMB Windows. Fournit des implémentations…
 jirojo2/drupalgeddon2
MSF exploit module pour Drupalgeddon 2 (CVE-2018-7600 / SA-CORE-2018-002)
 f4t1h21/cve-2021-3560-polkit-dbus
f4T1H's script PoC pour CVE-2021-3560 Polkit D-Bus Privilege Escalation
 waterrr/nopac
Exploitation de CVE-2021-42278 et CVE-2021-42287
 34zy/githarvest3r
Outil simple de collecte d'exploits CVE depuis GitHub écrit en Python.
 bitplugg/kitsune
🦊 nine-tailed pentest framework — nmap + msf + aircrack + sqlmap dans une seule CLI · 25 modules · session SQLite · TUI · REST API · pipx install
 yuspring/cve-2026-31431-poc
Preuve de concept d'exploitation pour CVE-2026-31431, une élévation de privilèges dans le noyau Linux via le contournement de la vérification de…
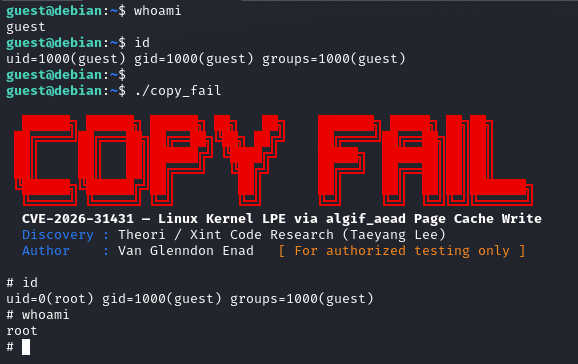 sl4ck0th/cve-2026-31431-poc
Preuve de concept d'exploitation pour CVE-2026-31431, une élévation de privilèges locale du noyau Linux via l'écriture dans le cache de pages AF_ALG,…
 j4ck3lsyn-gen2/cve-2026-58457
Outils PoC pour CVE-2026-58457 : Injection de commandes OS non authentifiée menant à un accès root à distance sur le répéteur Wi-Fi Shenzhen Aitemi…
 xerxes-2/cve-2026-31431-rs
# Preuve de concept basée sur Rust pour CVE-2026-31431, exploitant AF_ALG et splice pour écraser /bin/su et lancer un shell root. Binaires no_std…
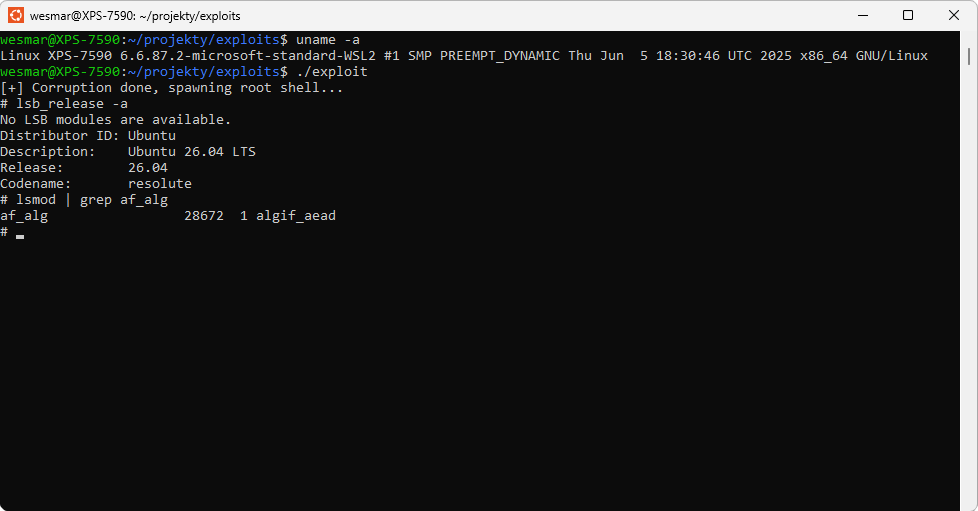 wesmar/cve-2026-31431
Preuve de concept fonctionnelle pour CVE-2026-31431, une élévation de privilèges locale du noyau Linux via la corruption du cache de pages AEAD…
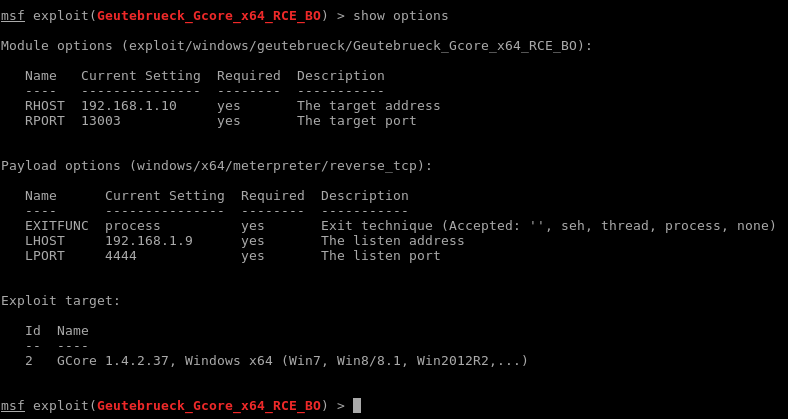 m4p0/geutebrueck_gcore_x64_rce_bo
Module Metasploit pour le système Geutebrueck GCore "gestion vidéo". Testé avec les versions 1.3.8.42 et 1.4.2.37.
 can/cve-2015-5374-dos-poc
Exploit DoS pour CVE-2015-5374 ciblant les modules Ethernet Siemens SIPROTEC 4 et Compact EN100 via un paquet UDP forgé vers le port 50000, avec un…
 ben-slates/cve-2026-31431-exploit
Preuve de concept d'exploitation pour CVE-2026-31431, une vulnérabilité de corruption du cache de pages du noyau Linux permettant une élévation de…
 bkaraceylan/cve-2019-12840_poc
PoC pour l'exécution de commandes à distance authentifiée via la mise à jour de paquets Webmin
 spiralbl0ck/-cve-2018-0834-aab-aar
CVE-2018-0834 exécution complète de code








