
 #1
Frameworks complets pour le développement, le test et l'exécution d'exploits.
Recommandé par Kitploit
 diabl0w/cve-2022-22057_sm-f926u
# Exploit du pilote Qualcomm kgsl (CVE-2022-22057) pour les appareils Samsung Galaxy Permet d'obtenir une lecture/écriture arbitraire de la mémoire…
 ele7enxxh/cve-2014-7911
Exploit de preuve de concept pour l'élévation de privilèges locale sur Android (CVE-2014-7911) ciblant Nexus5 avec ROP chain et heap spraying pour…
 davidcarliez/mythic_telegram_profile
Profil Mythic C2 qui tunnelise le trafic des agents Athena et Apollo via des messages bot-à-bot Telegram, reliant les charges utiles chiffrées à…
 alihzsec/cve-2026-31431
Preuve de concept d'exploitation pour CVE-2026-31431, une vulnérabilité d'élévation de privilèges locale sous Linux, démontrant l'exploitation du…
 bo0l3an/cve-2024-49112-poc
CVE-2024-49112 LDAP RCE PoC et module Metasploit
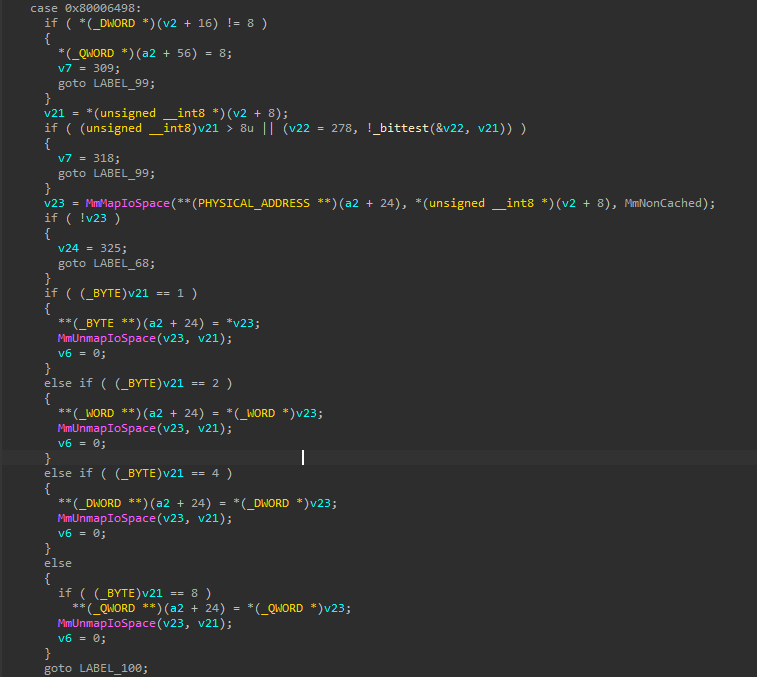 demoo1337/throttlestop
Exploit d'élévation de privilèges CVE-2025-7771 ThrottleStop.sys - accès IOCTL sans restriction à la mémoire physique via MmMapIoSpace
 0dayninja/cve-2021-24155.rb
Exploit d'exécution de code à distance authentifié pour Backup Guard WordPress
 otsmane-ahmed/cve-2025-29384-poc
Exploit de preuve de concept pour CVE-2025-29384, un débordement de tampon critique basé sur la pile dans les routeurs Tenda AC9. Inclut des modules…
 wilfred-wulbou/hg532d-rce-exploit
Une exploitation d'exécution de code à distance (RCE) pour le Huawei HG532d basée sur la vulnérabilité CVE-2017-17215. Modifiée à partir du code PoC…
 zeop-cybersec/apache_normalize_path
Modules Metasploit-Framework (scanner et exploit) pour les CVE-2021-41773 et CVE-2021-42013 (traversée de chemin dans Apache 2.4.49/2.4.50)
 epsilonpointori/ikev2-poc
IKEv2, ikeext.dll, CVE-2026-33824, double libération, grooming du tas, ROP, fragmentation SKF, exploit Windows, anti-débogage, obfuscation,…
 tc4dy/cve-2026-53921-poc-exploit
CVE-2026-53921 – Débordement de pile odhcpd (CVSS 9.8) 🛡️ Write-Up détaillé et complet de la vulnérabilité, avec vérificateur et multi-exploit pour…
 attackercan/wp2shell-poc2
CVE-2026-63030
 perongh/badepoll-selinux-disabler
Utilisez CVE-2026-43074 pour désactiver SELinux sur Android (Linux 6.6/6.12)
 hluwa/cobaltstrike_swing_xss2rce
Exploit pour la CVE-2022-39197, une vulnérabilité de cross-site scripting dans l'interface graphique Swing de Cobalt Strike qui permet l'exécution de…
 cracksoft900/blue-borne
Exploits et framework BlueBorne Ce dépôt contient un code de preuve de concept (PoC) de divers exploits pour les vulnérabilités BlueBorne. Dans le…
 taroballzchen/cve-2021-44228-log4jvulnscanner-metasploit
outil open source de détection et de scan pour découvrir et fuzzer la vulnérabilité Log4J RCE CVE-2021-44228
 ruthlezs/ie11_vbscript_exploit
Générateur d'exploit pour CVE-2018-8174 & CVE-2019-0768 (RCE via exécution VBScript dans IE11)








