
 #1
Frameworks complets pour le développement, le test et l'exécution d'exploits.
Recommandé par Kitploit
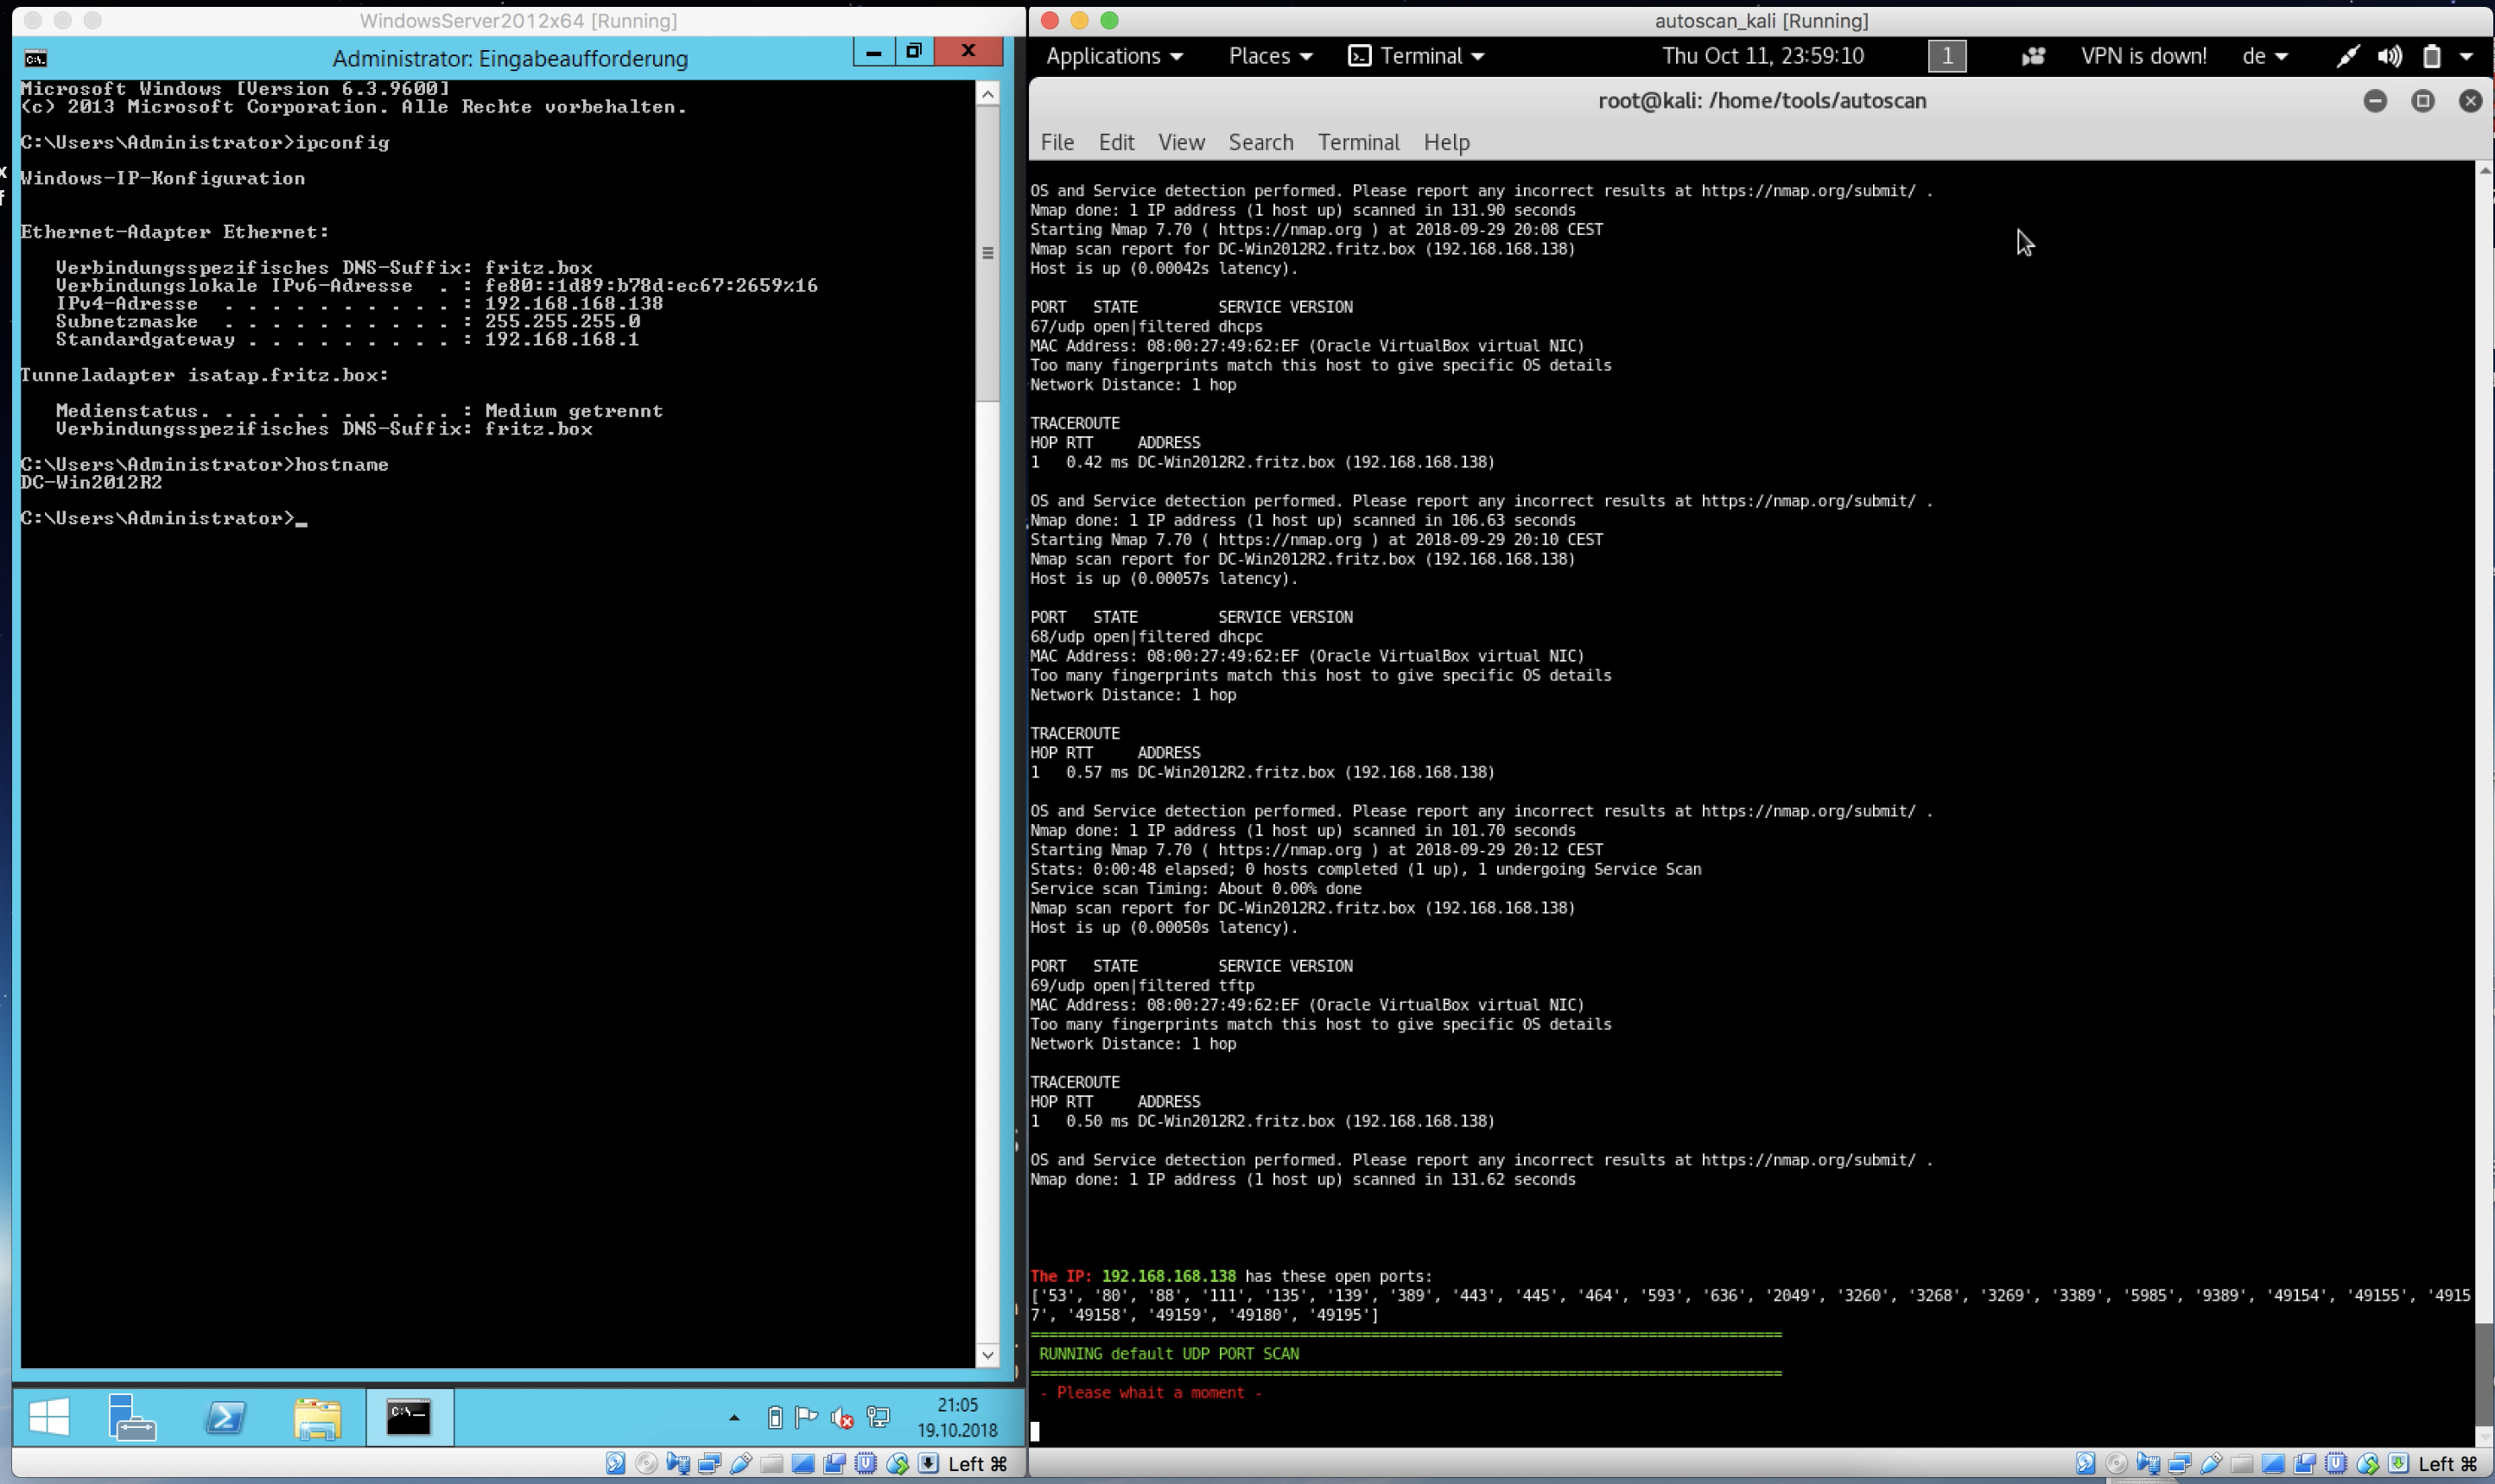
 darksh3llgr/autoscan
Scan automatisé, Pentesting , Exploitation et Rapport
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 édition Zhuzhu – suppression des pièges cachés, suppression des caractéristiques de trafic, imitation d'un service API réel pour le…
 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2 : Plateforme avancée de recherche Red Team pour LLM avec l'algorithme PAIR et l'évaluation LLM-as-a-Judge
 expliot-framework/expliot
Miroir en lecture seule - Pas de pull requests
 nishitvp/better_opts_attacks
Cadre d'attaque pour contourner les défenses contre l'injection de prompts basées sur le fine-tuning (SecAlign, SecAlign++, StruQ) en utilisant des…
 taroballzchen/cve-2021-21972
CVE-2021-21972 RCE non autorisée dans VMware vCenter script d'exploitation Metasploit
 jiansiting/weblogic-cve-2018-2628
Exploit Python pour CVE-2018-2628 ciblant la vulnérabilité de désérialisation d'Oracle WebLogic Server. Permet l'exécution de code à distance sur des…
 voidsec/cve-2019-5624
Une preuve de concept pour la vulnérabilité CVE-2019-5624 de Metasploit (exécution de code à distance via la gestion non sécurisée des ZIP dans…
 dinosn/cve-2026-32710
# Écriture hors limites du tas dans MariaDB JSON_SCHEMA_VALID() → élévation de privilèges persistante (assistée en laboratoire)
 thecybergeek/cve-2026-3888-snap-confine-systemd-tmpfiles-lpe
Exploit d'élévation de privilèges locale pour CVE-2026-3888 ciblant snap-confine et systemd-tmpfiles sur Ubuntu, fournissant des variantes SUID et…
 h00die/msf-testing-scripts
Modules Metasploit en cours de test
 enki-kr/cve-2026-32223-usbprint-exploit
Preuve de concept d'exploitation pour CVE-2026-32223, un débordement de tampon basé sur le tas dans le pilote d'impression USB Windows…
 k8gege/cve-2021-1675
Exploit pour CVE-2021-1675 (PrintNightmare) permettant une élévation de privilèges au niveau SYSTEM, locale et distante, sur Windows via le service…
 tc4dy/cve-2026-15409-15410-framework
Framework multi-exploits pour SonicWall SMA1000 enchaînant SSRF (CVE-2026-15409) à une RCE Erlang et une élévation des privilèges root…
 wqsemc/cve-2019-0708
Exploit initial pour CVE-2019-0708, BlueKeep CVE-2019-0708 BlueKeep RDP Remote Windows Kernel Use After Free. Le pilote RDP termdd.sys gère…
 taroballzchen/cve-2022-40684-metasploit-scanner
Un contournement d'authentification utilisant un chemin ou canal alternatif dans un produit Fortinet
 leviticus-triage/chromsploit-framework
Framework d'exploitation avancé propulsé par l'IA | CVE-2025-4664 & CVE-2025-2783 & CVE-2025-2857 & CVE-2025-30397
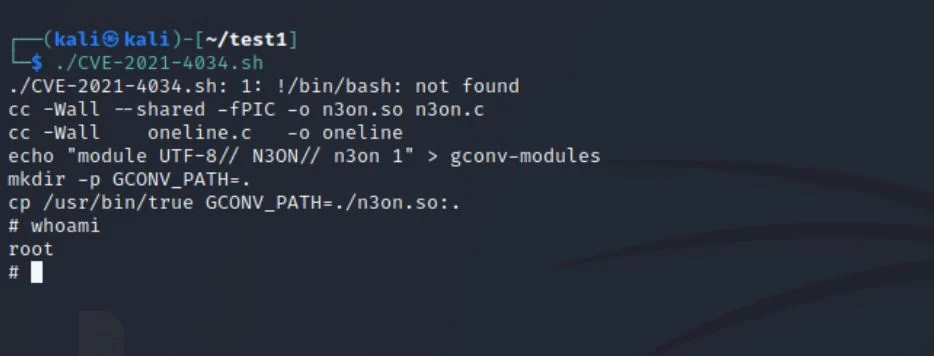 neonwhiterabbit/cve-2021-4034
# Script Bash exploitant CVE-2021-4034 (Pwnkit) pour l'élévation de privilèges locale sur les systèmes Linux vulnérables. Exécution par copier-coller…








