
 #1
Frameworks complets pour le développement, le test et l'exécution d'exploits.
Recommandé par Kitploit
 rfunix/tengu
Serveur MCP de test d'intrusion piloté par IA
 blacksnufkin/cheshire
Plugin de service Adaptix C2 qui pilote l'analyse des payloads LitterBox depuis l'interface opérateur.
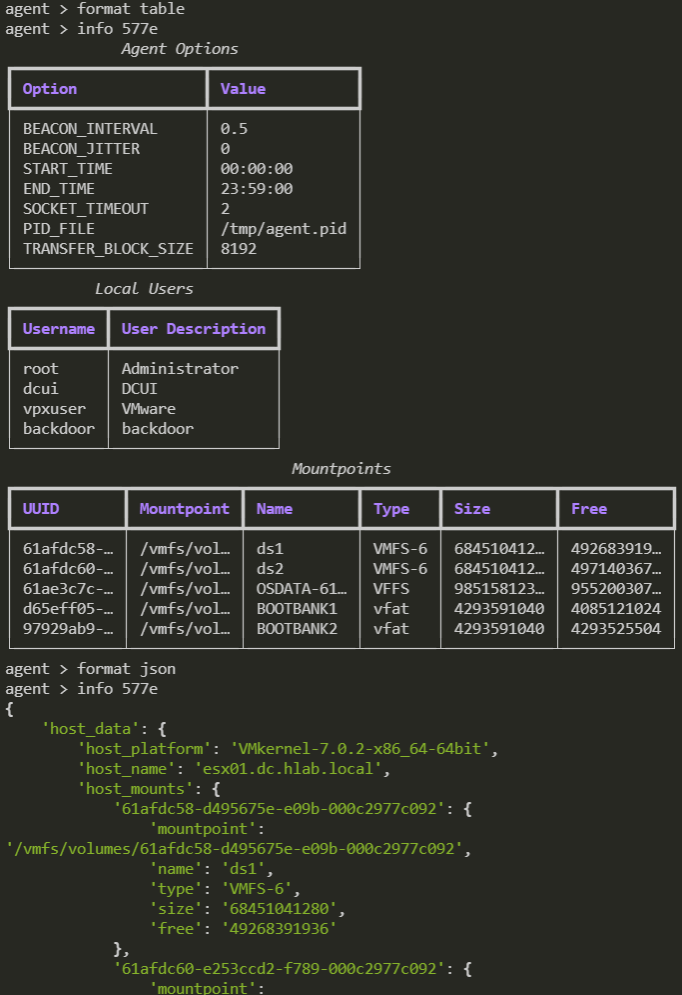 psmths/reave
WIP Cadre de post-exploitation adapté aux hyperviseurs.
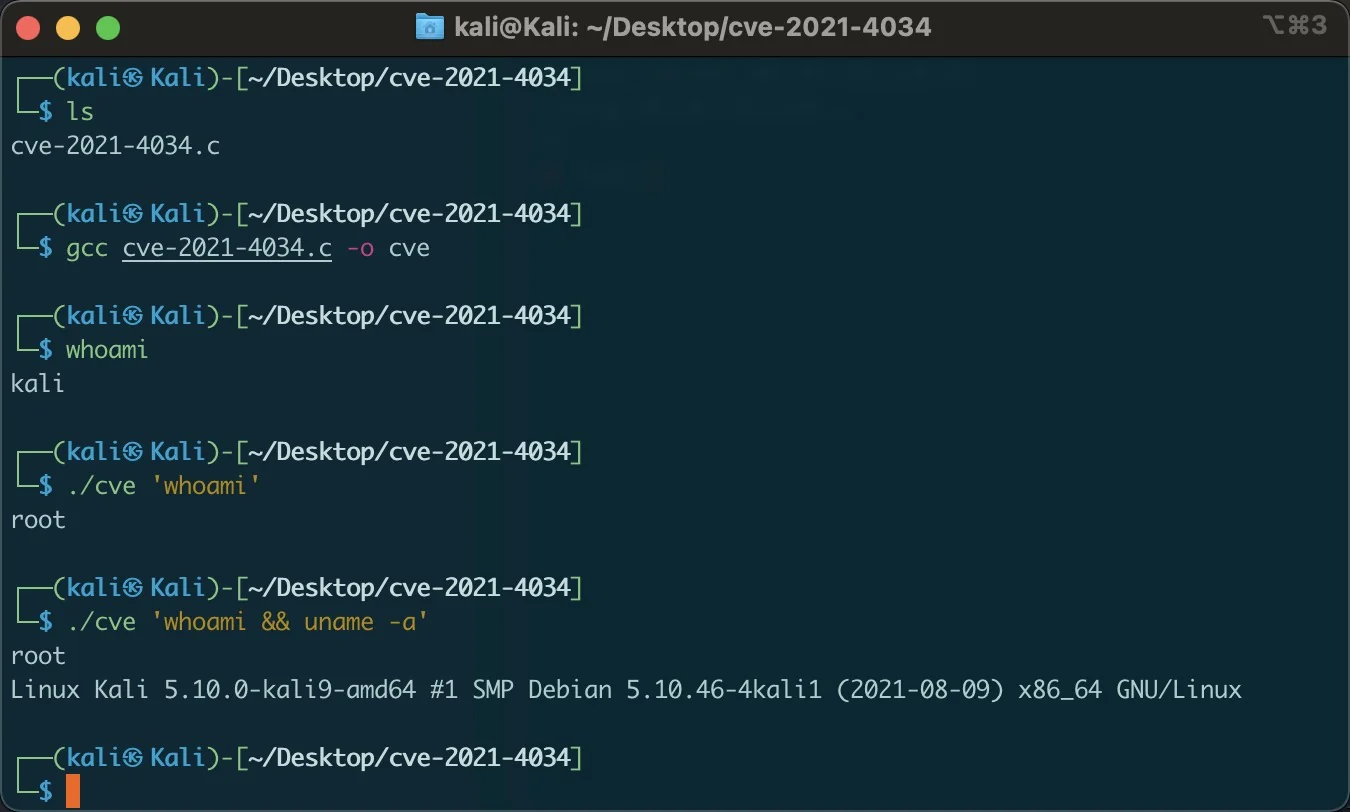 zhzyker/cve-2021-4034
polkit pkexec Vulnérabilité de privilèges locaux pour ajouter des commandes personnalisées
 galoryber/fawkes
Fawkes est un agent Mythic C2 en golang exclusivement écrit par IA.
 pentest-a2p2v/pentest-a2p2v-core
Fonctionnalité principale d'A2P2V (basée sur la ligne de commande)
 tc4dy/cve-2026-54121-poc-exploit
👻 CVE-2026-54121 - Best CertiGhost AD CS Multi-Exploit Framework | Boîte à outils avancée avec serveurs DC/LDAP non autorisés, abus de certificats,…
 crihexe/copy-fail-tiny-elf-cve-2026-31431
# Construction PoC minimaliste sans libc d'un ELF Linux x86_64 pour Copy Fail (CVE-2026-31431)
 quyicheng03-boop/xiaomi15-dada-cve-2026-64560
Adaptation liée à l'appareil de la CVE-2026-64560 pour Xiaomi 15 dada OS4.0.0.8
 arpsyndicate/suricata-vedas
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 15k CVEs
 mateusverass/ngixshell
scanner de CVE nginx + framework d'exploitation RCE (CVE-2026-42945 + 16 autres)
 l33tdawg/aether
Framework d'analyse de sécurité des contrats intelligents et de génération de PoC par IA
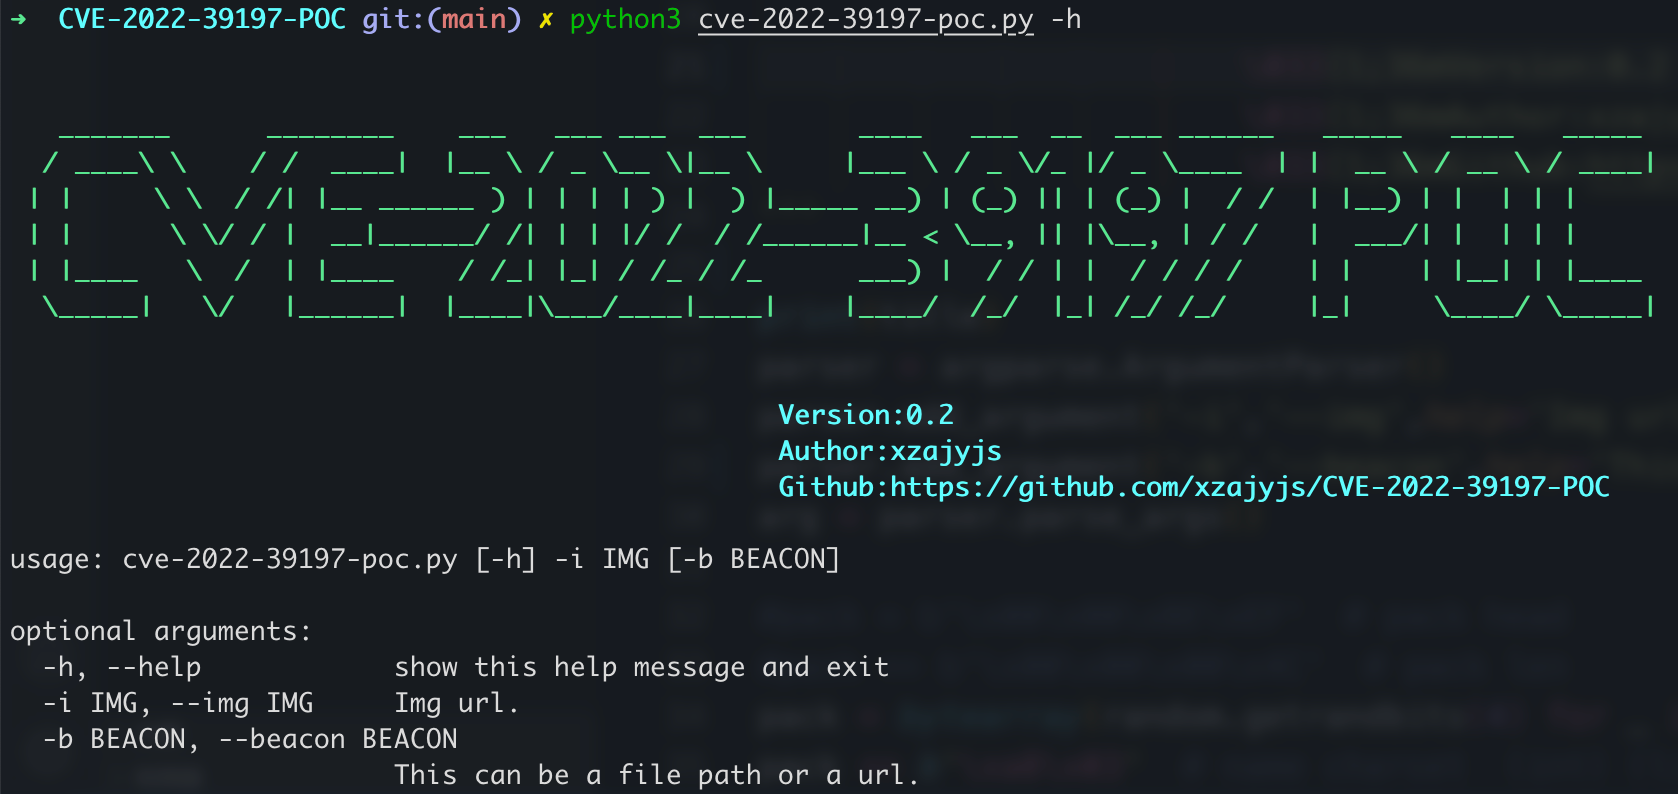 xzajyjs/cve-2022-39197-poc
PoC CVE-2022-39197 (CobaltStrike XSS <=4.7)
 g13net/lockjaw
Framework C2 Windows modulaire avec un teamserver Rust, un implant Zig, des appels système indirects, un contournement de l'AMSI, une injection…
 jbaines-r7/blankspace
Preuve de concept pour le téléversement arbitraire de fichiers EFSRPC (CVE-2021-43893)
 dimitrifourny/cve-2019-2215
Escalade de privilèges Android via une utilisation après libération dans binder.c
 aramosf/cve-2026-64468
Preuve de concept non privilégiée et élévation de privilèges locale x86_64 pour une use-after-free du Binder du noyau Linux (CVE-2026-64468), avec…








