
 #1
Frameworks complets pour le développement, le test et l'exécution d'exploits.
Recommandé par Kitploit
 cisc0-gif/kitt-lite
Outil CLI de pentesting basé sur Python
 blackarch/sploitctl
Récupérer, installer et rechercher des archives d'exploits provenant de sites d'exploits.
 chompie1337/linux_lpe_io_uring_cve-2021-41073
Exploit d'élévation de privilèges locale pour CVE-2021-41073, une vulnérabilité de confusion de types io_uring dans le noyau Linux, permettant…
 timwr/cve-2019-2215
Exploit d'escalade de privilèges du noyau Android pour CVE-2019-2215, fournissant une preuve de concept pour obtenir un accès root via une…
 rnalter/thundercloud
Framework d'exploitation de cloud
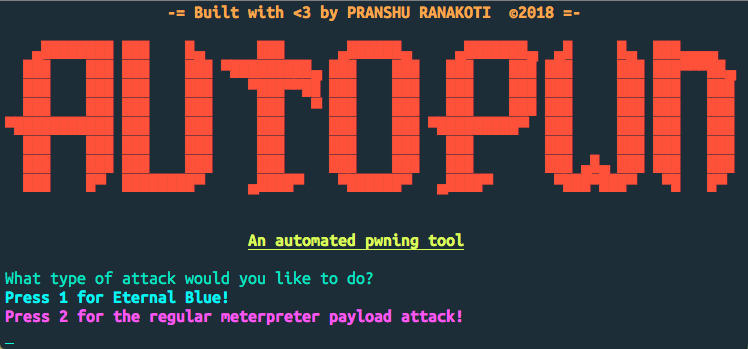 rpranshu/autopwn
Un outil d'automatisation de Metasploit simple basé sur bash !
 abdsec/cve-2016-0801
Exploit de preuve de concept en C pour CVE-2016-0801, démontrant une vulnérabilité spécifique dans les composants Android pour la recherche et les…
 arthastang/router-exploit-shovel
Génération automatisée d'applications pour les types de débordement de pile sur les routeurs sans fil
 redtimmy/richsploit
Boîte à outils d'exploitation pour RichFaces
 lame-projects/stratum-c2
Framework C2 dead-drop cloud — RSA-4096 + AES-256-GCM, 5 fournisseurs cloud, agents uniquement en Rust, maillage P2P, moteur de persistance, collecte…
 mrhenrike/embedxpl-forge
Embedded Device Security Assessment Framework — 700 modules, 350 CVEs, 55 vendors, APT Group Engine. Covers routers, IP cameras, GPON ONTs, ISP CPEs,…
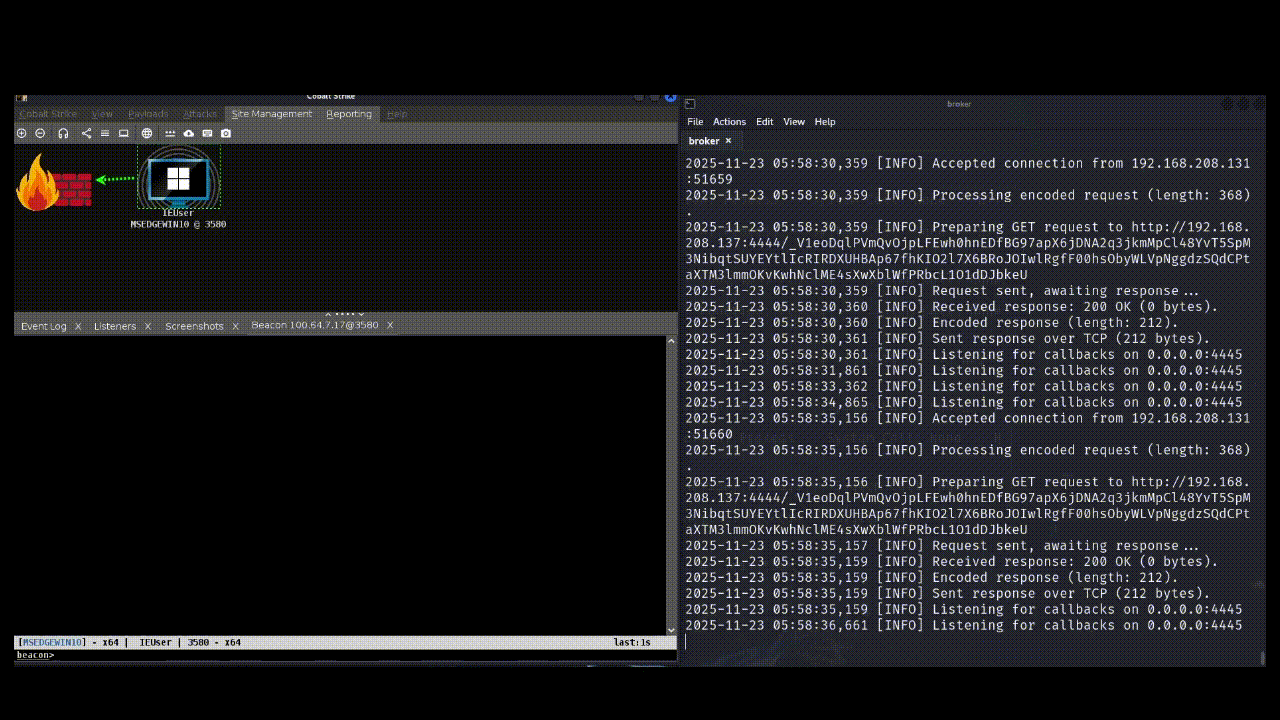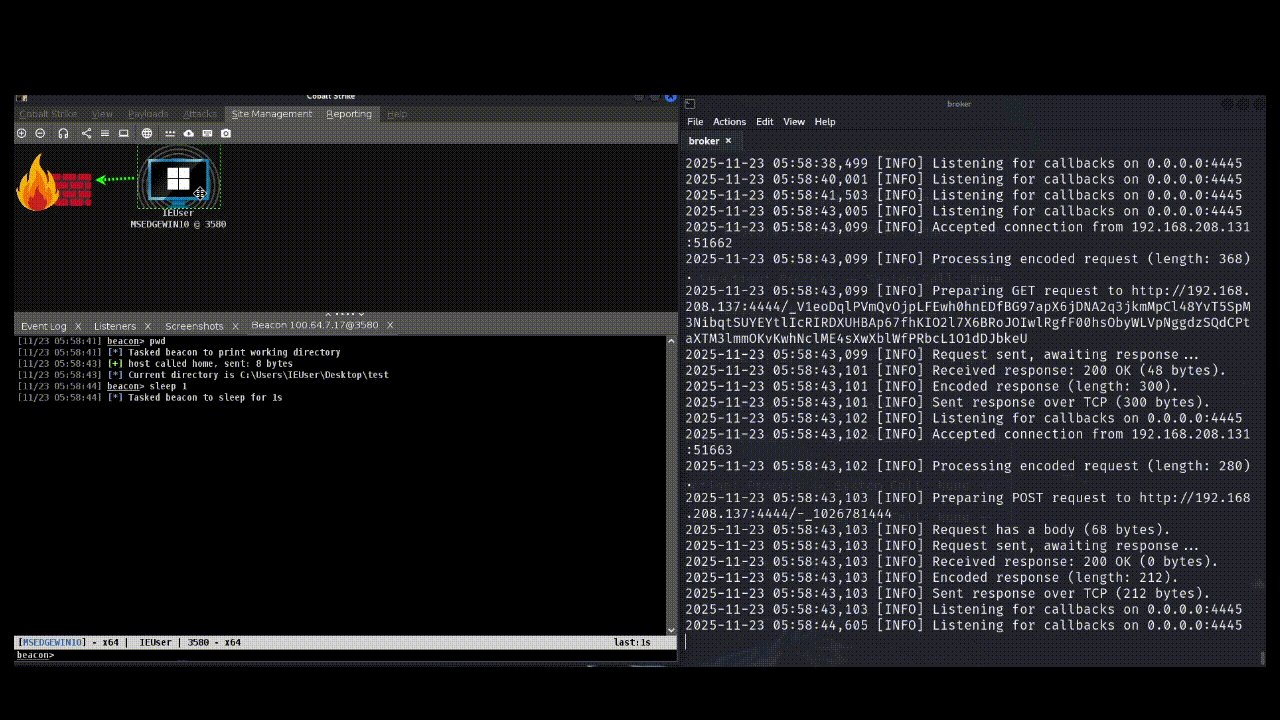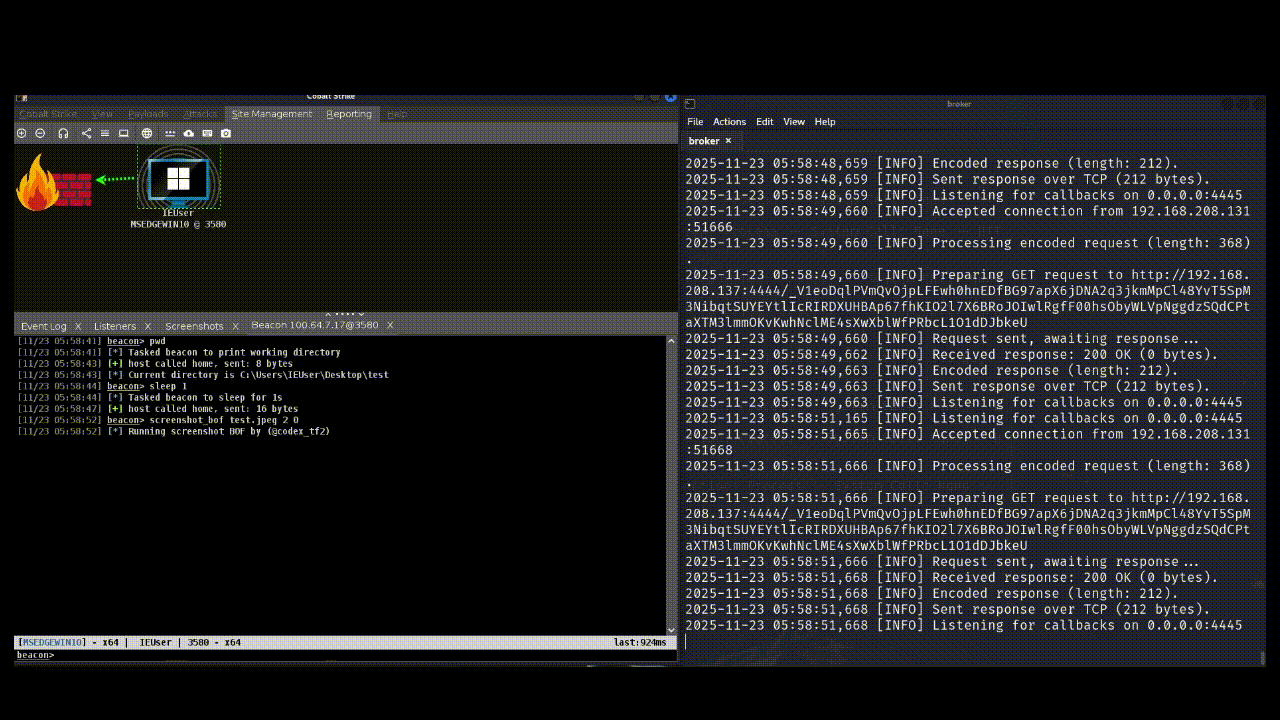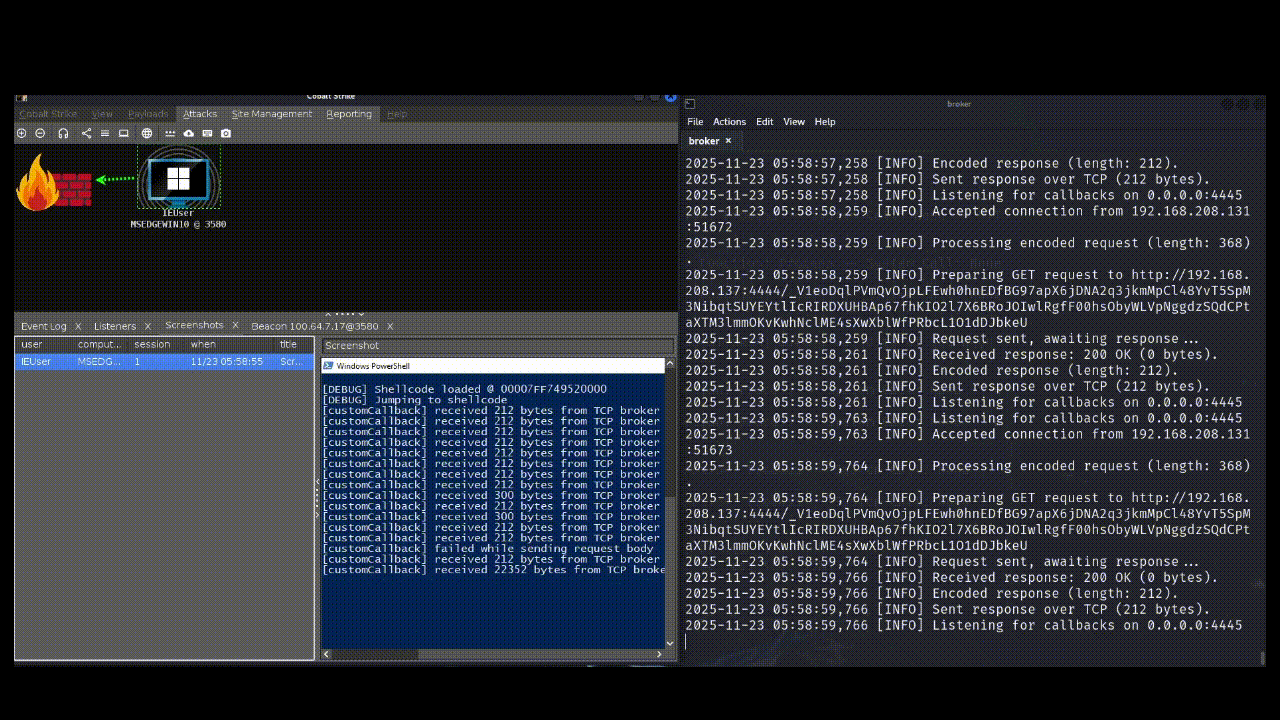 codextf2/customc2channeltemplate
modèle pour développer des canaux C2 personnalisés pour Cobalt Strike à l'aide de hooks IAT appliqués par un chargeur réflectif.
 rew-sploit/rew-sploit
Émuler et disséquer les attaques MSF et *autres*
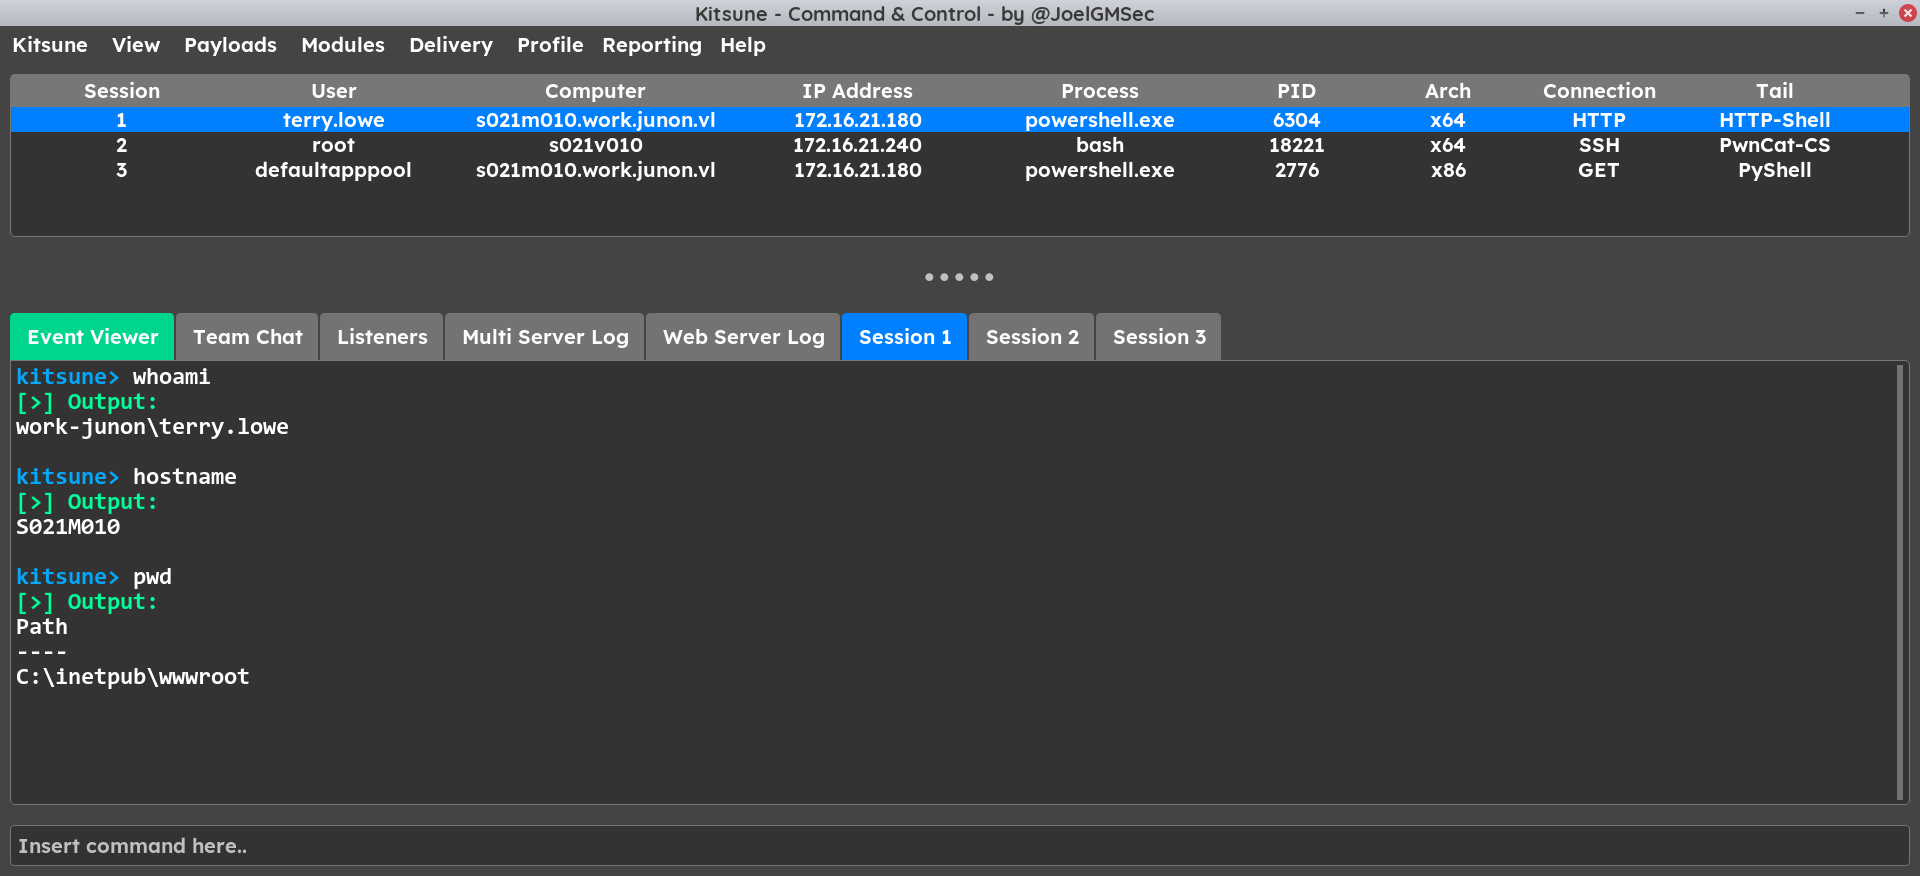 joelgmsec/kitsune
Framework C2 polymorphe avec interface graphique, reconnexion automatique, génération de payloads, et outils de hacking intégrés pour les opérations…
 cobalt-strike/eden
Un POC UDRL pour Cobalt Strike construit avec Crystal Palace qui combine la technique de streaming de pages de Raphael Mudge avec une passerelle…
 praetorian-inc/wasmforge
WasmForge — compile des programmes Go et C# en exécutables natifs monobinaires, sandboxés par WASM, avec une sortie polymorphe.
 karollooool/cve-2026-50416-writeup-and-poc
CVE-2026-50416: contournement du KASLR sous Windows 11








