
 #1
Frameworks complets pour le développement, le test et l'exécution d'exploits.
Recommandé par Kitploit
 samogod/tornado
Reverse Shell anonyme via le réseau Tor en utilisant des services cachés sans redirection de ports.
 ronin-rb/ronin
Ronin est une boîte à outils Ruby gratuite et open source pour la recherche et le développement en sécurité. Ronin permet également le développement…
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…
 hadi999/nxcrypt
NXcrypt - framework 'python backdoor'
 nettitude/poshc2_old
Serveur C2 et implants PowerShell
 kalilinuxtricksyt/easysploit
EasySploit - Automatisation de Metasploit (PLUS FACILE et PLUS RAPIDE que JAMAIS)
 mwemuorg/mwemu
Pure Rust x86 hardware emulator and Windows process simulator for malware analysis, shellcode emulation, and payload unpacking. Supports 32/64-bit PE…
 justakazh/sicat
Agrégateur multi-source de vulnérabilités et d'exploits avec découverte automatique via Nmap et Wappalyzer, recherchant dans Exploit-DB, NVD,…

 exploit-database/exploitdb
exploitdb // Le dépôt officiel Exploit-Database
 plackyhacker/shellcode-encryptor
Un simple encrypteur/décrypteur/exécuteur de shellcode pour contourner les antivirus.
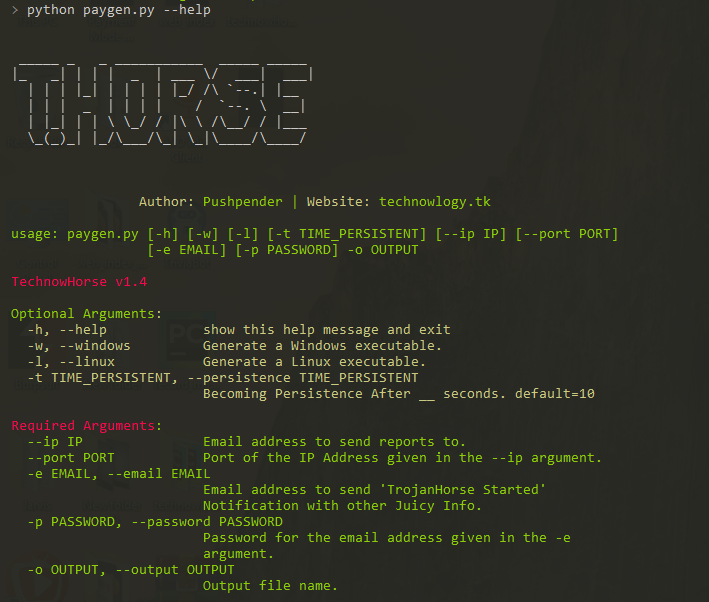 pushpenderindia/thorse
THorse est un générateur de RAT (Remote Administrator Trojan) pour les systèmes Windows/Linux écrit en Python 3.
 bluscreenofjeff/malleable-c2-randomizer
Un script pour randomiser les profils C2 malléables de Cobalt Strike et réduire les risques de déclencher les contrôles de détection basés sur les…
 hahwul/mad-metasploit
Modules personnalisés Metasploit, plugins, scripts de ressources et.. collection géniale de Metasploit
 chvancooten/nimpackt-v1
Packeur d'assembleur et chargeur de shellcode basé sur Nim pour l'opsec et le profit.
 0xthirteen/staykit
Extension Cobalt Strike pour la persistance post-exploitation utilisant l'assembly .NET SharpStay. Fournit une persistance pilotée par interface…
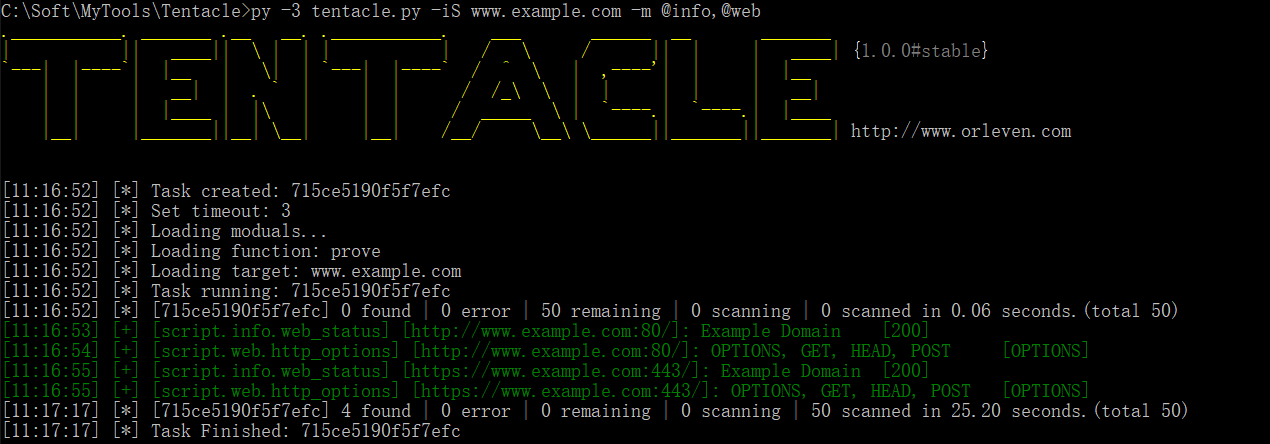 orleven/tentacle
Tentacle est un framework de vérification et d'exploitation de vulnérabilités de type POC. Il permet l'extension libre des exploits et utilise des…
 d4vinci/pastejacker
Piratage de systèmes grâce à l'automatisation des attaques PasteJacking.







