
 #1
Recherche, supports, laboratoires et parcours d’apprentissage en cybersécurité, y compris CTF et ressources éducatives organisées.
Recommandé par Kitploit
 cobalt-strike/eden
Un POC UDRL pour Cobalt Strike construit avec Crystal Palace qui combine la technique de streaming de pages de Raphael Mudge avec une passerelle…
 kingsabri/jwtear
Outil en ligne de commande modulaire pour analyser, créer et manipuler des jetons JWT pour les hackers
 owasp/owasp-mcp-governance-and-risk-project
Projet axé sur la gouvernance et les risques en matière de sécurité des applications, fournissant des ressources et des cadres pour la maturité en…
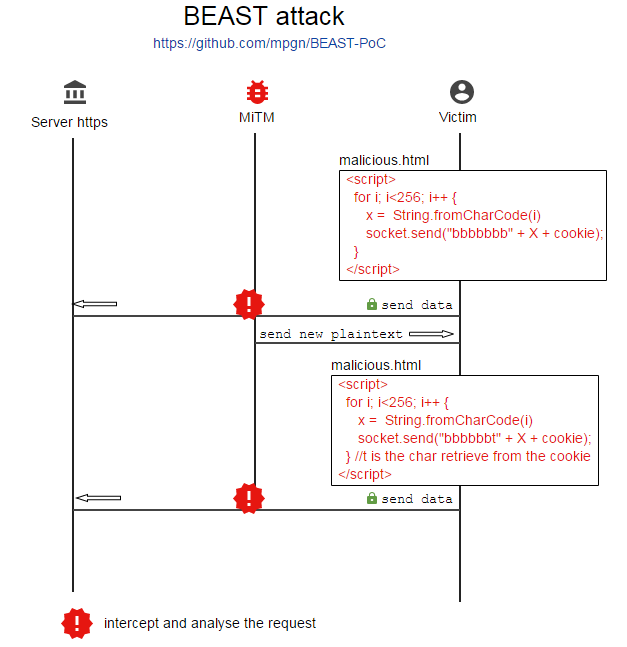 mpgn/beast-poc
:muscle: Preuve de concept de l'attaque BEAST contre SSL/TLS CVE-2011-3389 :muscle:
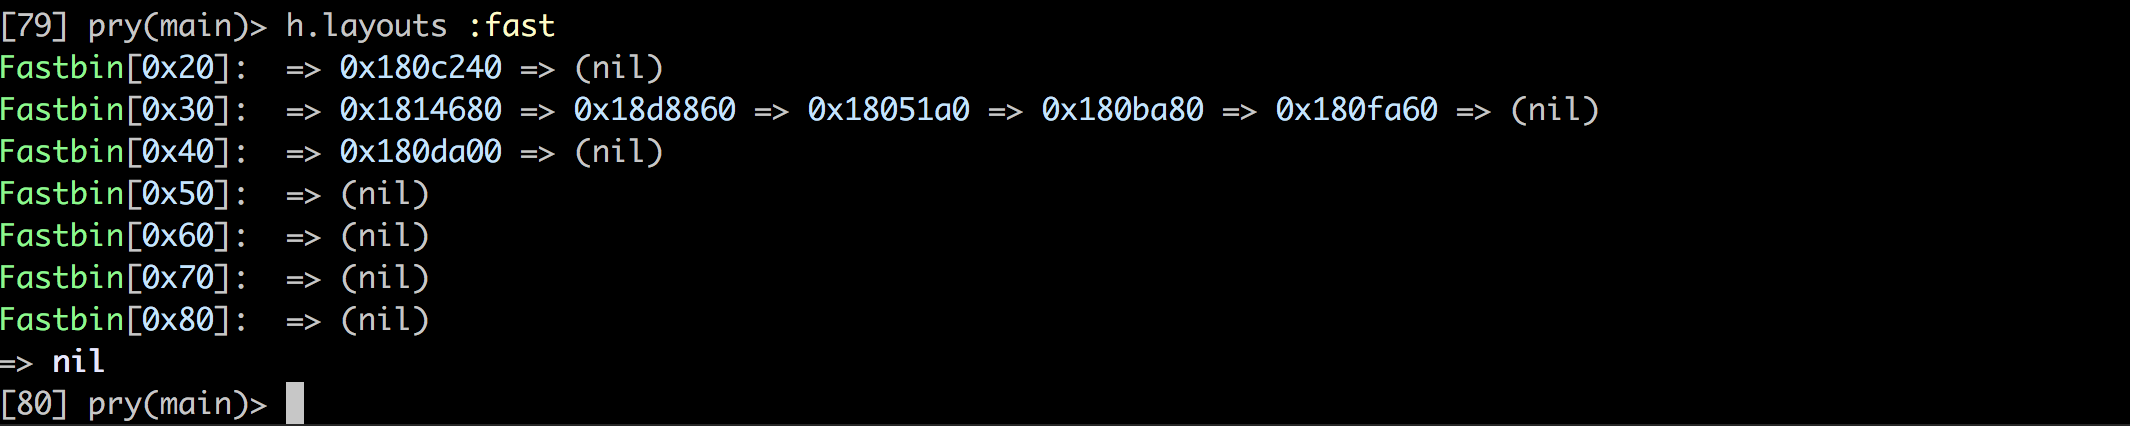 david942j/heapinfo
Une mémoire interactive pour le pwning / l'exploitation
 0xkirisame/spica
Détecteur de rootkit Linux basé sur eBPF utilisant une analyse multi-canal à vues croisées (sched_switch, NMI, /proc) pour détecter DKOM, la…
 heptagrams/heptagram
Ce projet est utilisé pour collecter les EXP/POC divulgués sur Internet et fournir un support de projet pour l'équipe de sécurité Heptagram.
 ashemery/anti-forensics
Un dépôt pour suivre les techniques anti-forensiques.

 rawsec/rawsec-cybersecurity-list
Inventaire organisé d'outils et de ressources de cybersécurité couvrant les tests d'intrusion, la forensique, l'OSINT, la sécurité web, l'analyse de…
 vladko312/research_successful_errors
Livre blanc présentant les techniques aveugles basées sur les erreurs et booléennes pour SSTI et l'injection de code, avec des payloads universels…
 haplessidiot/ageverificationbypass
Contourner le service de vérification d'âge de redhat
 knowledge-wisdom-understanding/recon
Énumérer une cible basée sur les résultats de Nmap
 jonwiggins/xmloxide
Une réimplémentation en pur Rust de libxml2
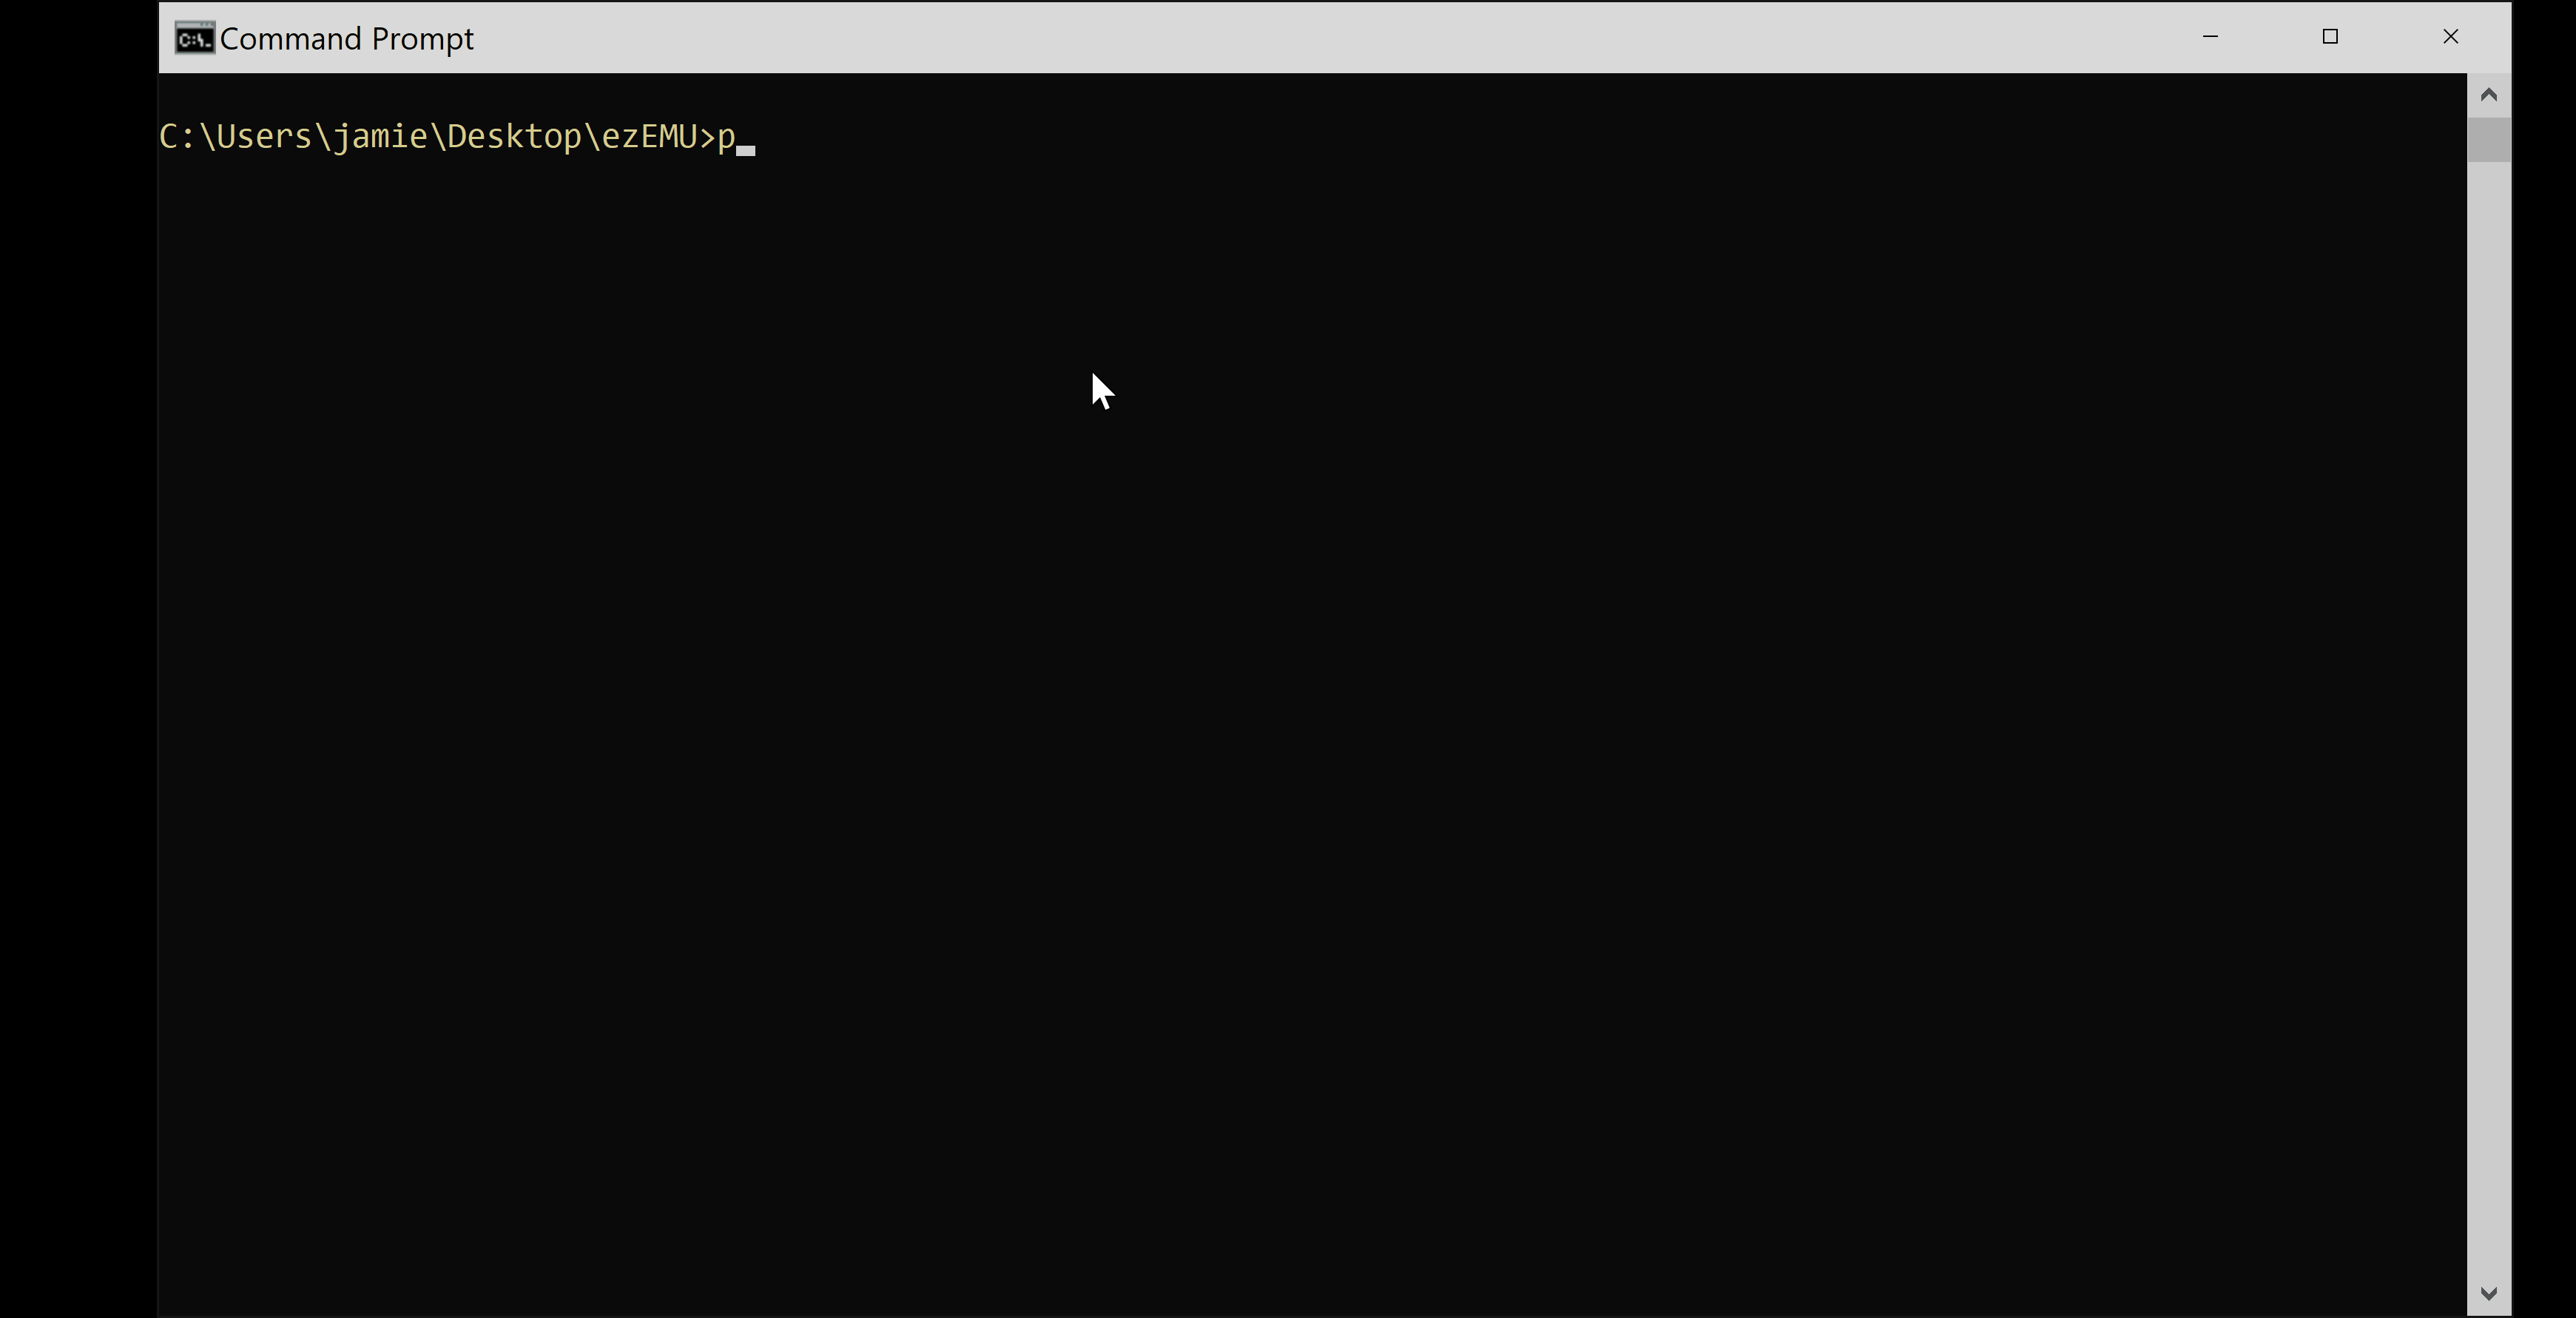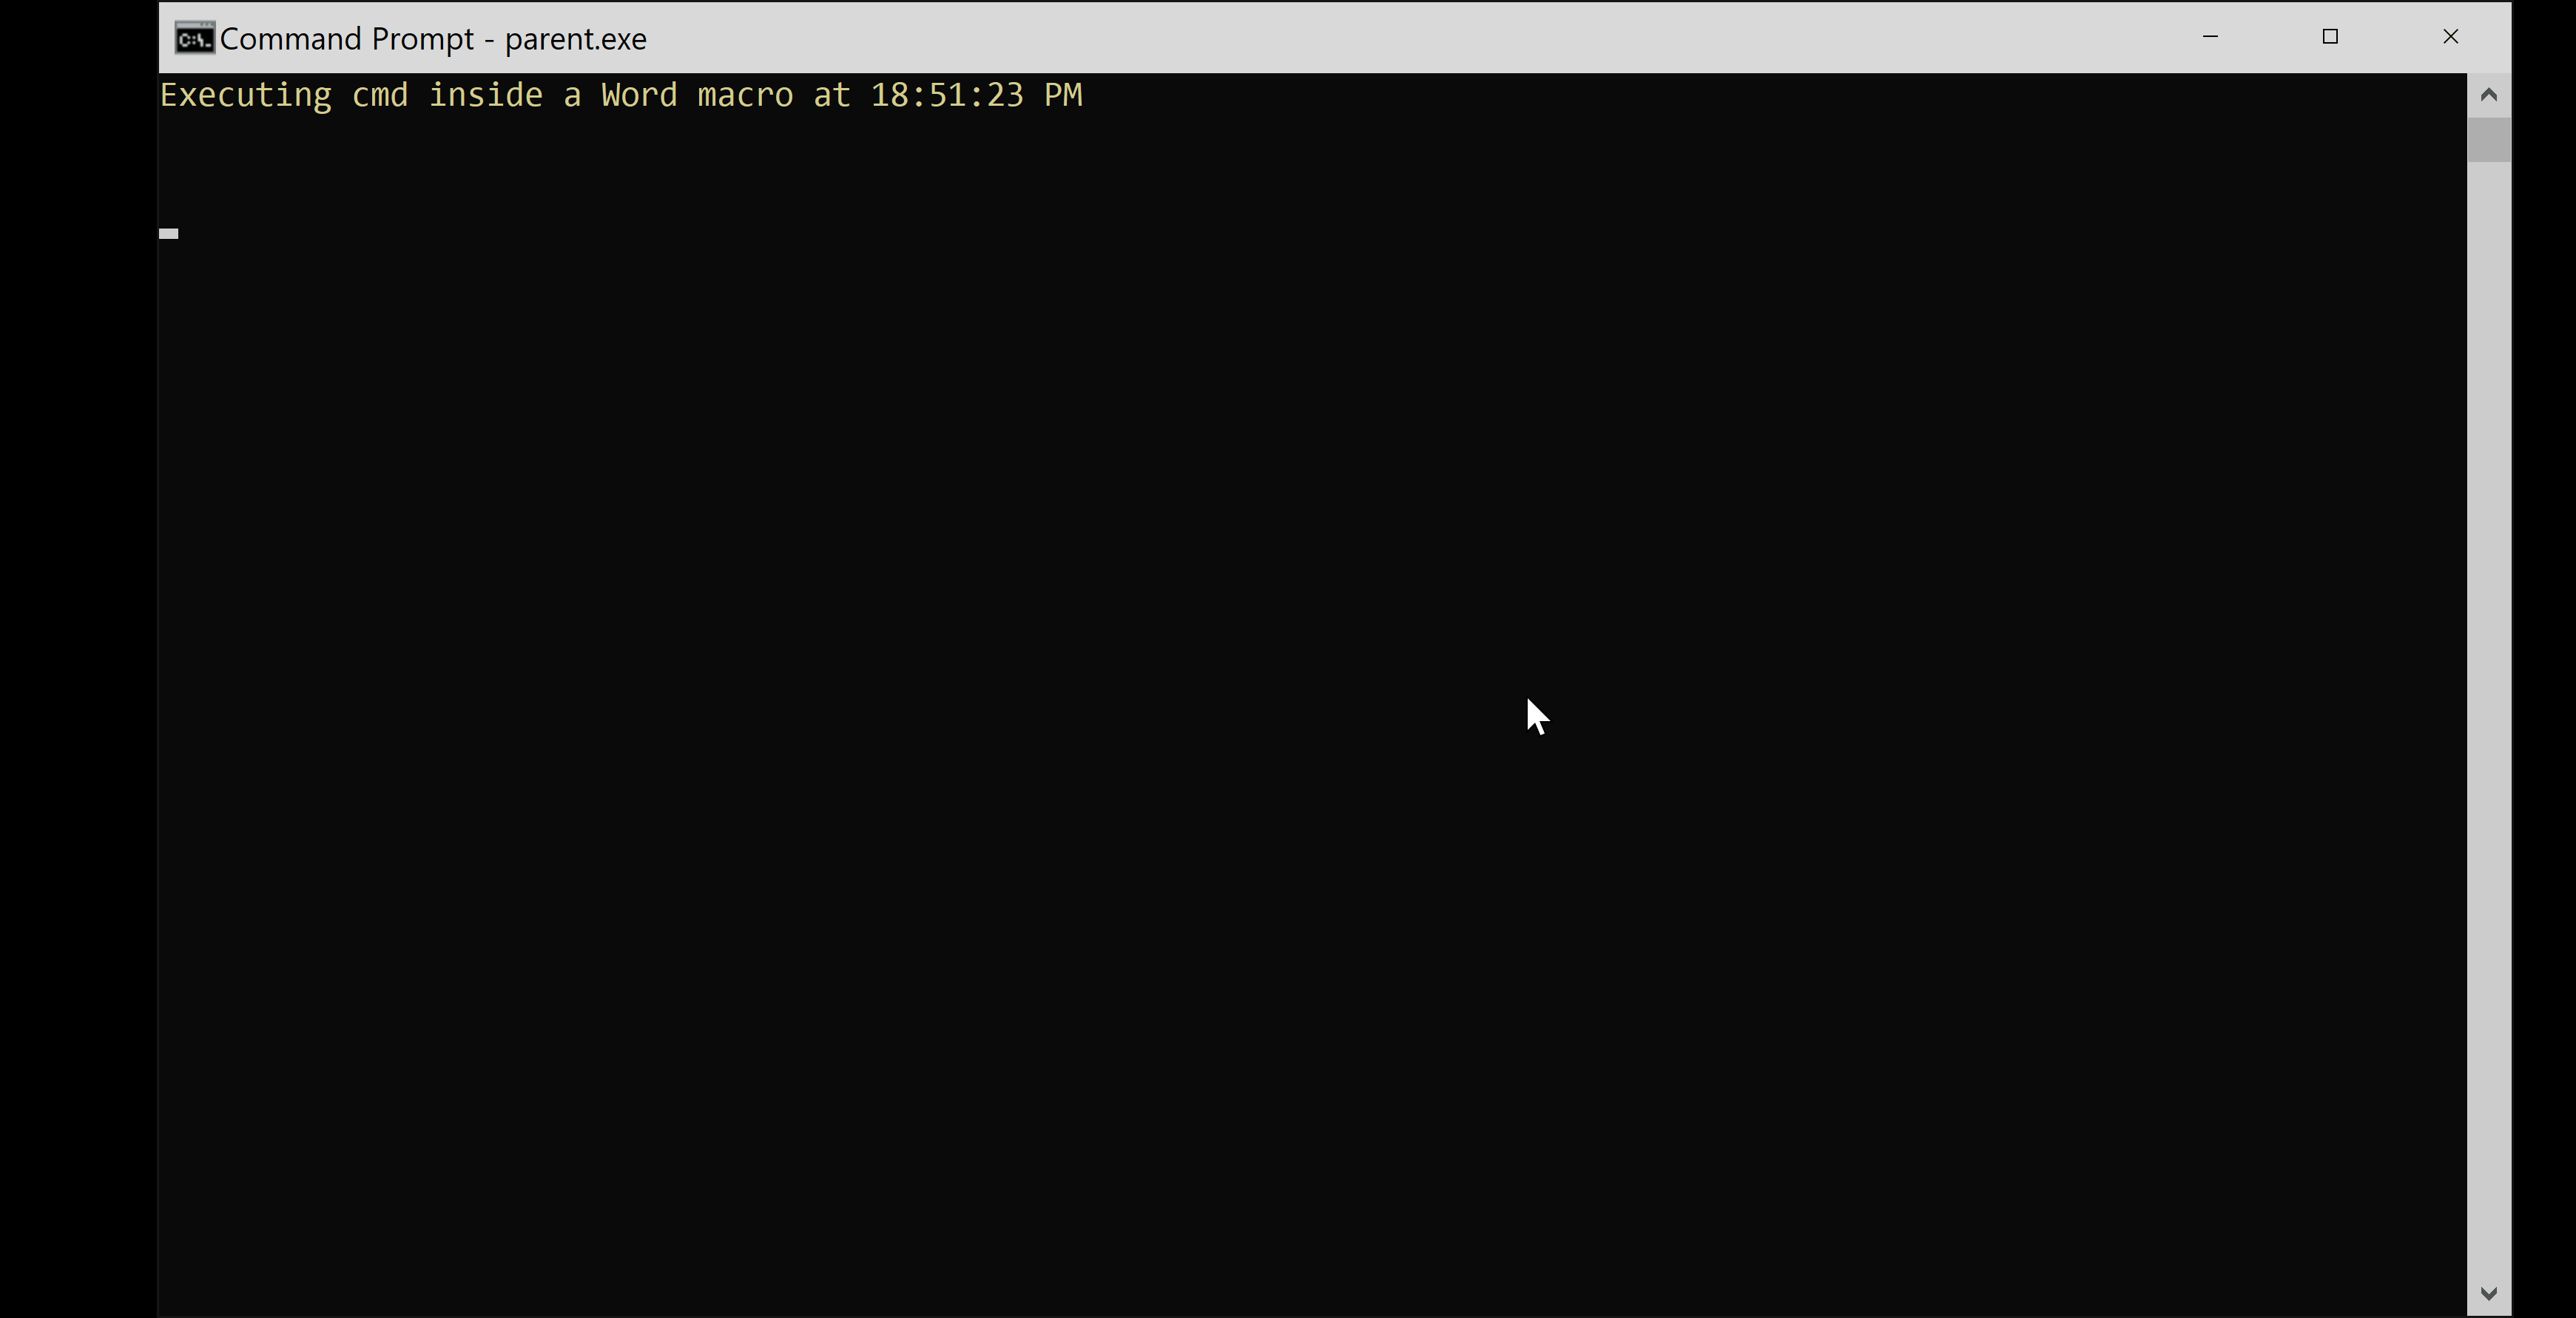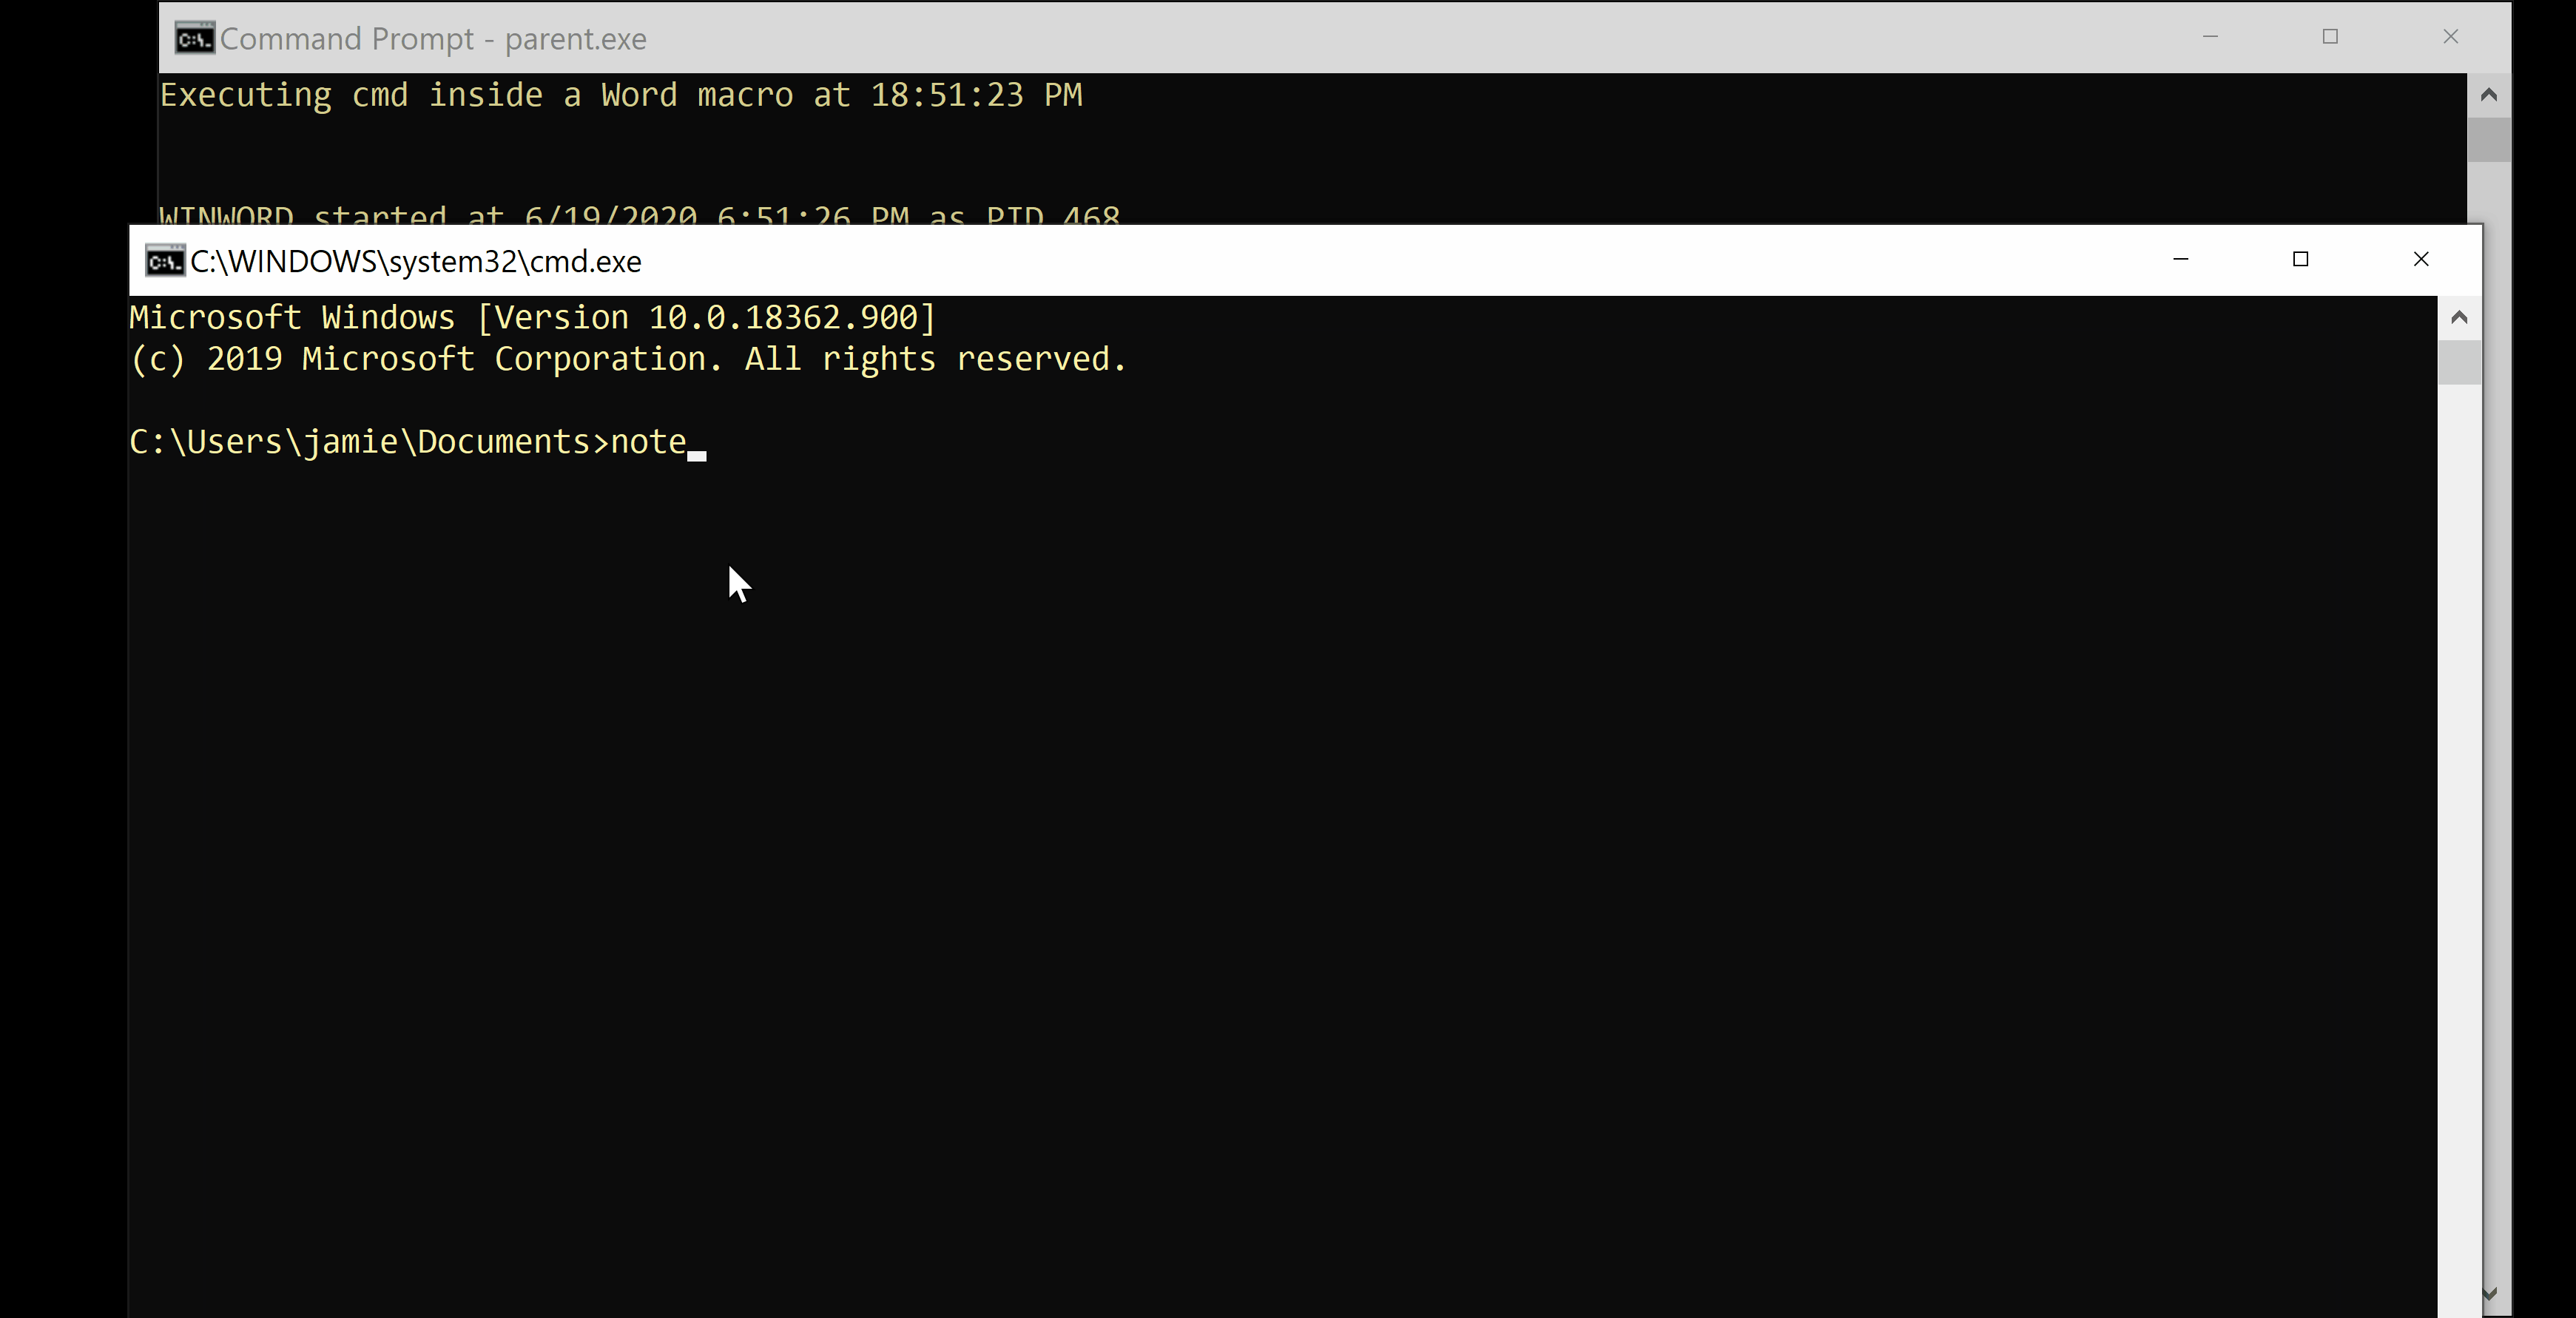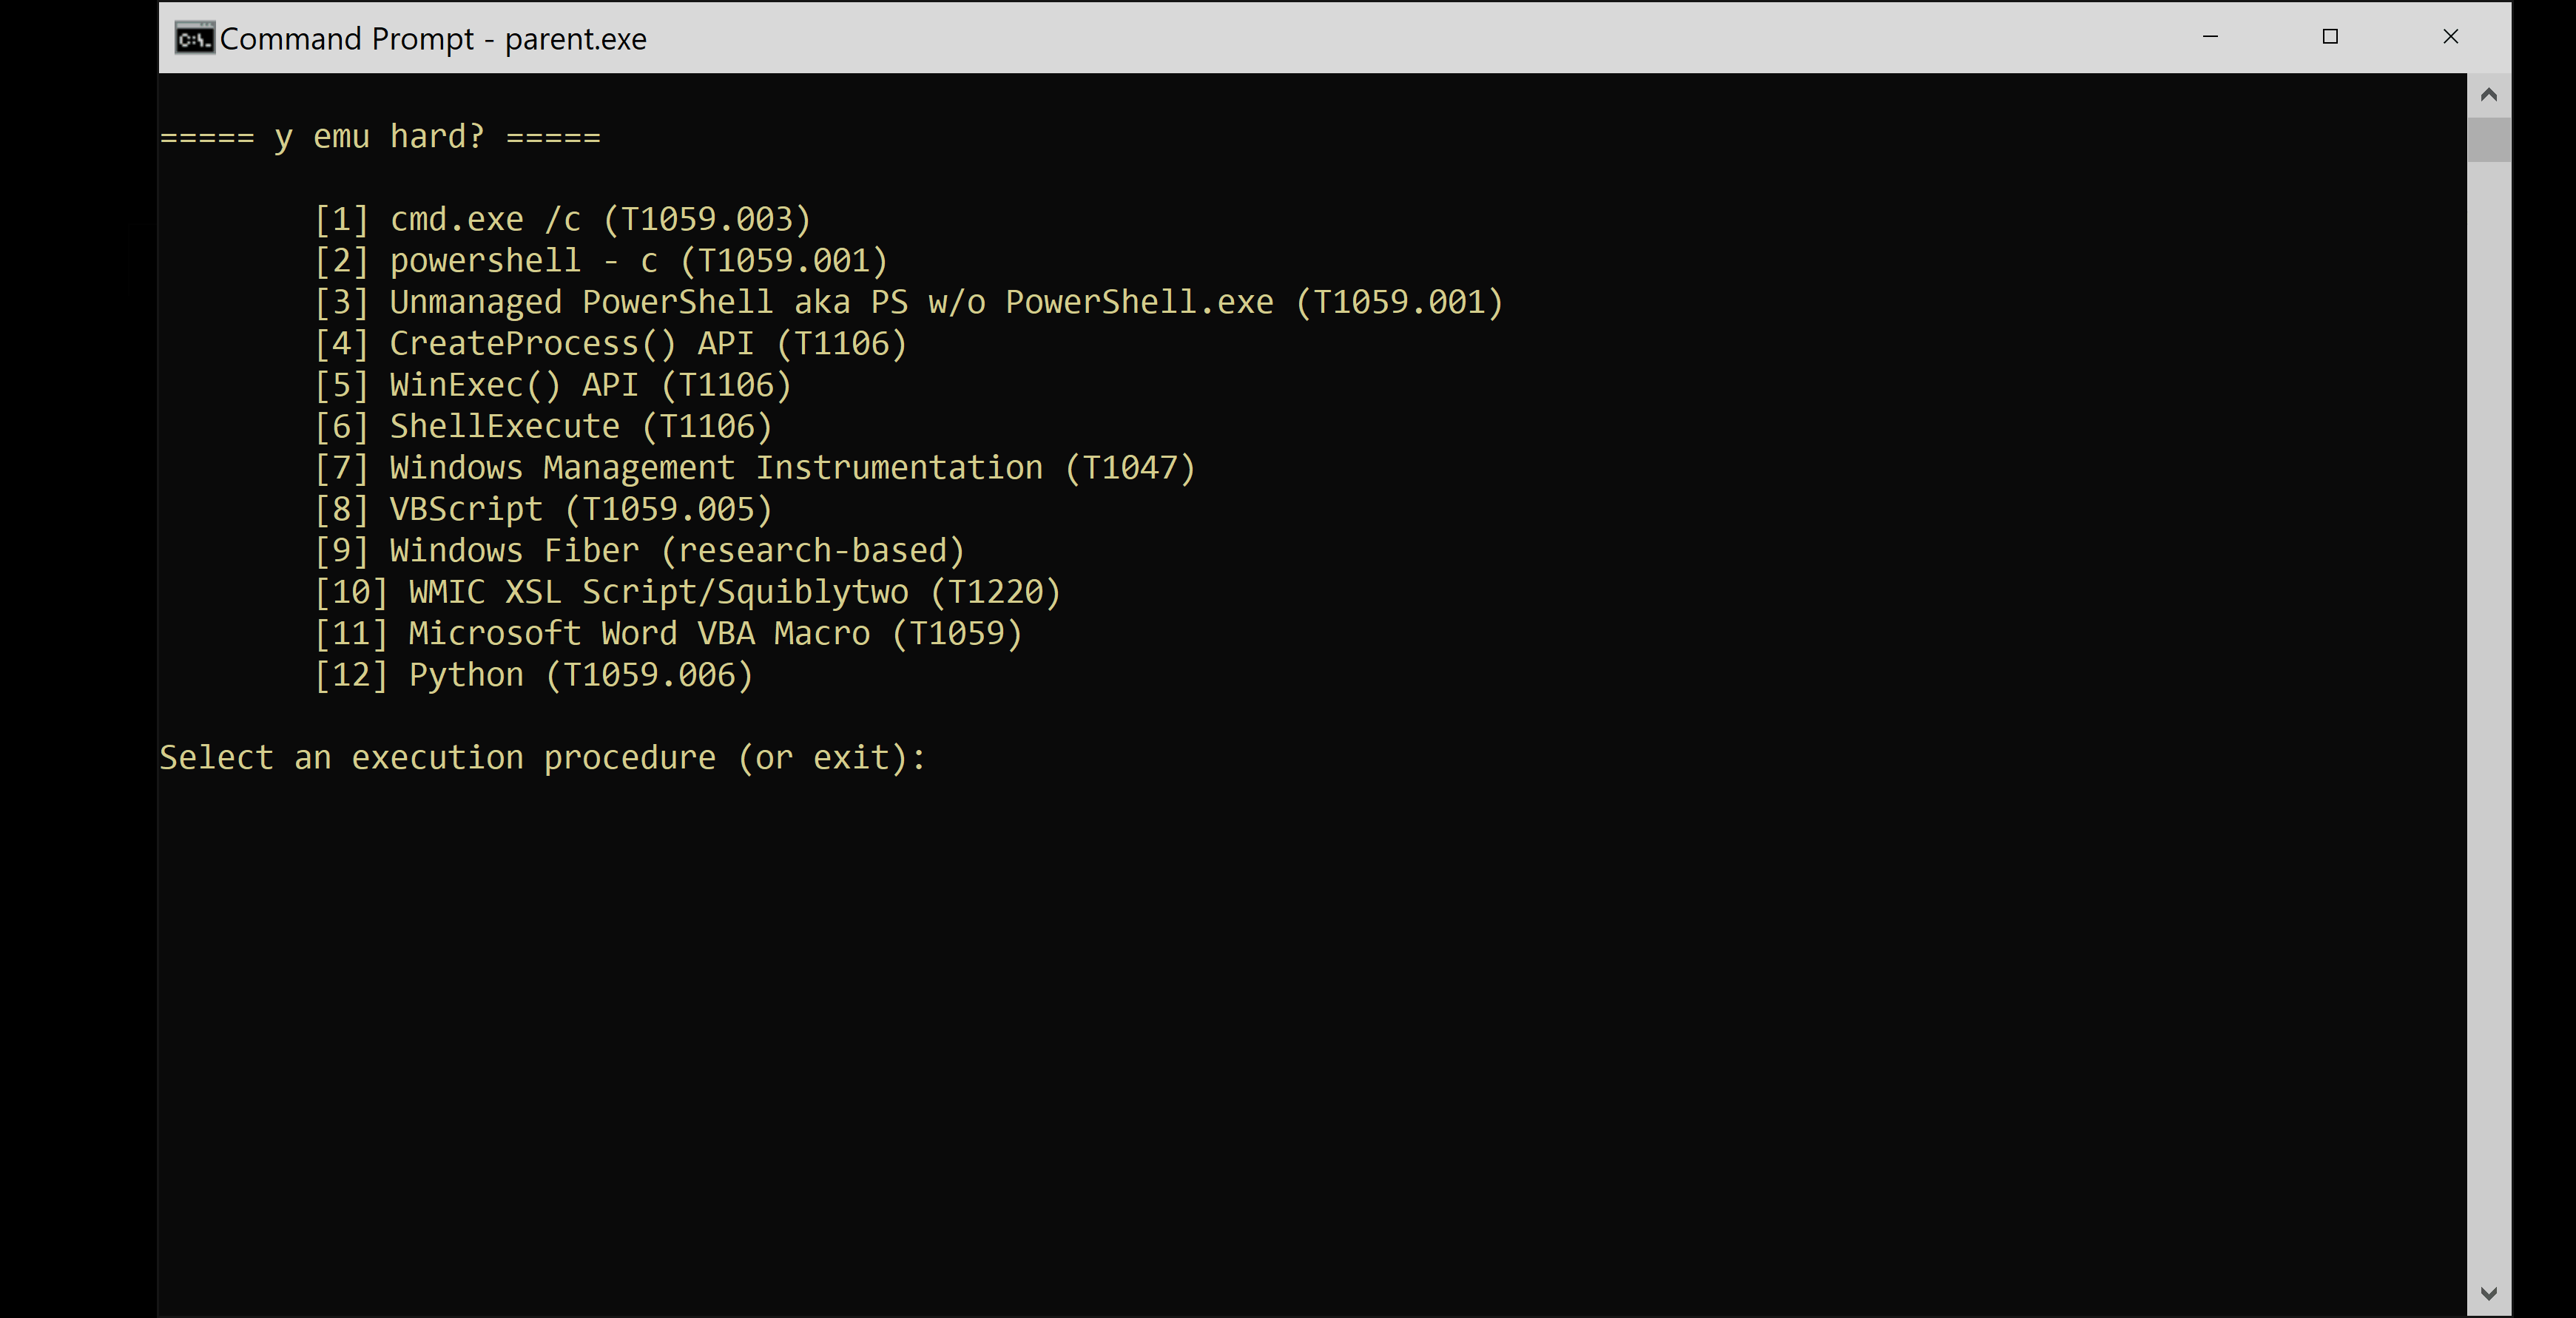 jwillyamz/ezemu
Voir l'adversaire, agir comme l'adversaire : Exécution simple de commandes pour l'optimisation/recherche défensive (maintenant avec plus de ELF sur…
 karollooool/cve-2026-50416-writeup-and-poc
CVE-2026-50416: contournement du KASLR sous Windows 11
 opsxcq/exploit-cve-2016-6515
Exploit DoS à distance OpenSSH et conteneur vulnérable
 sadfud/exploits
Monde réel et CTFs exploitant des POCs web/binaires.
 giancarlolelli/quantum
Ce dépôt contient le code et les détails de soumission pour le défi du prix QDay par https://www.projecteleven.com/








