
 #1
Recherche, supports, laboratoires et parcours d’apprentissage en cybersécurité, y compris CTF et ressources éducatives organisées.
Recommandé par Kitploit
 threatcl/threatcl
Documenter vos modèles de menace avec HCL
 rizemon/exploit-writing-for-oswe
Conseils pour écrire des scripts d'exploitation (plus vite !)
 whgojp/javaseclab
Laboratoire complet sur les vulnérabilités Java avec code vulnérable et corrigé, scénarios d'attaque, notes d'audit source/sink et recommandations de…
 cybercx-sta/purpleops
Une application web open-source auto-hébergée de gestion d'équipe purple.
 doctorwebltd/malware-iocs
Indicateurs de compromission (IOC) sélectionnés issus des enquêtes sur les logiciels malveillants de Doctor Web, publiés à des fins de renseignement…
 trailofbits/trailmark
Build and query a graph database representation of source code
 francozappa/bluffs
Boîte à outils pour tester l'établissement de sessions Bluetooth contre les attaques de secret de session passé et futur, utilisant le patch de…
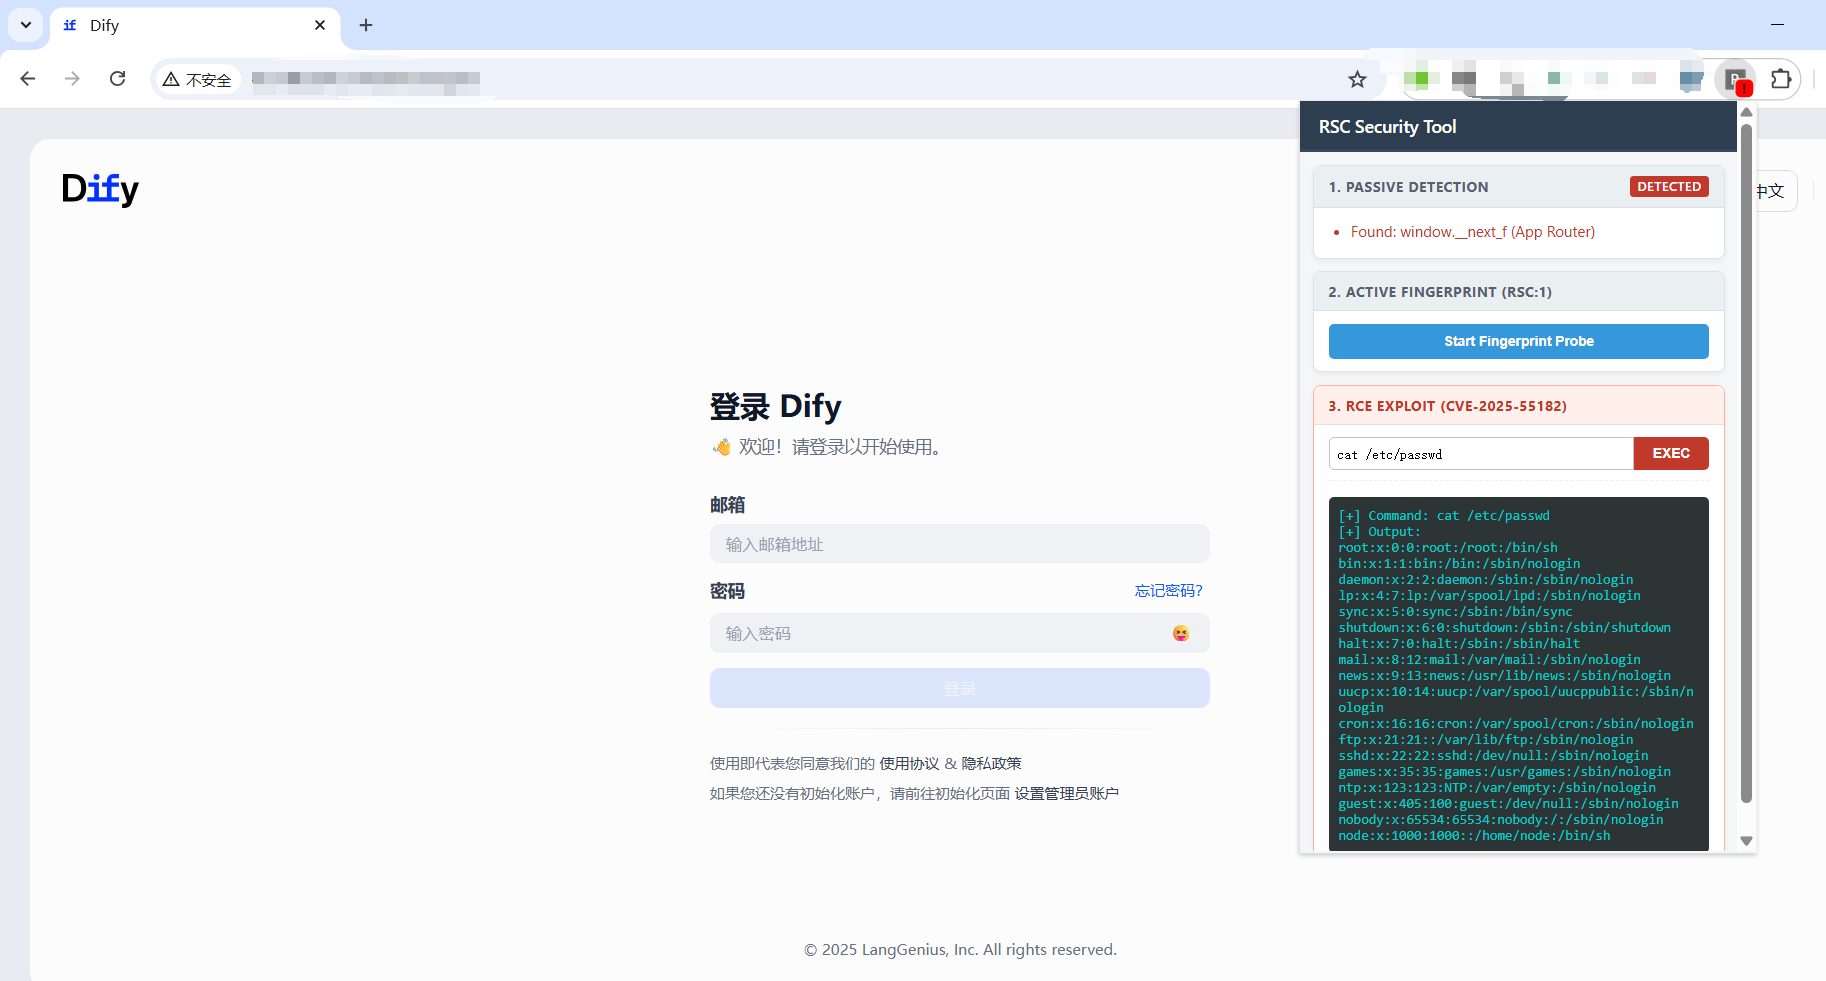 mrknow001/rsc_detector
Supporte le fingerprinting RSC et l'exploitation de la vulnérabilité du composant React CVE-2025-55182.
 misp/misp-taxonomies
Taxonomies utilisées dans le système de taxonomie MISP et pouvant être utilisées par d'autres outils de partage d'informations.
 brannondorsey/dns-rebind-toolkit
Un kit d'outils JavaScript front-end pour créer des attaques de rebinding DNS.
 waf-bypass-maker/waf-community-bypasses
Collection CSV organisée de payloads de contournement de pare-feu applicatif web (WAF) issus de la communauté, pour tester et valider les protections…
 francisck/danderspritz_lab
Un laboratoire DanderSpritz entièrement fonctionnel en 2 commandes
 ironfox-oss/ironfox
Hardened Android web browser forked from Mull/Firefox with privacy-focused patches, anti-fingerprinting, telemetry removal, and secure defaults for…
 francescostabile/numasec
Agent de sécurité IA qui s'exécute dans votre terminal, orchestrant des outils locaux, des runbooks et des agents pour des workflows autorisés…
 zerkereod/krakenhashes
Plateforme distribuée de cassage de mots de passe coordonnant des agents GPU/CPU via Hashcat pour une récupération de hash à haute vitesse, avec…
 harendra-shakya/smart-contract-attack-vectors
Une liste organisée de vecteurs d'attaque pour les contrats intelligents
 edr4/xss-bypass-filters
Collection organisée de payloads XSS et antisèche de contournement de filtres : évasion spécifique aux WAF, vecteurs d'injection JS/HTML, astuces…
 r-s0n/ars0n-framework
Framework modulaire de chasse aux bugs bounty automatisant la reconnaissance, l'énumération de sous-domaines et le scan de vulnérabilités, avec un…








