 #1
Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.
Recommandé par Kitploit
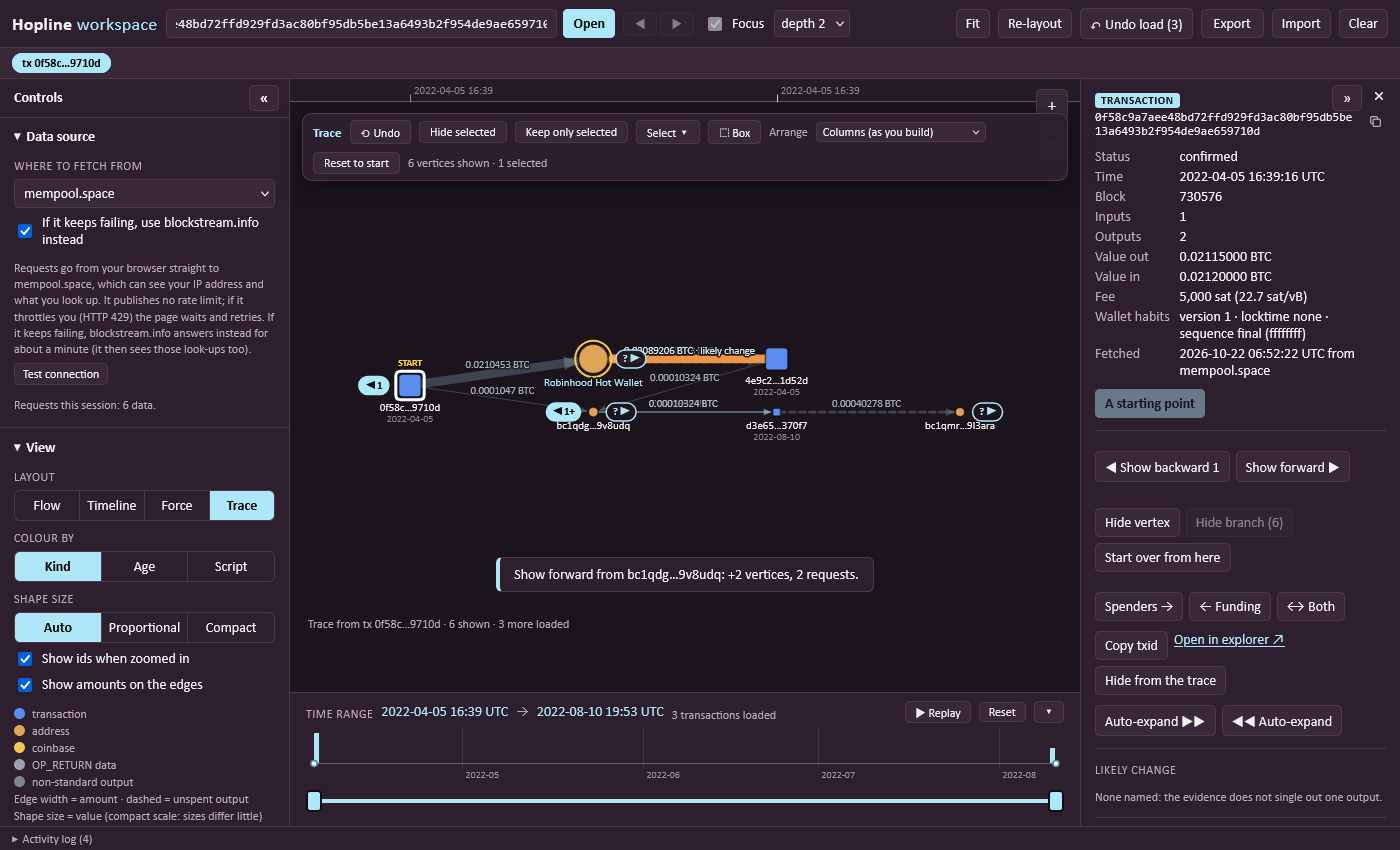
 forensicworks/hopline
Outils d'investigation Bitcoin dans votre navigateur : suivez l'argent, étiquetez les portefeuilles, signalez les schémas avec leurs raisons et…
 djad04/php2shell-deep-dive
Analyse technique approfondie de PHP2Shell : enchaînement de deux CVE du cœur de PHP, depuis un plantage par épuisement de mémoire et un…
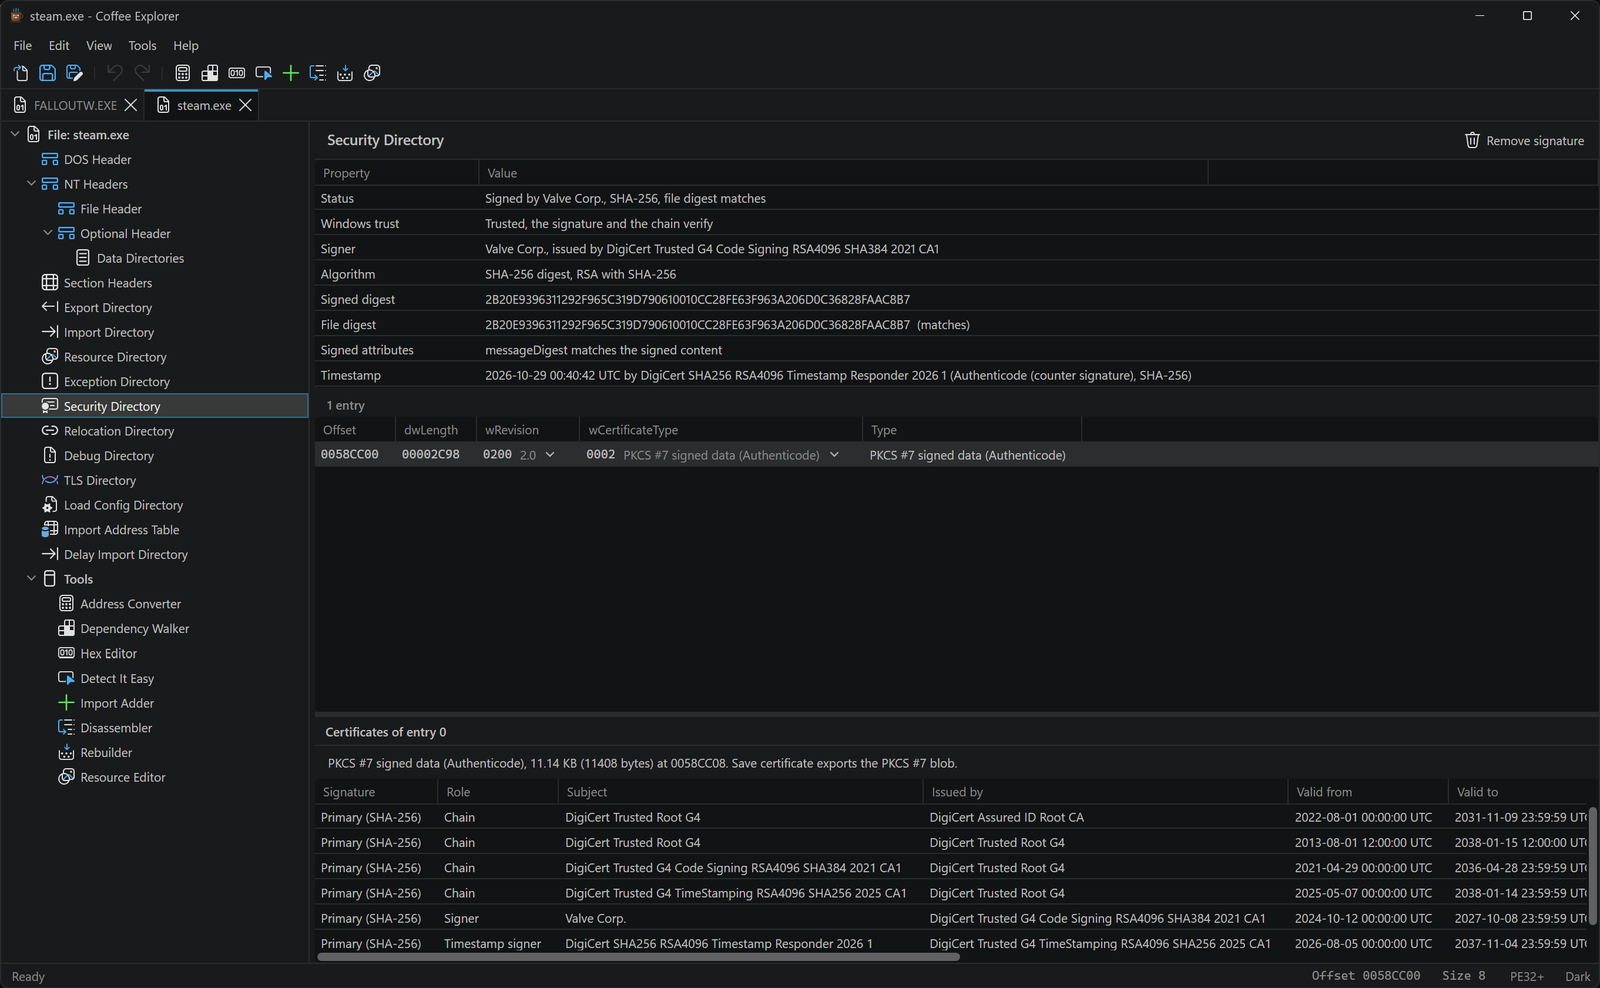 iartorias/coffee_explorer
L'éditeur PE bien connu, repensé avec une esthétique Visual Studio, la prise en charge des écrans haute résolution (high DPI) et bien plus encore.
 nighth4wkk/pe-parser
Parser C léger pour les fichiers Portable Executable sous Linux : extrait les en-têtes, les sections, les imports, les exports, les ressources,…
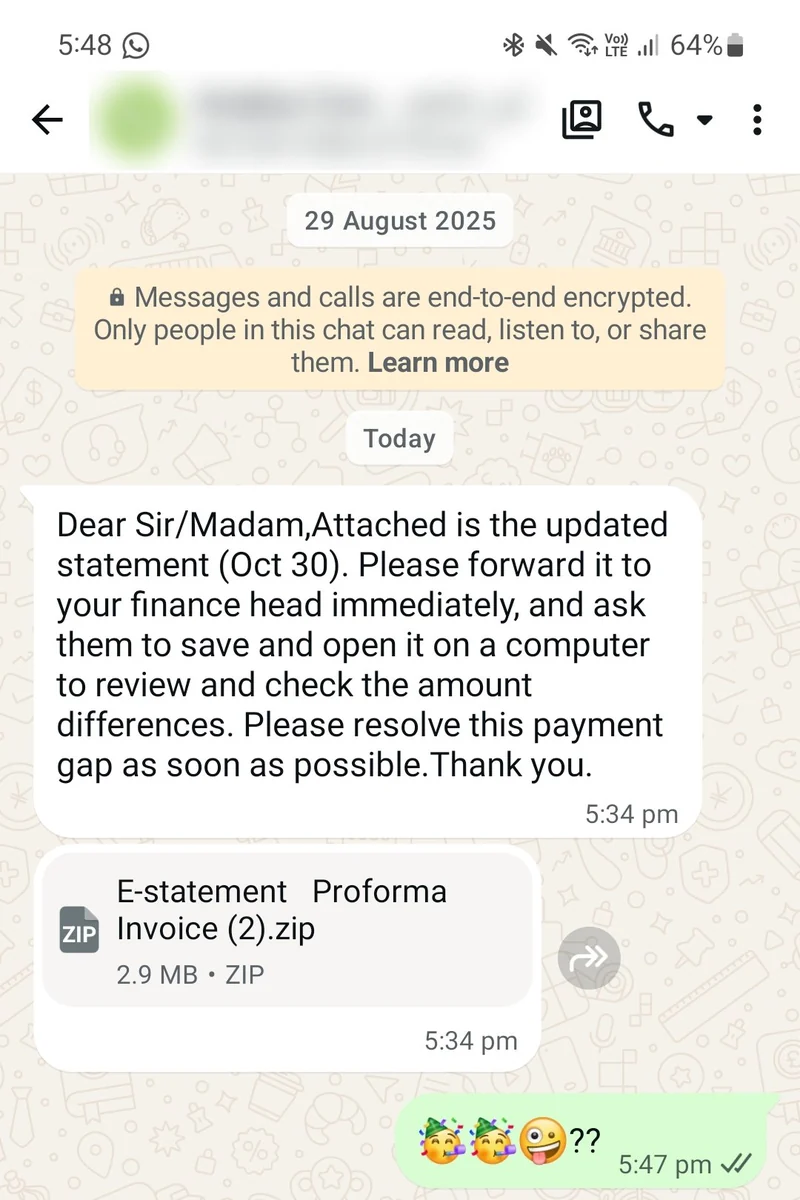 macawad/whatsapp-valleyrat-analysis
Stager Winos 4.0 / ValleyRAT livré via WhatsApp : chargement latéral de DLL, neutralisation de Defender par BYOVD (CVE-2026-36425), protocole C2…
 saretawa/cve-2026-40489
Preuve de concept et analyse du correctif pour CVE-2026-40489, un débordement de tampon sur la pile dans ec_glob() de editorconfig-core-c, avec les…
 0xh3y3/cve-2026-42533
Laboratoire de reproduction pour CVE-2026-42533 (écrasement de capture en deux passes de nginx) : PoC HTTP et stream, tests de fuite de tas/DoS,…
 wtcyj/cve-2026-43805-analysis
Analyse en une journée + PoC de désinfection de CVE-2026-43805 (course RPC DriverKit IODMACommand IOKit, CWE-362)
 foxcornlab/fragnesia-scanner
Scanner de triage local en détection seule pour la CVE-2026-46300 Fragnesia du noyau Linux : évalue un noyau en cours d'exécution ou installé par…
 masriyan/cve-2026-85097
Boîte à outils de détection, de vérification et de réponse aux incidents pour CVE-2026-85097 : évaluation à distance de Bricksforge, recherche d'IOC…
 cxu0630/cve-2026-92183_gimp_rce_proof-of-concept
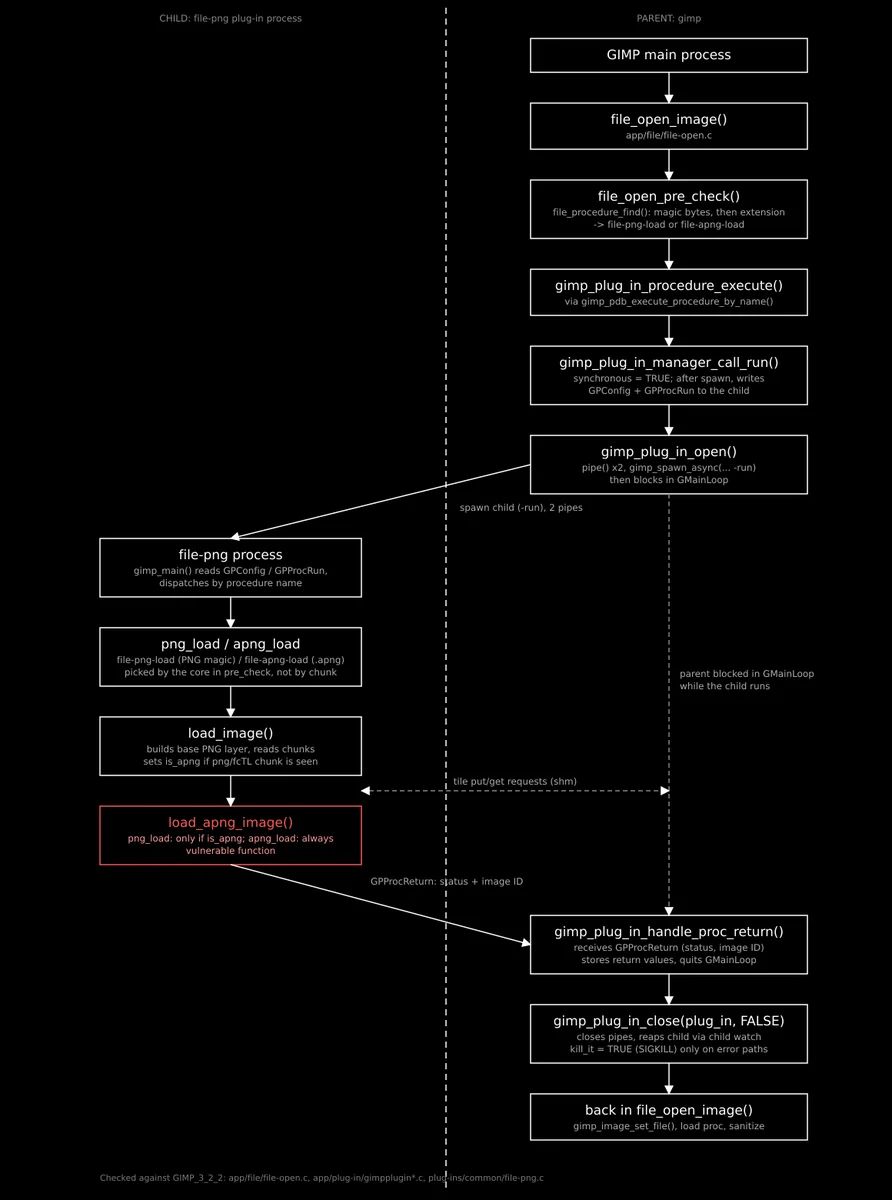
GIMP 3.2.2 contient un débordement de tampon basé sur la pile dans son chargeur APNG (load_apng_image) lors du traitement du chunk tRNS…
 memn0ps/illusion-rs
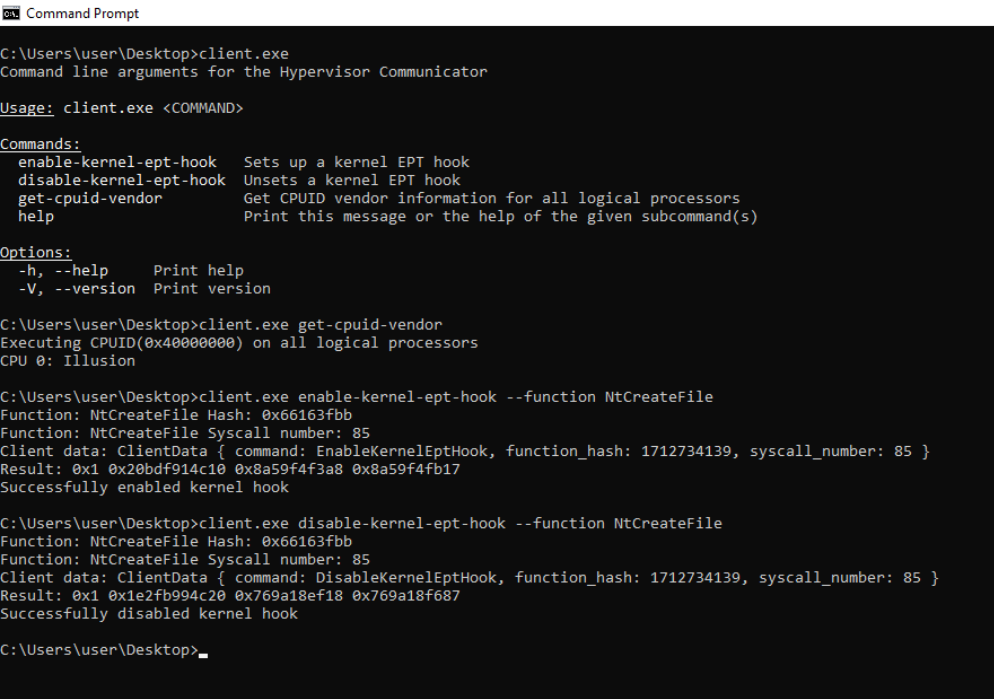
Rusty Hypervisor - Hyperviseur de type 1 Blue Pill UEFI Windows en Rust (Nom de code : Illusion)
 isec-tugraz/meltdown
Démos de preuve de concept et bibliothèque libkdump illustrant l'attaque microarchitecturale Meltdown, permettant la fuite de la mémoire du noyau et…
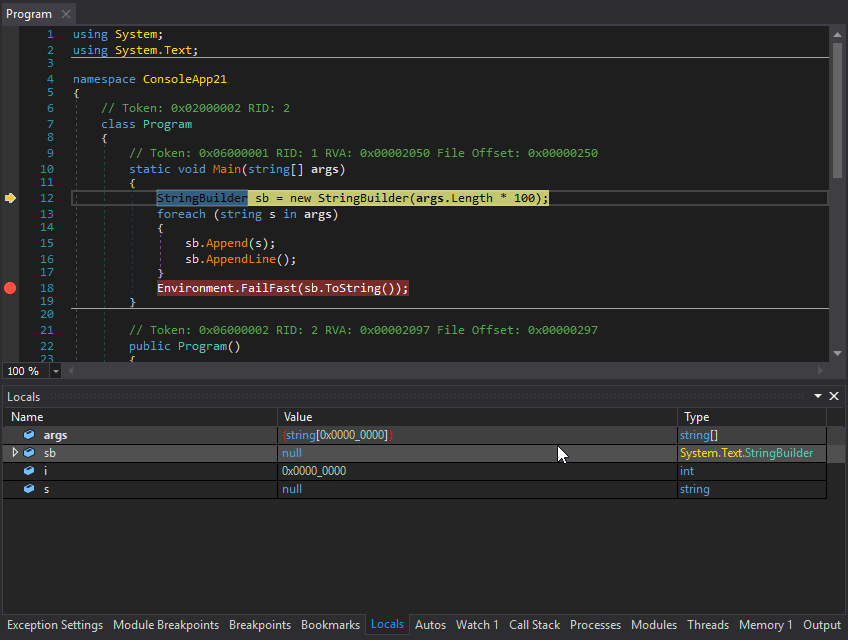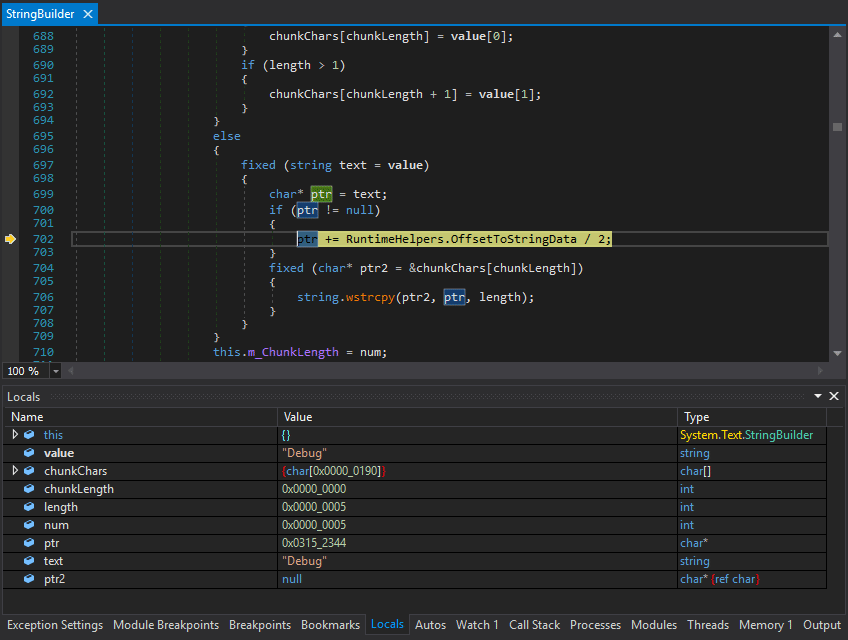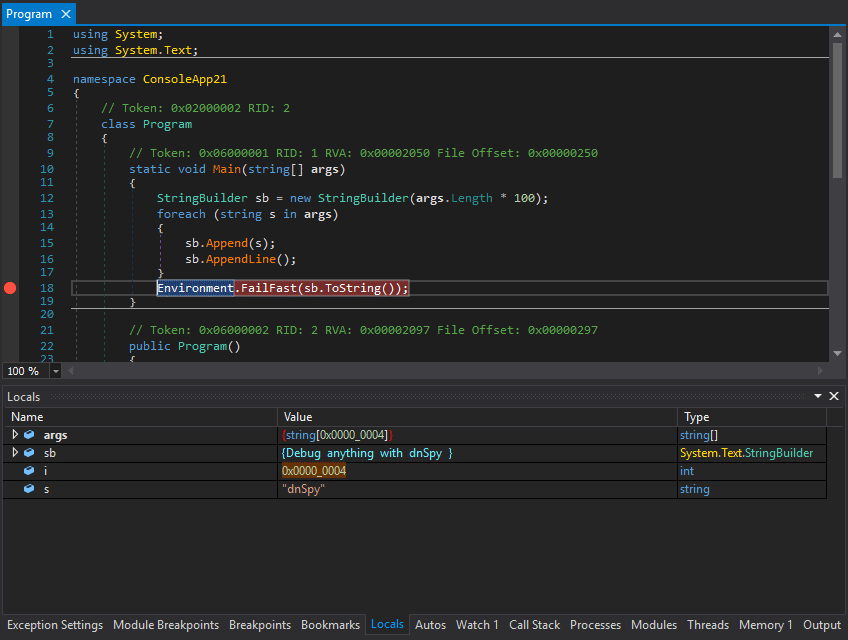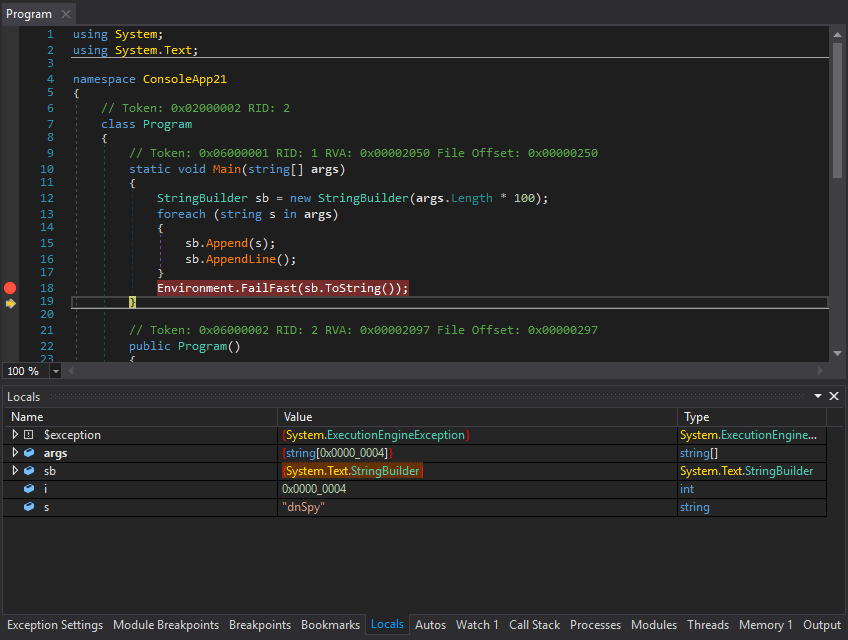 dnspy/dnspy
Débogueur .NET et éditeur d'assembly
 volatilityfoundation/volatility
Un framework avancé de forensic mémoire
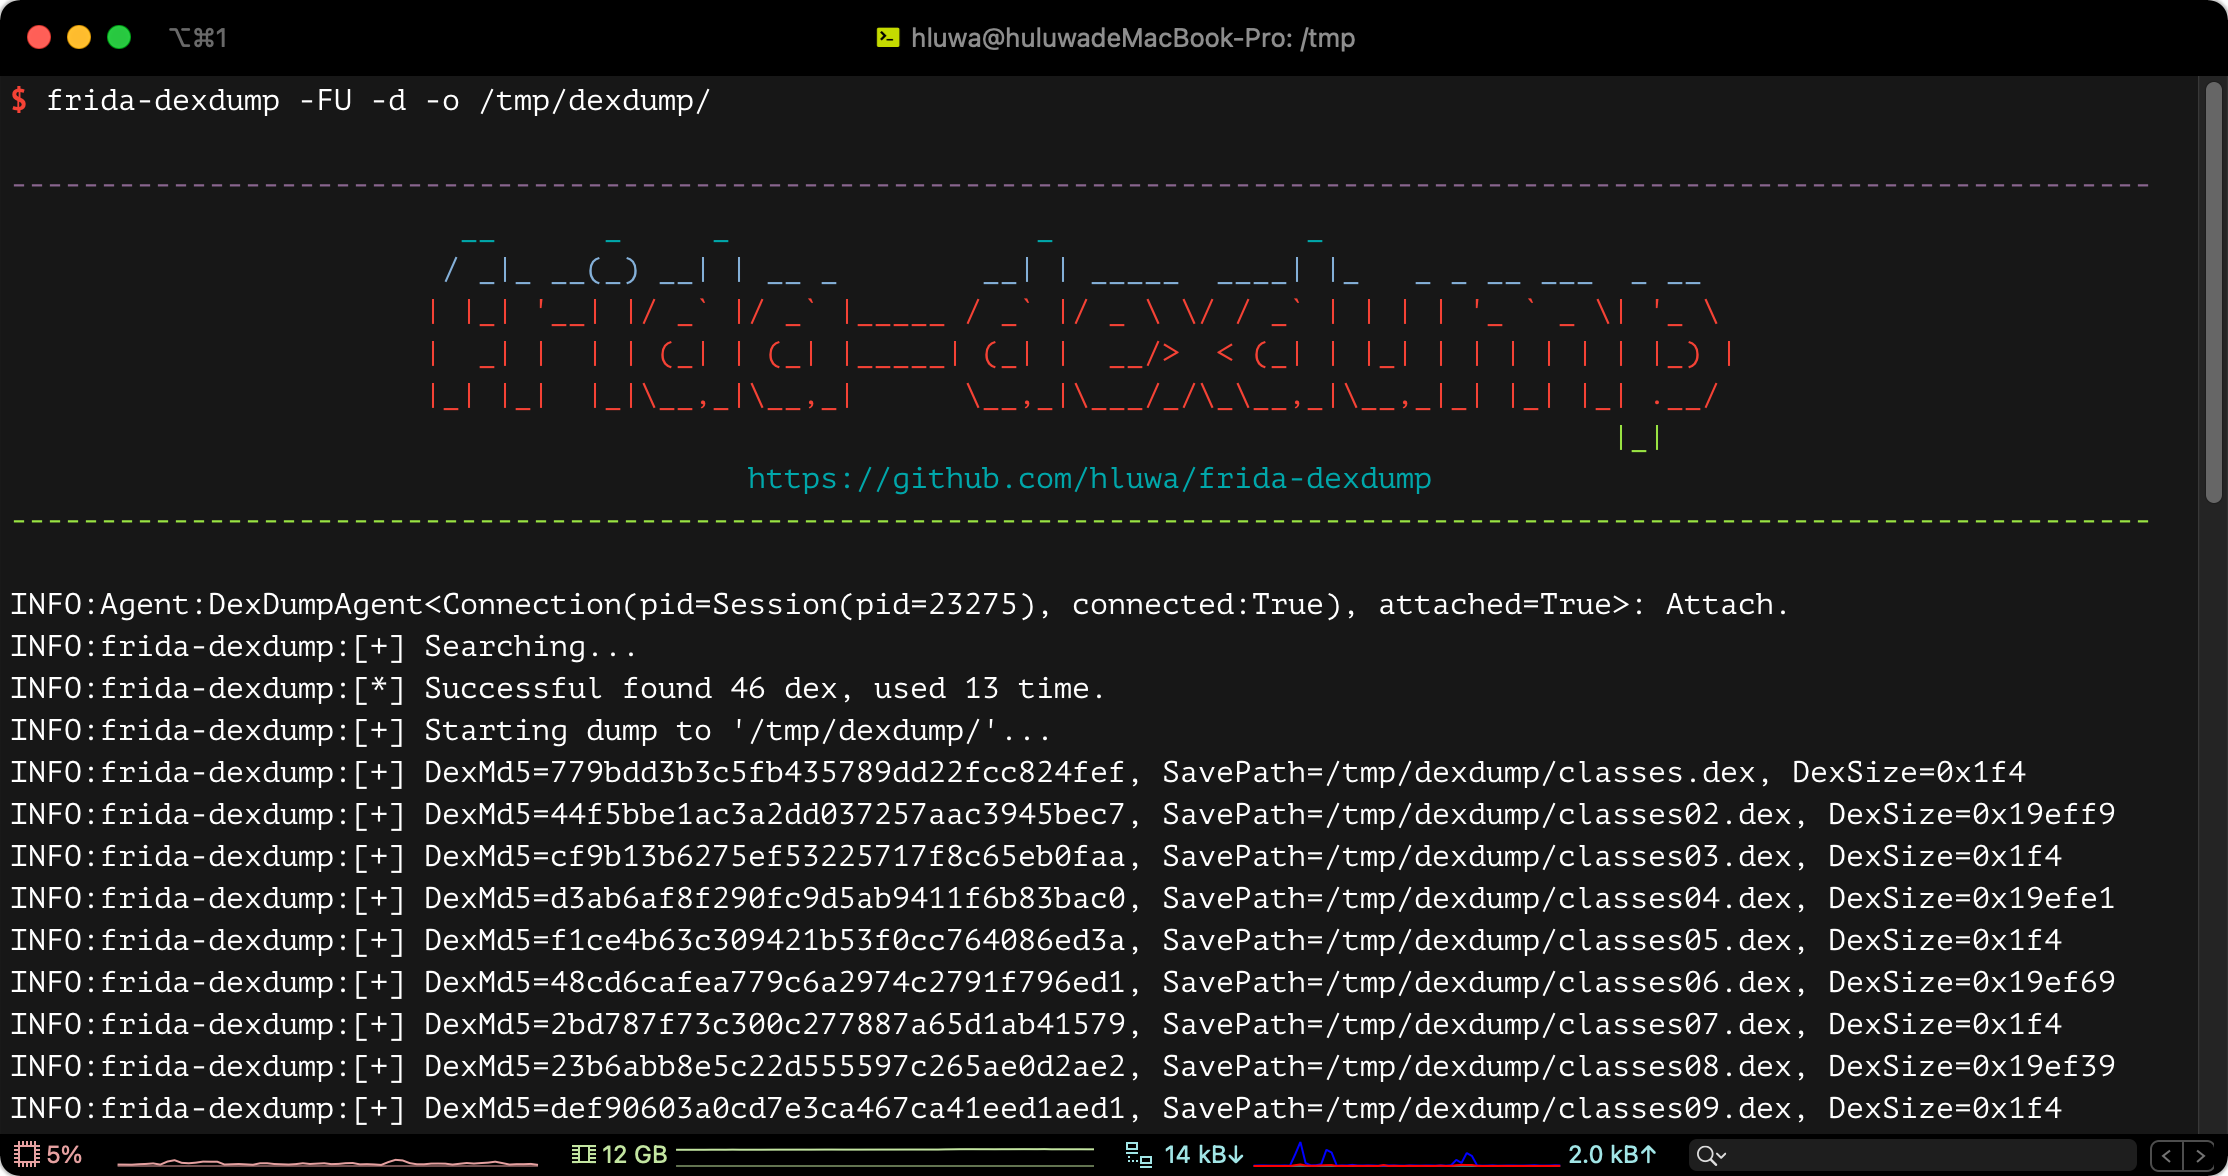 hluwa/frida-dexdump
Un outil Frida pour extraire les fichiers DEX de la mémoire afin d'aider les ingénieurs en sécurité à analyser les malwares.
 security-onion-solutions/security-onion
Security Onion 16.04 - Distribution Linux pour la chasse aux menaces, la surveillance de la sécurité d'entreprise et la gestion des journaux