
 #1
Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.
Recommandé par Kitploit
 gracenolan/notes
Notes d'étude organisées et guide de préparation aux entretiens pour les postes d'ingénieur en sécurité, couvrant les réseaux, la sécurité web, la…
 jipegit/osxauditor
OS X Auditor est un outil de criminalistique informatique gratuit pour Mac OS X
 wireshark/wireshark
Dépôt officiel du code de Wireshark. Vous pouvez continuer à recevoir les versions en faisant un don sur https://wiresharkfoundation.org/donate/.
 mikeroyal/digital-forensics-guide
Guide de la criminalistique numérique. Apprenez tout sur la criminalistique numérique, la criminalistique informatique, la criminalistique des…
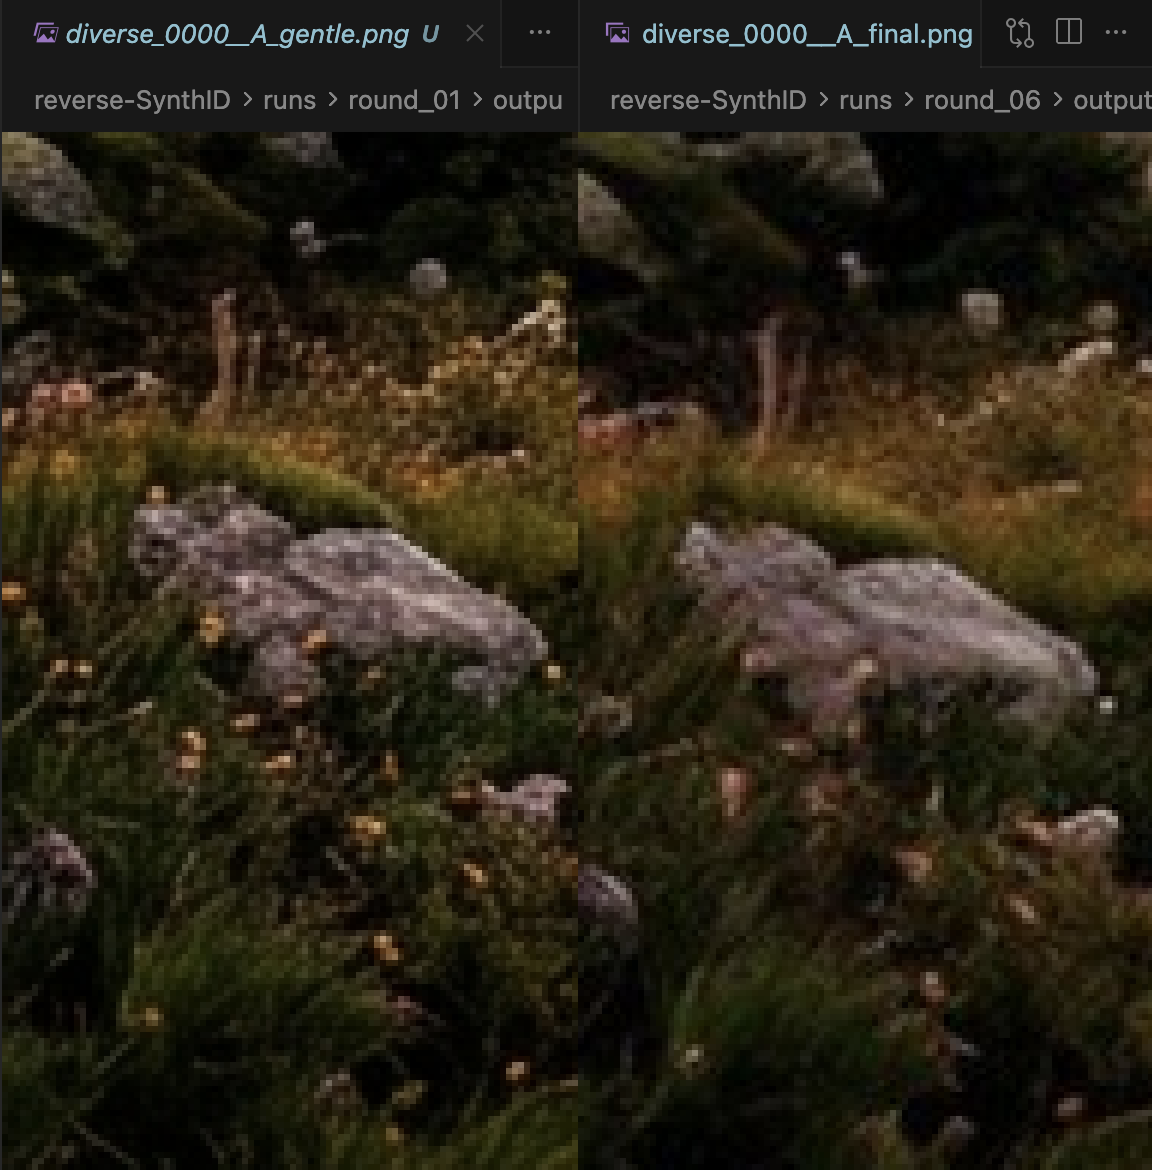 aloshdenny/reverse-synthid
rétro-ingénierie de la détection SynthID de Gemini
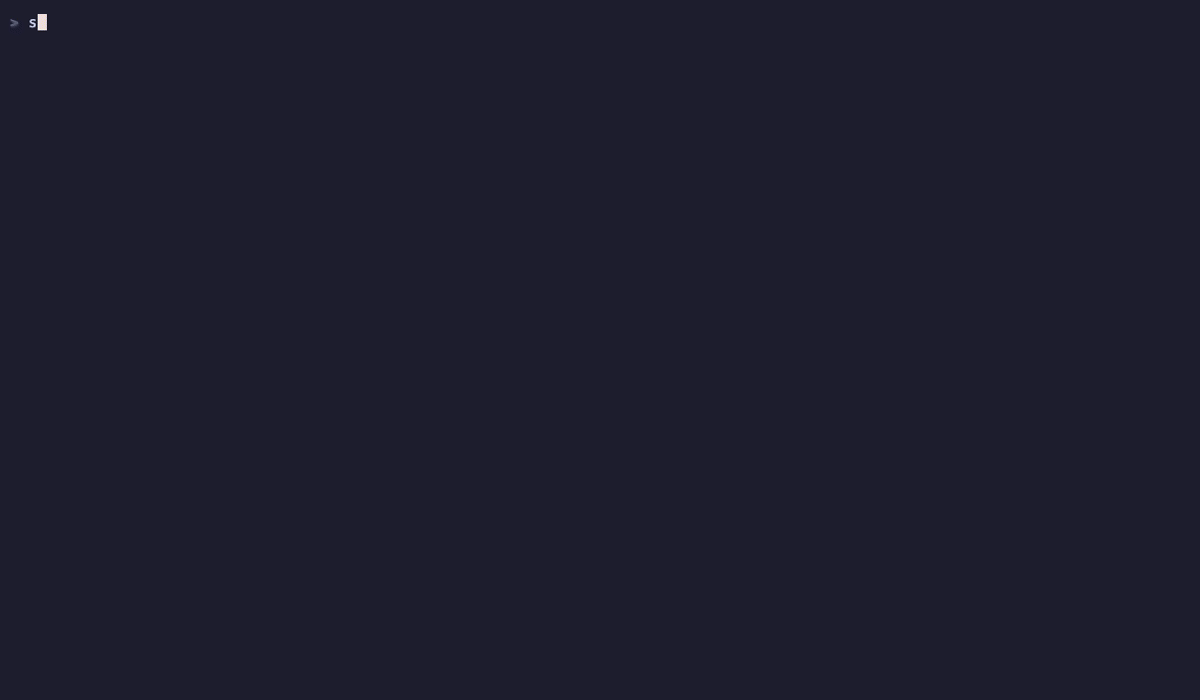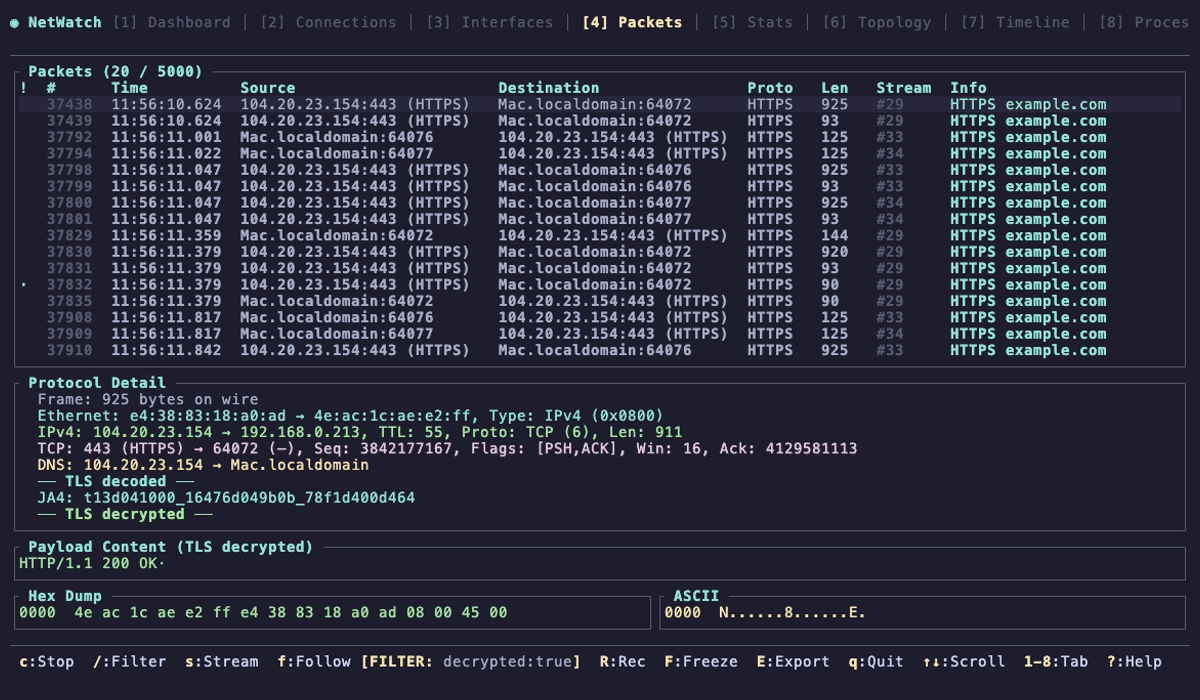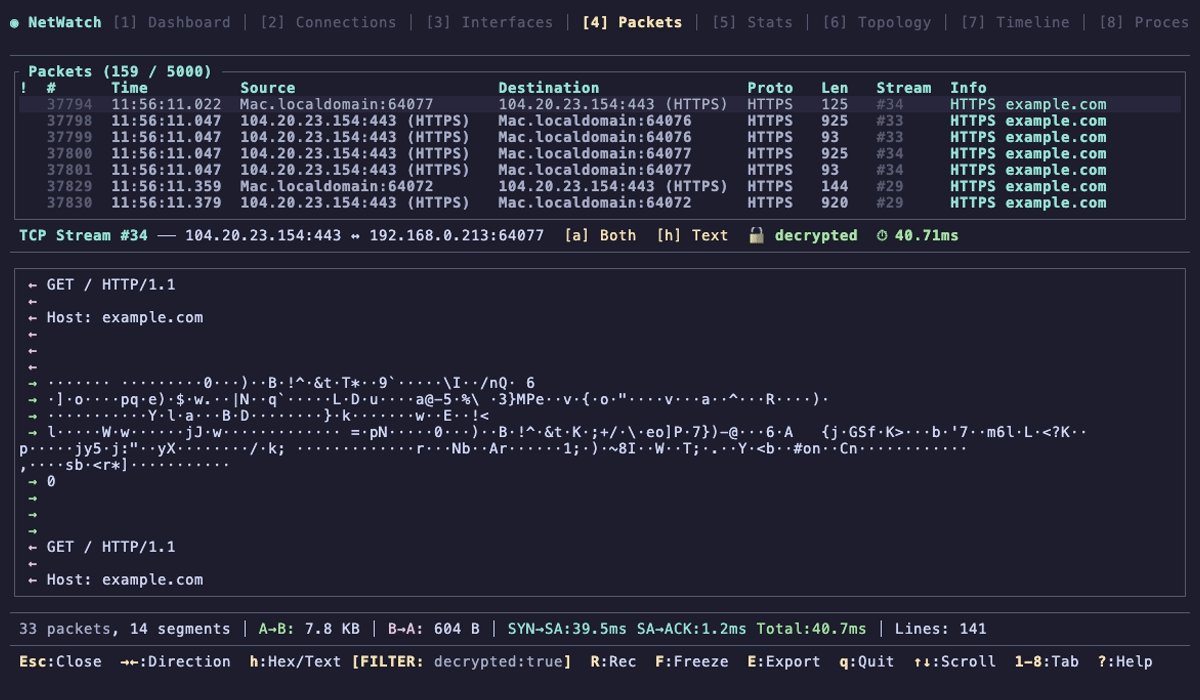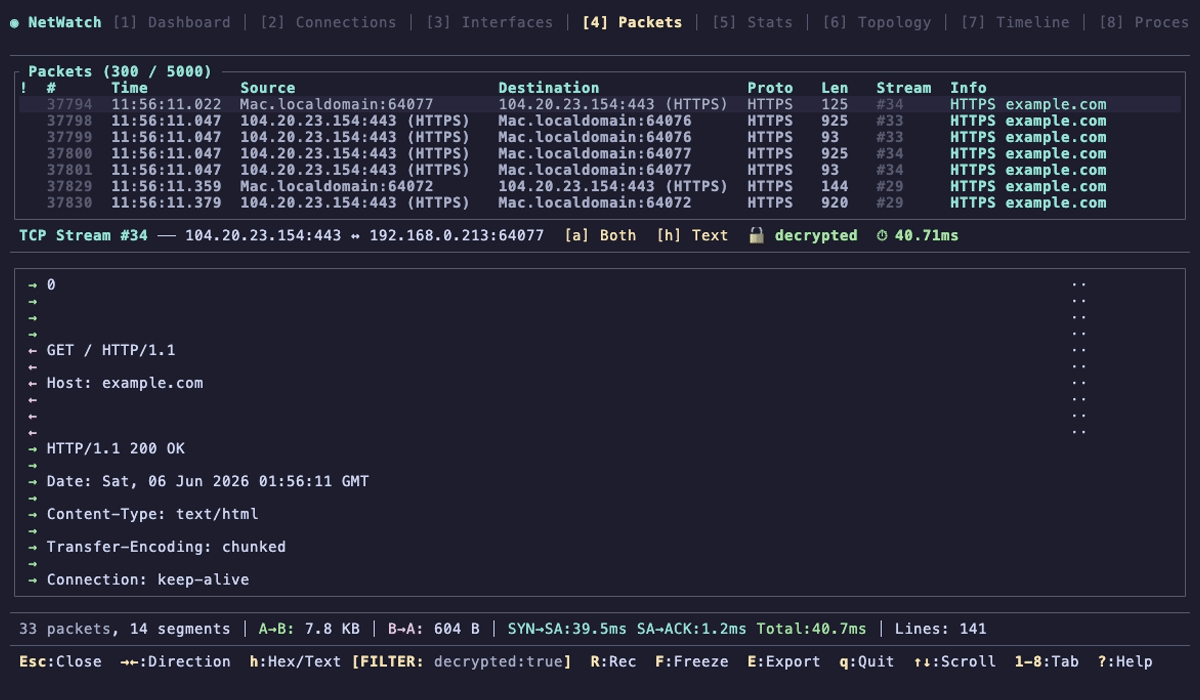 matthart1983/netwatch
Real-time network diagnostics in your terminal. One command, zero config, instant visibility.
 thewover/donut
Génère du shellcode indépendant de la position pour x86, x64 ou AMD64+x86 qui charge des assemblies .NET, des fichiers PE et d'autres charges utiles…
 gamelinux/passivedns
A network sniffer that logs all DNS server replies for use in a passive DNS setup
 monoxgas/srdi
Implémentation en shellcode de l'injection de DLL réflective. Convertit les DLL en shellcode indépendant de la position.
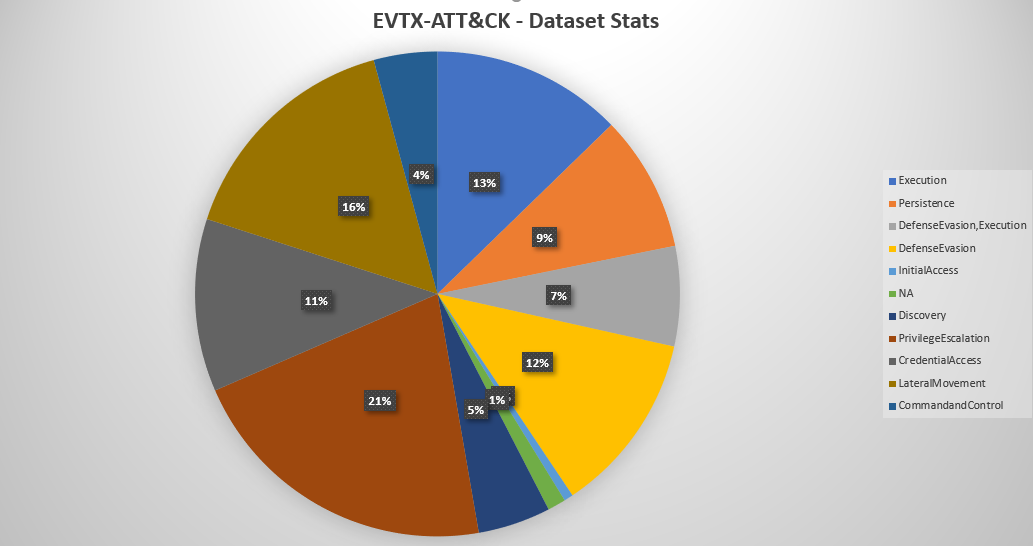 sbousseaden/evtx-attack-samples
Collection organisée d’échantillons d’attaques Windows EVTX mappés aux techniques MITRE ATT&CK, conçue pour tester les scripts de détection, la…
 epasveer/seer
Seer - une interface graphique frontale pour gdb
 hasherezade/pe-sieve
Analyse un processus donné. Reconnaît et extrait une variété d’implants potentiellement malveillants (PE remplacés/injectés, shellcodes, hooks,…
 sans-blue-team/deepbluecli
Outil de chasse aux menaces basé sur PowerShell qui analyse les journaux d'événements Windows pour détecter les activités malveillantes, notamment…
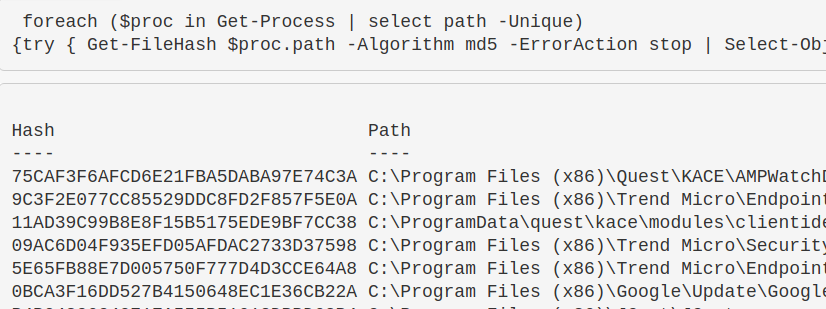 purp1ew0lf/blue-team-notes
Tu ne pensais quand même pas que j'allais laisser le blue team de côté, si ?
 decalage2/oletools
Boîte à outils Python pour analyser les documents MS OLE2 et Office, extraire les macros VBA, détecter les exploits et effectuer une analyse…
 neo23x0/loki
Scanneur basé sur les IOC et YARA pour détecter les indicateurs de compromission via des regex sur les noms de fichiers, des signatures YARA, la…
 ericzimmerman/kapefiles
Ce dépôt sert d'espace pour les Targets et Modules créés par la communauté pour une utilisation avec KAPE.
 foxio-llc/ja4
JA4+ est une suite de normes de fingerprinting réseau








