
 #1
Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.
Recommandé par Kitploit
 alt3kx/cve-2007-6638
March Networks DVR 3204 - Divulgation d'informations du fichier journal
 busindre/mozcache
Script shell simple pour effectuer une analyse forensique du cache des navigateurs Mozilla (Firefox, Iceweasel et Seamonkey).
 nao-sec/ramnit_traffic_parser
Analyse du trafic de Ramnit
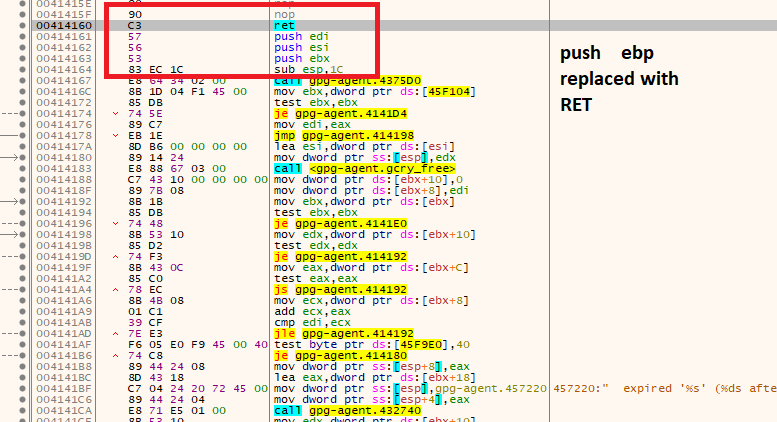 kacperszurek/gpg_reaper
GPG Reaper - Obtenir/Voler/Restaurer des clés privées GPG depuis le cache/mémoire de gpg-agent
 invoke-ir/ace
Plateforme automatisée de collecte et d'enrichissement
 detuxsandbox/detux
Le sandbox Linux multiplateforme
 paboldin/meltdown-exploit
Preuve de concept de l'exploit Meltdown
 withsecurelabs/radare2-scripts
Collection de scripts radare2 pour l'analyse de malwares : extraire des binaires de dumps mémoire, patcher les en-têtes PE et décoder les imports de…
 4n6ist/usn_analytics
Ce n'est pas seulement un analyseur de UsnJrnl (USN Journal Records/Change Journal Records).
 eugnis/spectre-attack
Exemple d'utilisation de l'exploit « Spectre » révélé (CVE-2017-5753 et CVE-2017-5715)
 opsxcq/exploit-cve-2017-5715
Exploit Spectre
 bazad/gsscred-move-uaf
CVE-2018-4343: Preuve de concept pour une use-after-free dans le démon GSSCred sur macOS et iOS.
 bazad/ctl_ctloutput-leak
CVE-2017-13868 : Fuite d'informations de données non initialisées du tas du noyau dans XNU.
 tomchop/malcom
Malcom - Analyseur de communications de malwares
 benadia/an-integrated-wireless-network-forensic-analysis-framework
Ce framework combine un ensemble d’outils open source existants dans un package intégré qui automatise le processus d’investigation forensique. Il…
 harris21/afot
Outil d'automatisation forensique pour Windows
 korczis/foremost
Utilitaire de carving de fichiers qui récupère les fichiers supprimés à partir d'images disque et de lecteurs bruts en faisant correspondre les…
 jessek/hashdeep
Ensemble d'outils de hachage multiplateforme pour le calcul de condensés de messages (MD5, SHA-1, SHA-256, Tiger, Whirlpool) avec parcours récursif…








