Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Criminalistique Numérique — Page 68 | Kitploit
Catégories

Criminalistique Numérique

Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.

Recommandé par Kitploit

Meilleurs outils

10 sélectionnés
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3kil y a 6 mois
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kil y a 6 jours
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3kil y a 1 mois
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2kil y a 3 jours
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kil y a 1 mois
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2kil y a 10h 13m
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.5kil y a 8 jours
mvt preview#8

mvt

GitHubmvt-project/mvt
16.1kil y a 2 jours
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230il y a 12 jours
avml preview#10

avml

GitHubmicrosoft/avml
1.1kil y a 7 jours
Plus récentsPertinencePlus populairesMis à jour récemment
1450 résultats
CobaltStrikeScan preview

CobaltStrikeScan

GitHubapr4h/cobaltstrikescan

Analyser des fichiers ou la mémoire de processus pour détecter des balises CobaltStrike et analyser leur configuration
defensive-toolsioc-managementmemory-forensics+4
919il y a 5 ans
CVE-2020-1020 preview

CVE-2020-1020

GitHubkalendsi/cve-2020-1020

Corruption de la pile VToHOrigin du pilote de police Windows Type 1

memory-forensicsvulnerability-analysisexploitation+1
10il y a 5 ans
PowerShellArsenal preview

PowerShellArsenal

GitHubmattifestation/powershellarsenal

Un module PowerShell dédié à la rétro-ingénierie

static-analysisdynamic-analysis-sandboxingencryption-decryption-tools+6
900il y a 5 ans
RDPLinkEnum preview

RDPLinkEnum

GitHubal1ex/rdplinkenum

RDPLinkEnum

network-forensicsforensicsinformation-gathering+3
5il y a 5 ans
CVE-2021-33624 preview

CVE-2021-33624

GitHubbenschlueter/cve-2021-33624

Preuve de concept pour CVE-2021-33624

memory-forensicsvulnerability-analysisexploitation+1
3il y a 5 ans
WhatsDump preview

WhatsDump

GitHubmarcog3/whatsdump

Extraire la clé privée WhatsApp depuis n'importe quel appareil Android non rooté (Android 7+ supporté)

android-securityencryption-decryption-toolsforensics+2
269il y a 5 ans
stenographer preview
Archived

stenographer

GitHubgoogle/stenographer

Stenographer est une solution de capture de paquets qui vise à spouler rapidement tous les paquets sur le disque, puis à fournir un accès simple et…
packet-sniffing-analysisnetwork-forensicsforensics+3
1.8kil y a 5 ans
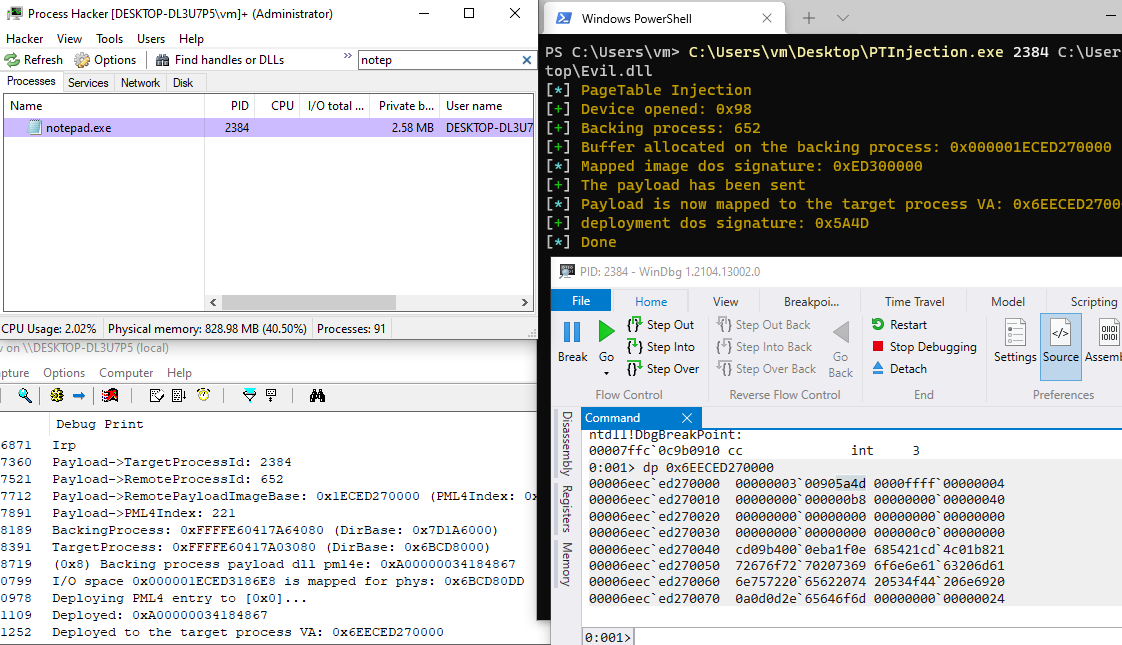
PageTableInjection preview

PageTableInjection

GitHubkkent030315/pagetableinjection

Injection de code, injecter un payload malveillant via les tables de pages pml4.

memory-forensicsexploitationbinary-exploitation
244il y a 5 ans
DFIR_Resources_REvil_Kaseya preview

DFIR_Resources_REvil_Kaseya

GitHubcado-security/dfir_resources_revil_kaseya

Ressources pour les professionnels DFIR face à l'attaque de la chaîne d'approvisionnement Kaseya par le rançongiciel REvil

ioc-managementforensicsmalware-analysis+3
182il y a 5 ans
FLAIR preview

FLAIR

GitHubwithsecurelabs/flair

Script batch léger pour l'acquisition semi-automatisée des artefacts forensiques clés sur des hôtes Windows, utilisant uniquement les outils natifs…

forensicsdigital-forensicsthreat-intelligence+2
16il y a 5 ans
pcap-burp preview

pcap-burp

GitHubnccgroup/pcap-burp

Importateur de Pcap pour Burp

packet-sniffing-analysisvulnerability-scannersnetwork-forensics+2
113il y a 5 ans
CVE-2021-32537 preview
Archived

CVE-2021-32537

GitHub0vercl0k/cve-2021-32537

PoC pour CVE-2021-32537 : un accès mémoire hors limites qui conduit à une corruption du pool dans le noyau Windows.

memory-forensicsvulnerability-analysisexploitation+1
55il y a 5 ans
swap_digger preview

swap_digger

GitHubsevagas/swap_digger

Automatise l'analyse du swap Linux pour extraire les identifiants utilisateur, les données de formulaires web, les clés WiFi et l'authentification…

password-crackingforensicsinformation-gathering+2
537il y a 5 ans
mailMeta preview

mailMeta

GitHubgr33nm0nk2802/mailmeta

Un outil de criminalistique pour aider à l'investigation d'emails usurpés basé sur les en-têtes des emails.

osintphishing-toolsforensics+2
175il y a 5 ans
covertchannels-steganography preview

covertchannels-steganography

GitHubmindcrypt/covertchannels-steganography

Une liste de canaux cachés et de ressources en stéganographie/stéganalyse (livres, articles et outils)

data-exfiltrationsteganographymalware-analysis+6
105il y a 5 ans
CVE-2021-26708 preview

CVE-2021-26708

GitHubazpema/cve-2021-26708

Exploit pour CVE-2021-26708, une vulnérabilité du noyau Linux, fournissant un code de preuve de concept pour l'élévation de privilèges.

privilege-escalationmemory-forensicsvulnerability-analysis+2
il y a 5 ans
volatility-gui preview

volatility-gui

GitHubhamza-megahed/volatility-gui

Interface graphique pour l'outil de criminalistique Volatility écrit en PyQT5

memory-forensicsforensicsdigital-forensics
60il y a 5 ans
packetsifterTool preview

packetsifterTool

GitHubpacketsifter/packetsiftertool

PacketSifter est un outil/script conçu pour aider les analystes à passer au crible une capture de paquets (pcap) afin de trouver le trafic…


defensive-toolsioc-managementpacket-sniffing-analysis+5
93il y a 5 ans
Précédent1…676869…81Suivant