
 #1
Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.
Recommandé par Kitploit

 anvilsecure/ulexecve
Exécute des binaires ELF arbitraires directement depuis la mémoire sous Linux sans toucher au disque, permettant des opérations furtives de…
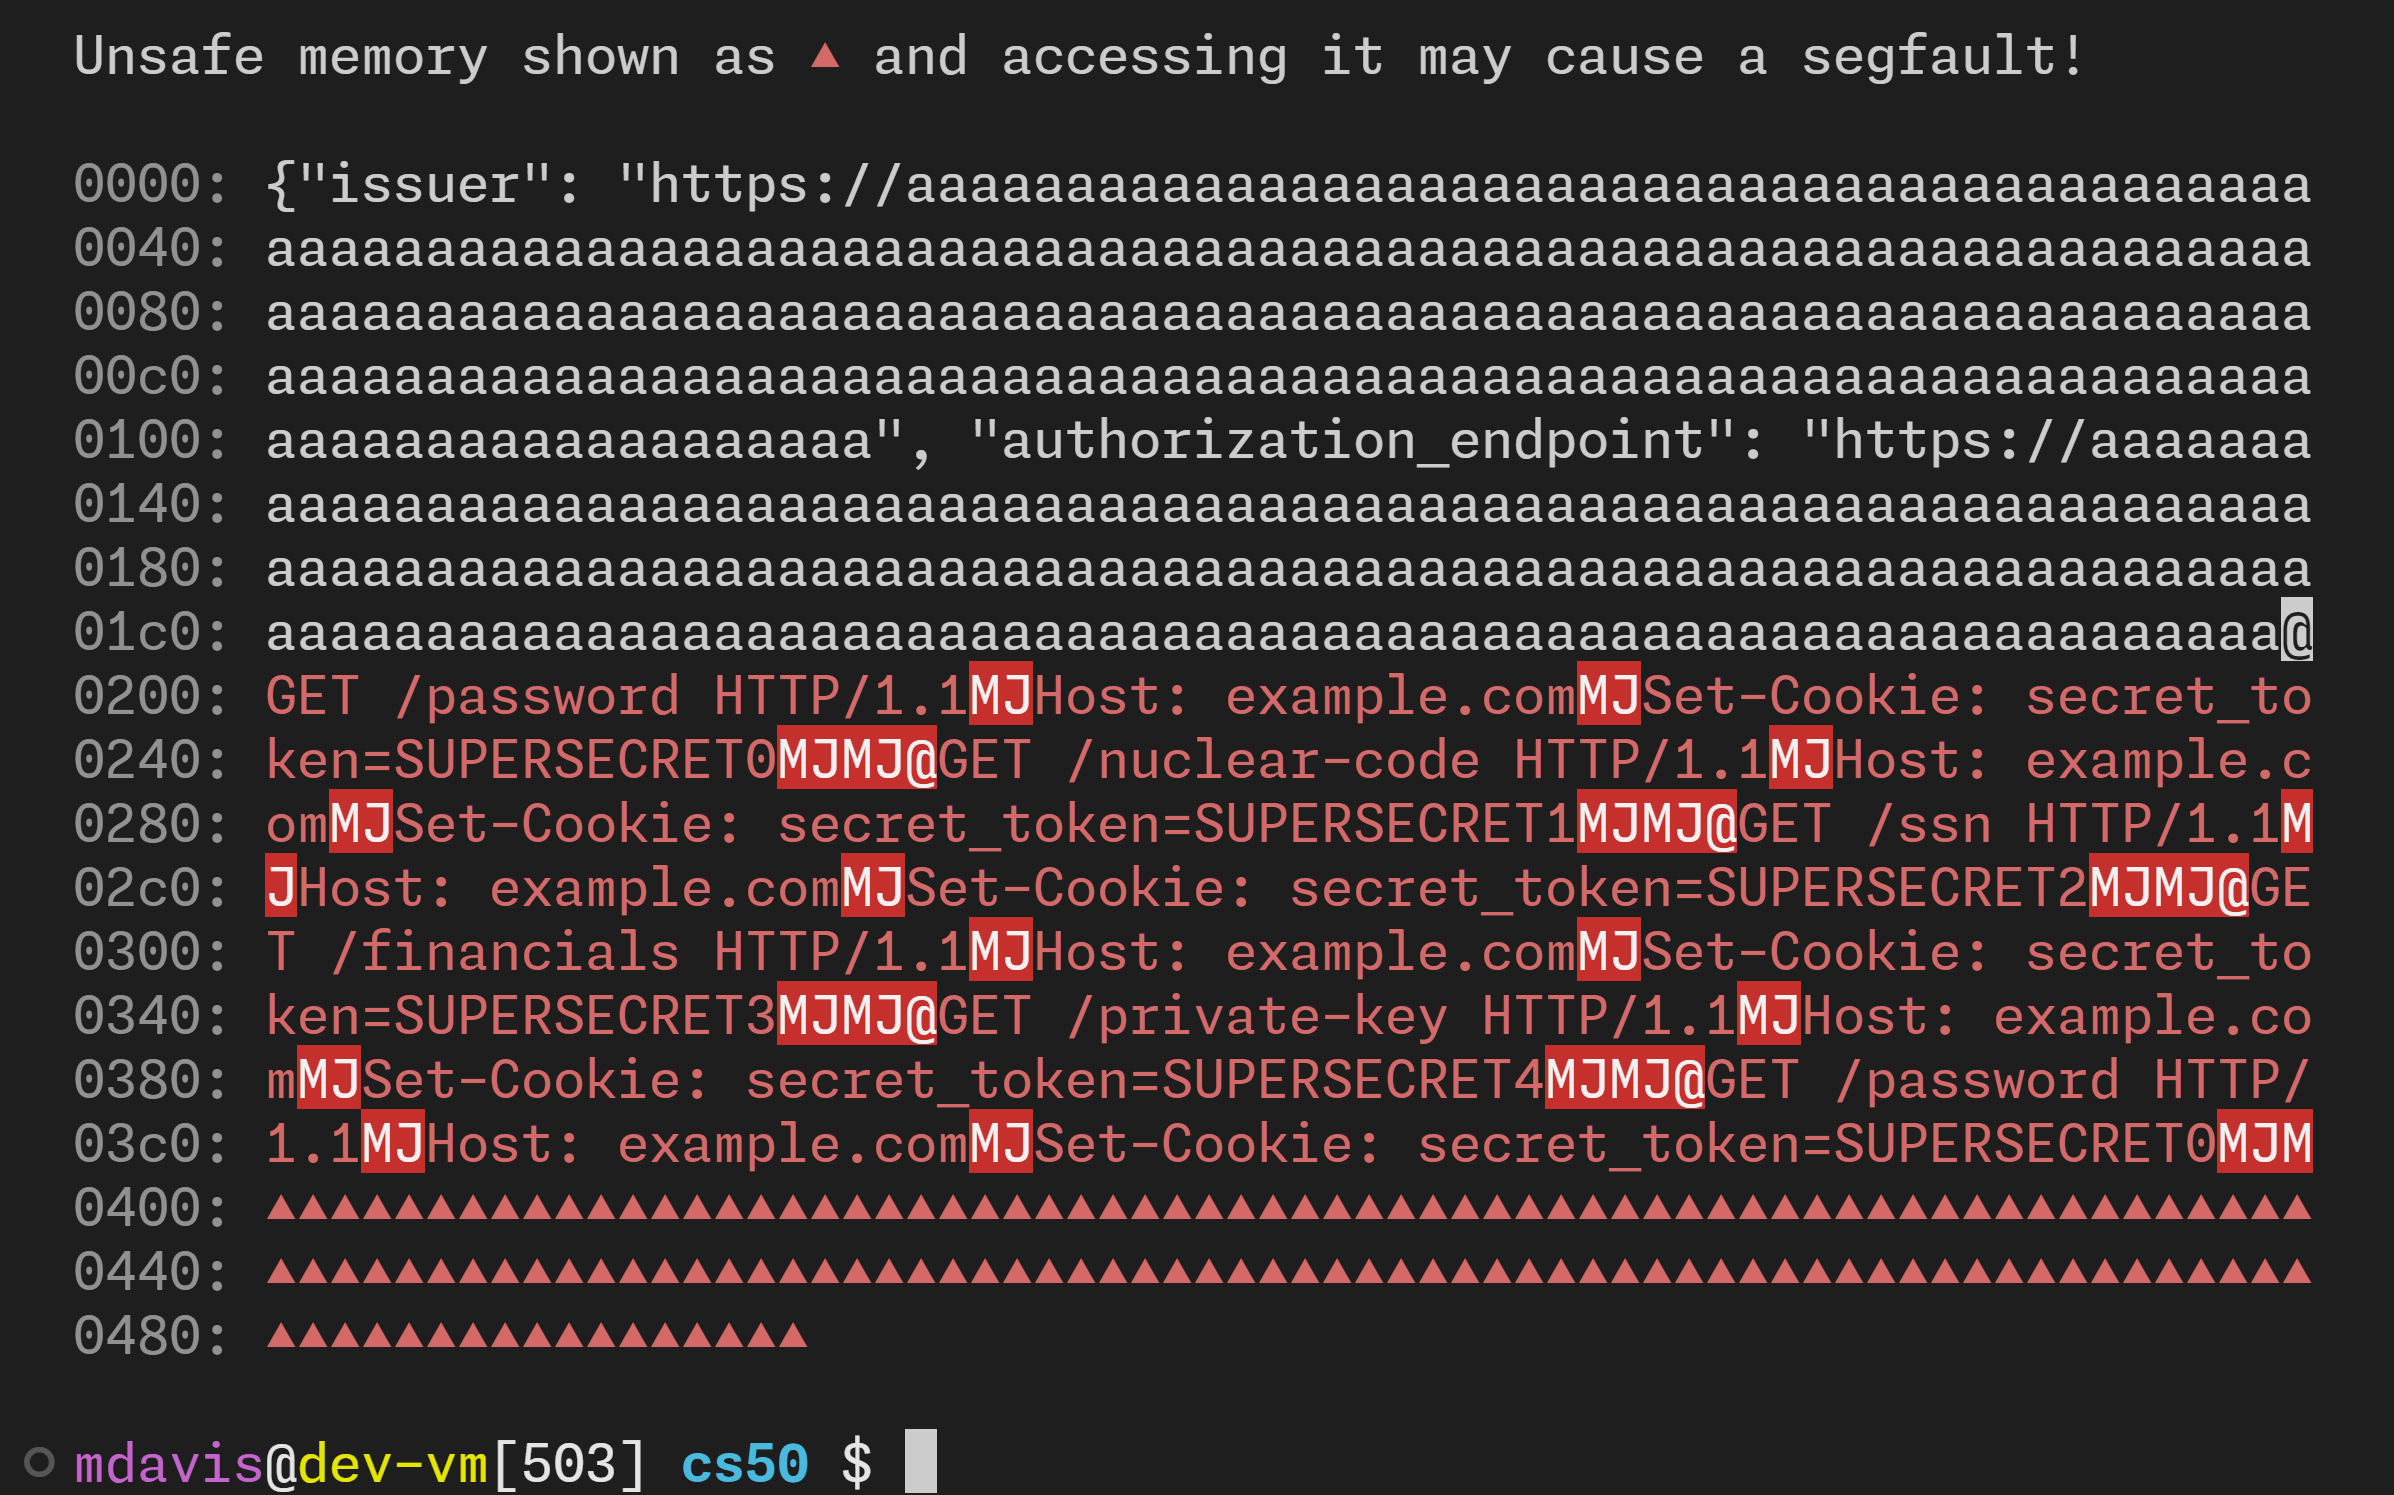 morganwdavis/overread
Simule le bug d'overread Citrix Bleed (CVE-2023-4966)
 jpcertcc/malconfscan
Plugin Volatility pour l'extraction des données de configuration de malwares connus
 caoweiquan322/notenough
Cet outil calcule le délicat histogramme de Huffman canonique pour CVE-2023-4863.
 guibacellar/tex
Outil de collecte de renseignements Telegram pour chercheurs et enquêteurs. Recueille les groupes, messages, médias et données utilisateur avec OCR,…
 freax13/cve-2023-31355-poc
Exploit pour la vulnérabilité du firmware AMD SEV-SNP (CVE-2023-31355) qui déchiffre la mémoire arbitraire d'invités décommissionnés en corrompant la…
 naacbin/covenantdecryptor
Déchiffre les communications Covenant C2 en extrayant les clés privées RSA des minidumps, en récupérant les clés de session AES et en convertissant…
 soteria-research/cve-2015-4843-type-confusion-phrack
Démontre les exploits de confusion de type et de débordement de tas pour CVE-2015-4843 en Java, avec des démos pour aarch64 et Morello, mettant en…
 mazx0p/threathound
Outil automatisé de chasse aux menaces et de réponse aux incidents pour les journaux d'événements Windows, avec intégration des règles Sigma,…
 tandasat/cve-2023-36427
Rapport et exploit de CVE-2023-36427
 nextronsystems/evtx-baseline
Un dépôt hébergeant des journaux evtx d'exemples de goodware contenant des exemples d'installation de logiciels et des interactions utilisateur de…
 hasherezade/pesieve-go
Bindings Golang pour PE-sieve

 uthrasri/openssl_g2.5_cve-2014-8275
Bibliothèque de cryptographie à usage général et boîte à outils SSL/TLS implémentant des chiffrements, des condensés, des algorithmes à clé publique…
 knight0x07/bibi-windows-wiper-analysis
# Analyse technique du wiper Bibi-Windows ciblant des organisations israéliennes
 misp/misp-wireshark
Plugin Lua pour extraire des données de Wireshark et les convertir au format MISP
 mspicer/pcapinator
Un outil pour traiter un grand nombre de pcaps en utilisant tshark
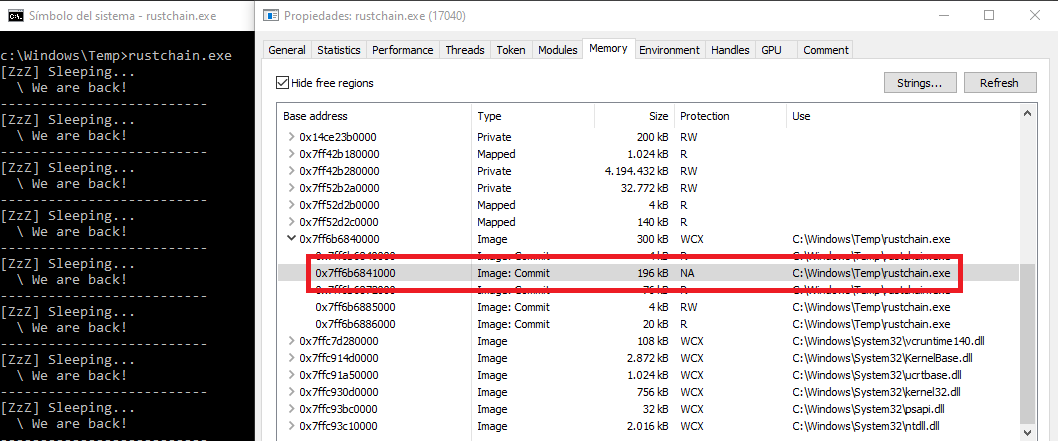 kudaes/rustchain
Cacher les artefacts mémoire en utilisant la ROP et les points d'arrêt matériels.








