
 #1
Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.
Recommandé par Kitploit

 executemalware/malware-iocs
Collection organisée d'indicateurs de compromission extraits d'enquêtes sur des malwares réels, comprenant des hashs, des domaines et des adresses IP…
 akrachli/cve-2024-29050
CVE-2024-29050 est une vulnérabilité trouvée dans Windows Cryptographic Services.
 alex-cart/leaf
Cadre d'acquisition de preuves pour Linux
 ra3edaj/lab-dfir-cve-2023-38831
d
 corelight/community-id-spec
Un standard ouvert pour le hachage des flux réseau en identifiants, alias "Community IDs".
 ignacioj/whacamole
Analyse de la mémoire vive détectant les IOCs de malwares dans les processus, modules, handles, tokens, threads, assemblies .NET, espace d'adressage…
 fortra/nanodump
Le couteau suisse du dump LSASS
 freax13/cve-2024-21978-poc
Exploit pour la vulnérabilité du firmware AMD SEV-SNP CVE-2024-21978, permettant le déchiffrement de la mémoire arbitraire d'un invité via la…
 pingjuiliao/cve-2023-28753
Pwn de netconsd
 ccob/volumiser
Console CLI et interactive pour lister, parcourir et extraire des fichiers à partir d'images de disques de machines virtuelles (VHDX, VMDK, EBS…
 rotarydrone/globalunprotect
Décrypter les fichiers de configuration et de cookies de GlobalProtect.
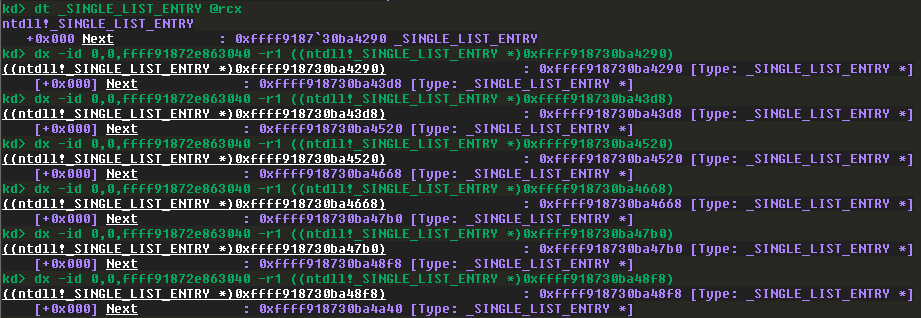 faizan-khanx/cve-2024-38063
CVE-2024-38063 - Exploitation à distance du noyau via IPv6
 ccob/beaconeye
Traque les beacons CobaltStrike et enregistre la sortie des commandes de l'opérateur.
 abdurahmon3236/cve-2024-44947
Preuve de concept d'exploitation pour la fuite d'informations FUSE du noyau Linux (CVE-2024-44947), démontrant la divulgation de mémoire au-delà de…
 adminpentester/cve-2024-38063-
Exploitation à distance du noyau via IPv6
 pedramamini/iocextract
Extracteur d'Indicateur de Compromis (IOC) Désactivé.
 synacktiv/veeam-velociraptor
Pack d'artefacts Velociraptor de preuve de concept pour présenter un pipeline de forensique Veeam à distance.
 leandrofroes/malware-research
Analyse générale de malwares








